Plik, który miał zostać w dziekanacie
Dziekanat to miejsce, w którym listy rozsyła się od zawsze. Wykaz studentów przypisanych do grup specjalizacyjnych i językowych jest jednym z najnudniejszych dokumentów uczelni, a zarazem jednym z najczęściej przesyłanych: co semestr, w kilku wersjach, do kilkuset osób. Przy takiej rutynie pomyłka nie wymaga złej woli ani nawet nieuwagi większej niż zwykle. Wystarczy, że do wiadomości trafi nie ten plik, który trzeba.
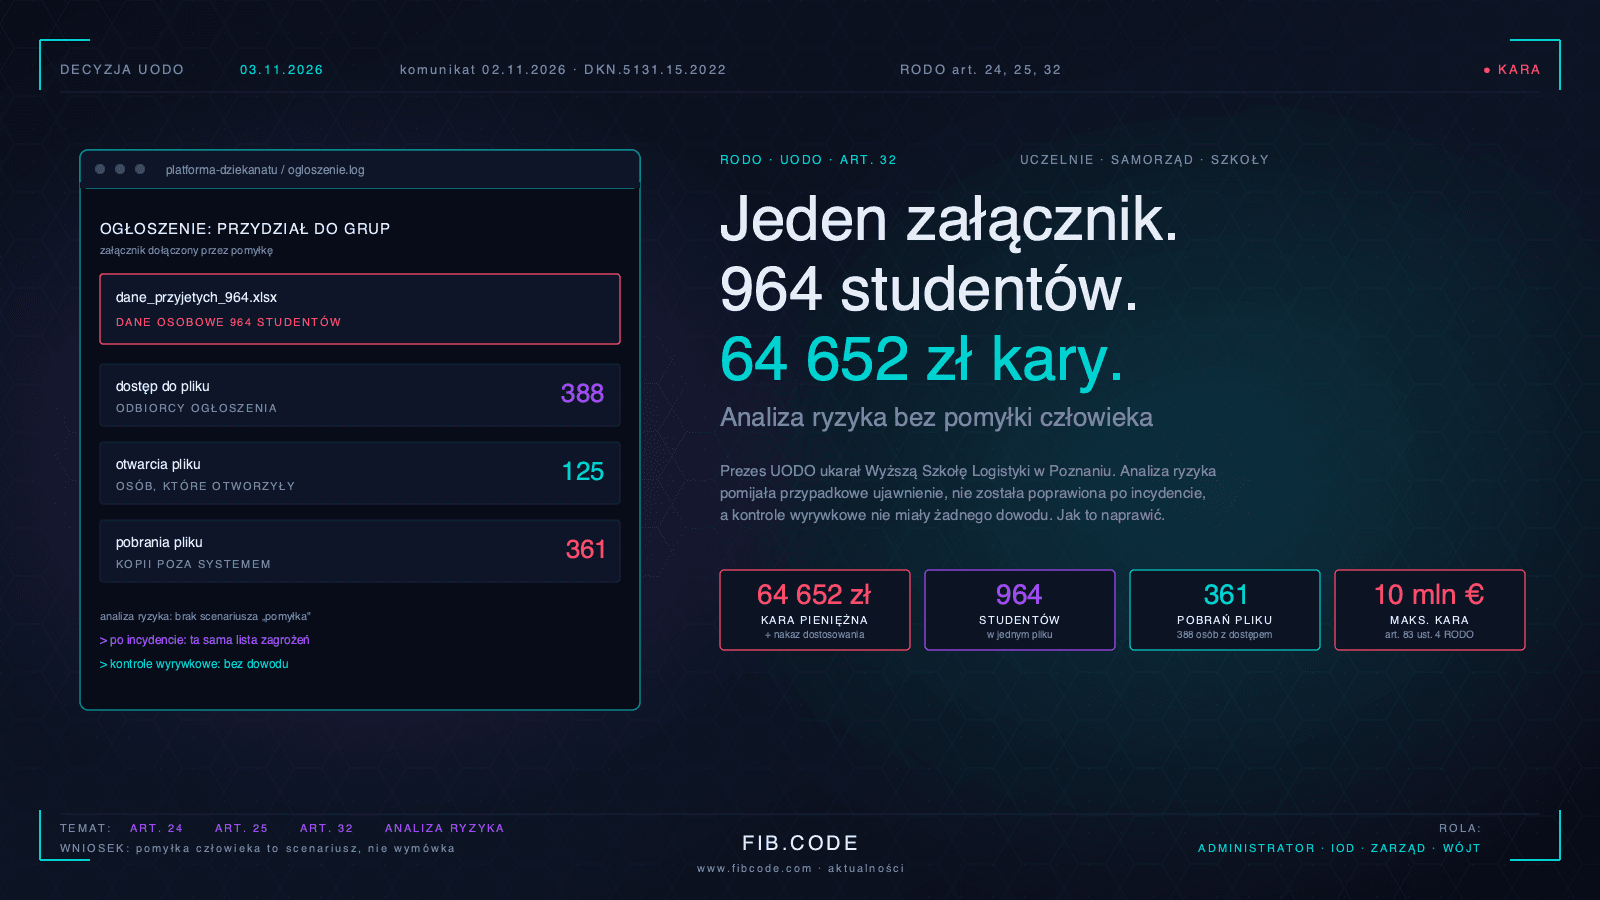
Dokładnie tak, według komunikatu Urzędu Ochrony Danych Osobowych z poniedziałku 2 listopada 2026 roku, zaczęła się sprawa Wyższej Szkoły Logistyki w Poznaniu. Pracownik dziekanatu dołączył do wiadomości o przydziale do grup specjalizacyjnych i językowych, wysłanej przez uczelnianą platformę internetową, plik ze szczegółowymi danymi osobowymi 964 studentów przyjętych na studia w poprzednim roku akademickim. Uczelnia sama ustaliła, że dostęp do pliku miało 388 osób, otworzyło go 125, a pobrano go 361 razy. Zgłosiła naruszenie Prezesowi UODO, co było zachowaniem poprawnym i, jak zobaczymy, jedynym fragmentem tej historii, który nie stał się przedmiotem zarzutów.
Prezes UODO Mirosław Wróblewski nałożył na uczelnię administracyjną karę pieniężną w wysokości 64 652 zł i nakazał dostosowanie przetwarzania do przepisów rozporządzenia 2016/679 przez wdrożenie odpowiednich środków technicznych i organizacyjnych, poprzedzone rzetelną analizą ryzyka. Sygnatura sprawy, DKN.5131.15.2022, wskazuje, że postępowanie wszczęto w 2022 roku, więc od wszczęcia postępowania do publikacji decyzji minęło kilka lat. To zresztą pierwsza lekcja: sprawa o jedną pomyłkę w jednym mailu potrafi towarzyszyć administratorowi dłużej niż kadencja niejednego dziekana.
Ten tekst nie jest o uczelni jako uczelni. Jest o mechanizmie, który widać w uzasadnieniu i który działa tak samo w urzędzie gminy, w szkole podstawowej prowadzonej przez samorząd, w zakładzie wodociągowym i w sądzie rejonowym. Kara dotyczy nie tyle samej pomyłki, ile dokumentu, który miał ją przewidzieć.
Co dokładnie wydarzyło się na platformie
Warto rozebrać zdarzenie na elementy, bo każdy z nich ma odpowiednik w innych organizacjach. Pierwszy to kanał: uczelniana platforma dziekanatu, czyli system, w którym ogłoszenia trafiają jednocześnie do dużej grupy odbiorców. Drugi to dane: plik z danymi kandydatów przyjętych rok wcześniej, a więc zestaw, który po zakończeniu rekrutacji powinien żyć w zamkniętym systemie rekrutacyjnym, a nie krążyć w korespondencji. Trzeci to człowiek: pracownik, który wykonywał czynność powtarzalną i pomylił załączniki.
Czwarty element jest najmniej oczywisty, a najważniejszy dla oceny prawnej. Platforma pozwoliła na to, by plik z danymi prawie tysiąca osób trafił do kilkuset odbiorców bez żadnego hamulca: bez ostrzeżenia, bez drugiej pary oczu, bez kontroli typu załącznika, bez ograniczenia liczby odbiorców, bez automatycznego rozpoznania, że w pliku znajdują się numery PESEL albo inne identyfikatory. Człowiek się pomylił, ale system nie postawił mu żadnej przeszkody. W kategoriach RODO nie jest to błąd użytkownika, tylko projekt procesu.
Liczby z komunikatu zasługują na osobne spojrzenie. Dostęp miały 388 osób, otworzyło plik 125, czyli około jednej trzeciej adresatów, a pobrań było 361. Oznacza to, że przeciętna osoba, która otworzyła plik, pobrała go prawie trzykrotnie, co zwykle znaczy, że plik trafił na kilka urządzeń albo został przekazany dalej. Uczelnia potrafiła te liczby ustalić, co świadczy o tym, że platforma prowadziła dzienniki dostępu. To jedyny element, który w tej historii zadziałał tak, jak trzeba: bez logów administrator nie byłby w stanie ocenić skali naruszenia ani rzetelnie wypełnić zgłoszenia z art. 33 RODO.
Trzy artykuły i dwie zasady: co uznał Prezes UODO
Organ nadzorczy stwierdził naruszenie trzech artykułów rozporządzenia oraz dwóch zasad ogólnych. Pierwszy z przepisów to art. 24 ust. 1 RODO, który nakłada na administratora obowiązek wdrożenia odpowiednich środków technicznych i organizacyjnych, aby przetwarzanie odbywało się zgodnie z rozporządzeniem, i aby administrator potrafił to wykazać. Drugi to art. 25 ust. 1 RODO, czyli ochrona danych w fazie projektowania: środki mają być dobrane już na etapie wyboru sposobu przetwarzania, z uwzględnieniem stanu wiedzy technicznej, kosztów, charakteru i zakresu przetwarzania oraz ryzyka. Trzeci i czwarty to art. 32 ust. 1 i 2 RODO, zasadnicza norma o bezpieczeństwie przetwarzania.
Zasady, które organ uznał za naruszone, to integralność i poufność oraz rozliczalność, czyli art. 5 ust. 1 lit. f i art. 5 ust. 2 RODO. Ta druga bywa w decyzjach traktowana jako dodatek, ale w tej sprawie jest sercem zarzutu. Rozliczalność oznacza nie tylko, że administrator działa zgodnie z przepisami, lecz że potrafi to udowodnić dokumentem. Uczelnia, jak zobaczymy, miała dokument. Problem polegał na tym, że był zły, a administrator nie wykazał, że cokolwiek poza nim sprawdzał.
Przypominamy konstrukcję art. 32 ust. 2, bo to on rozstrzyga sprawę. Przepis nakazuje przy ocenie, czy stopień bezpieczeństwa jest odpowiedni, uwzględnić ryzyko związane z przetwarzaniem, wynikające w szczególności z przypadkowego lub niezgodnego z prawem zniszczenia, utraty, modyfikacji, nieuprawnionego ujawnienia lub dostępu do danych. Sformułowanie „przypadkowego" nie jest ozdobnikiem. Ustawodawca unijny wskazał wprost, że analiza ryzyka ma objąć także sytuacje, w których nikt nie działa w złej wierze. Kto buduje analizę wyłącznie wokół włamań, wirusów i awarii sprzętu, czyta połowę przepisu.
Analiza ryzyka, która nie znała własnej pomyłki
Najciekawszy fragment komunikatu dotyczy treści dokumentu, który uczelnia przedstawiła organowi. Prezes UODO ustalił, że uczelnia nie przeprowadziła poprawnej analizy ryzyka. Dokument koncentrował się na zagrożeniach, które każdy kojarzy z bezpieczeństwem informacji: awaria sprzętu, uszkodzenie systemu, wirusy, nieuprawniony dostęp, utrata lub ujawnienie nośników i haseł. Nie obejmował natomiast przypadkowego ujawnienia danych w wyniku pomyłki, czyli dokładnie tego scenariusza, który się zmaterializował.
Tu warto zatrzymać się dłużej, bo błąd jest klasyczny i niemal nigdy nie wynika z lenistwa. Zespół, który pisze analizę ryzyka, zwykle sięga po katalog zagrożeń z normy, z wzorca albo z poprzedniego projektu. Katalogi te są bogate w zagrożenia techniczne i uboższe w zagrożenia procesowe, bo te ostatnie zależą od tego, jak konkretna organizacja pracuje. Nikt nie wpisze do uniwersalnego wzorca zdania „pracownik dziekanatu dołączy do ogłoszenia niewłaściwy załącznik", ponieważ taki scenariusz wynika dopiero z obserwacji, jak w tym dziekanacie wygląda rozsyłanie ogłoszeń. Wzorzec daje szkielet. Mięso analizy ryzyka musi dopisać człowiek, który zna proces.
Skutek jest dotkliwy. Skoro w analizie nie było ryzyka pomyłki, nie było też środków, które by na nie odpowiadały. Uczelnia, według ustaleń organu, dobrała zabezpieczenia w sposób dowolny. To słowo, „dowolnie", jest w języku decyzji administracyjnej jednym z najcięższych: oznacza, że środki bezpieczeństwa nie wynikały z żadnego rozumowania, tylko z przyzwyczajenia, budżetu albo oferty dostawcy. Organ nie pisze, że uczelnia nie miała żadnych zabezpieczeń. Pisze, że nie potrafiła wykazać, dlaczego akurat te.
Na tym polega różnica między zabezpieczeniem a zgodnością z art. 32. Zabezpieczenie można kupić. Zgodność jest łańcuchem: zagrożenie, prawdopodobieństwo, skutek, środek, uzasadnienie wyboru środka, dowód wdrożenia. Brak któregokolwiek ogniwa daje organowi podstawę do stwierdzenia, że środki były nieadekwatne, nawet jeśli w praktyce chroniły przed większością ataków.
Po incydencie ta sama lista zagrożeń
Drugi zarzut jest, naszym zdaniem, jeszcze cięższy gatunkowo, bo dotyczy zachowania administratora już po zdarzeniu. Uczelnia nie poprawiła analizy ryzyka po naruszeniu. Powtórzyła tę samą listę zagrożeń, jakby incydent nie wydarzył się albo jakby nie niósł żadnej informacji o tym, jak naprawdę działa jej organizacja.
Każdy incydent jest bezpłatną daną o rzeczywistym ryzyku. Przed nim prawdopodobieństwo pomyłki przy rozsyłaniu załączników było hipotezą, po nim stało się faktem z datą, liczbą odbiorców i dziennikiem zdarzeń. Analiza, która po takim fakcie pozostaje bez zmian, ma jedną z dwóch wad: albo nie została przeczytana, albo została uznana za dokument, którego nie zmienia się pod wpływem rzeczywistości. W obu przypadkach spełnia funkcję tarczy na wypadek kontroli, a nie narzędzia zarządzania.
Wymaganie wynika bezpośrednio z art. 24 ust. 1 RODO, który mówi, że środki są w razie potrzeby poddawane przeglądom i uaktualniane. Pomocny jest też art. 32 ust. 1 lit. d, który wymaga regularnego testowania, mierzenia i oceny skuteczności środków. Wypadek jest najtańszym testem, jaki administrator kiedykolwiek dostanie. Jeżeli po nim nie zmienia się nic w dokumentacji, organ nadzorczy ma prawo wnioskować, że nie zmieniło się również nic w praktyce.
W ISO/IEC 27001:2022 ten sam mechanizm opisuje klauzula 6.1.2 o procesie oceny ryzyka, klauzula 8.2, która wymaga powtarzania oceny w planowanych odstępach czasu oraz po istotnych zmianach, a także klauzula 10 o ciągłym doskonaleniu i reakcji na niezgodności. Certyfikowany system zarządzania bezpieczeństwem informacji nie pozwoliłby zamknąć takiego incydentu bez działania korygującego. Zwracamy na to uwagę, ponieważ część samorządów i spółek komunalnych traktuje RODO i normę ISO jak dwa osobne światy. Organ nadzorczy w tej decyzji w gruncie rzeczy zastosował logikę normy, choć jej nie przywołał.
Uczelnia próbowała się bronić. Twierdziła, że wyrywkowo sprawdzała, jak komunikaty są wysyłane przez wewnętrzny system, i nie stwierdziła nieprawidłowości. Organ odnotował jednak, że twierdzenie to nie zostało poparte żadnym dowodem. Uczelnia nie przedstawiła protokołu z takiego sprawdzenia, nie wskazała, kto je przeprowadził, kiedy i według jakiej metody. Nie wyjaśniła także, na jakiej podstawie uznała, że wcześniejsze ogłoszenia nie zawierały nadmiarowych danych osobowych.
To fragment, który powinien przeczytać każdy kierownik działu, wójt i prezes spółki. W postępowaniu przed organem nadzorczym nie istnieje kontrola, której nie da się pokazać. Jeżeli ktoś zajrzał do wysłanych wiadomości i nic nie znalazł, a nie zostawił po sobie śladu, to z punktu widzenia rozliczalności ta kontrola się nie odbyła. Dokument nie musi być okazały. Wystarczy notatka z datą, nazwiskiem, zakresem próby i wnioskiem, dziesięć minut pracy raz na kwartał. Brak takiej notatki kosztuje w tej sprawie kilkadziesiąt tysięcy złotych.
Ta sama logika leży u podstaw rejestru naruszeń z art. 33 ust. 5 RODO, o którym pisaliśmy przy okazji komunikatu UODO z 5 października 2026 roku. Administrator dokumentuje wszelkie naruszenia, także te, których nie zgłasza organowi, wraz z okolicznościami, skutkami i podjętymi działaniami zaradczymi. Decyzja o uczelni z Poznania pokazuje, po co ten rejestr istnieje: nie dla ozdoby, tylko po to, by po latach móc odpowiedzieć na pytanie, co administrator ustalił, co zmienił i dlaczego.
Ile kosztuje pomyłka i dlaczego to nie jest dużo
Kara 64 652 zł wygląda przy maksymalnych stawkach skromnie. Art. 83 ust. 4 lit. a RODO przewiduje za naruszenie obowiązków administratora z art. 25 i 32 karę do 10 milionów euro albo do 2 procent rocznego światowego obrotu, zależnie od tego, która kwota jest wyższa. Uczelnia zapłaciła więc ułamek procenta tego pułapu. W przeliczeniu na jednego poszkodowanego studenta daje to nieco ponad 67 zł. Gdyby ktoś szukał argumentu, że ryzyko się nie opłaca, to w takim zestawieniu go nie znajdzie.
Taki rachunek byłby jednak powierzchowny z trzech powodów. Pierwszy: organ stosuje przesłanki z art. 83 ust. 2 RODO, w tym charakter, wagę i czas trwania naruszenia, liczbę poszkodowanych, stopień współpracy oraz to, w jaki sposób organ dowiedział się o naruszeniu. Uczelnia zgłosiła incydent sama, co prawdopodobnie obniżyło wymiar kary. Administrator, który ukrywa wyciek, a organ dowiaduje się o nim z mediów, może liczyć na rachunek zupełnie innego rzędu. Sprawa Poczty Polskiej, w której WSA w Warszawie uchylił decyzję o karze, pokazuje, że sądy administracyjne weryfikują uzasadnienia kar. Nie należy jednak zakładać, że dobrze uzasadniona decyzja zostanie wzruszona.
Drugi powód: kara pieniężna to najmniejsza część kosztu. Decyzja zawiera nakaz dostosowania przetwarzania do RODO, czyli obowiązek wykonania pracy, której uczelnia nie wykonała wcześniej: poprawnej analizy ryzyka, doboru środków i wdrożenia ich w terminie. Jej realizacja kosztuje pieniądze i czas kadry, a niewykonanie nakazu otwiera drogę do znacznie surowszych sankcji, o czym świadczy kara za niewykonanie nakazu w sprawie monitoringu wizyjnego, którą opisywaliśmy w lipcu.
Trzeci powód jest najprostszy i najczęściej pomijany. Dane 964 studentów wyszły do 388 osób, a część z tych plików zapewne nadal leży na prywatnych dyskach i w skrzynkach pocztowych. Nikt nie jest w stanie ich stamtąd odzyskać. Szkoda poszkodowanych studentów, czyli ryzyko wykorzystania ich danych do wyłudzeń, nie zakończyła się z chwilą wydania decyzji. Kara jest rachunkiem administracyjnym. Rachunek dla osób, których dane wyciekły, wystawia czas.
Błąd człowieka jako scenariusz, a nie wymówka
Zdanie „to ludzki błąd" pada po prawie każdym incydencie i prawie zawsze jest używane w znaczeniu: nikt nie zawinił, bo nie dało się tego przewidzieć. Decyzja UODO odwraca tę logikę. Skoro błędy ludzkie są najczęstszą przyczyną naruszeń, administrator ma obowiązek je przewidzieć i zaprojektować proces tak, by pojedyncza pomyłka nie kończyła się ujawnieniem tysiąca rekordów. Kto tego nie zrobił, nie może powołać się na losowość.
W praktyce oznacza to zestaw środków, który da się opisać w kilku warstwach. Pierwsza dotyczy samego kanału. Ogłoszenia grupowe nie powinny dopuszczać załączników zawierających dane osobowe, a jeżeli system musi je dopuszczać, powinny wymagać świadomego potwierdzenia, że załącznik jest przeznaczony dla wszystkich adresatów. Druga warstwa to kontrola treści. Narzędzia klasy DLP rozpoznają wzorce takie jak numer PESEL, numer dowodu czy adres zamieszkania i potrafią wstrzymać wysyłkę albo zażądać zatwierdzenia przez drugą osobę. Trzecia to ograniczenie dostępu do danych źródłowych: pracownik, który rozsyła ogłoszenia o grupach, nie musi mieć w swoim katalogu roboczym pliku z pełnymi danymi rekrutacyjnymi z poprzedniego roku.
Czwarta warstwa to polityka retencji. Plik z danymi kandydatów przyjętych rok wcześniej nie powinien leżeć w folderze, z którego można go dołączyć do wiadomości. Jeżeli po zakończeniu rekrutacji dane są przenoszone do archiwum o ograniczonym dostępie, pomyłka przy załączniku jest po prostu niemożliwa. Piąta warstwa to odwracalność: platforma powinna umożliwiać szybkie wycofanie załącznika, wygaszenie linku i sprawdzenie, kto go pobrał. Uczelnia z Poznania miała przynajmniej tę ostatnią zdolność, bo znała liczby otwarć i pobrań.
Szósta warstwa to ludzie, i tutaj szkolenie jest potrzebne, ale nie wystarcza. Szkolenie obniża częstość pomyłek, nie sprowadza jej do zera. Liczy się więc to, czy proces przewiduje czas na sprawdzenie, czy istnieje zasada czterech oczu przy wysyłce masowej i czy pracownik wie, jak zgłosić pomyłkę bez obawy o konsekwencje. W organizacjach, w których pomyłka kończy się naganą, pierwsze godziny po zdarzeniu są tracone na ukrywanie, a przecież to właśnie one decydują o skali szkody i o tym, czy zdąży się w terminie 72 godzin z art. 33 RODO.
Co to oznacza dla samorządu, szkół i spółek komunalnych
Uczelnia z Poznania wydaje się odległa od urzędu gminy, ale struktura ryzyka jest ta sama. Urząd rozsyła ogłoszenia do radnych, sołtysów i jednostek podległych. Szkoły prowadzone przez samorząd korzystają z dzienników elektronicznych i skrzynek, w których nauczyciel może w kilka sekund wysłać listę klasy z numerami PESEL i informacjami o orzeczeniach poradni. Spółka wodociągowa wysyła do kilkudziesięciu zakładów odbiorców zestawienia z danymi osobowymi w arkuszu. Sąd rejonowy komunikuje się z pełnomocnikami za pomocą wiadomości, w których załączniki zbierane są z wielu źródeł. Mechanizm jest identyczny, tylko nazwa „platforma dziekanatu" zmienia się na „moduł ogłoszeń w BIP", „dziennik" albo „skrzynka sekretariatu".
W samorządach dochodzi jeszcze jedna okoliczność. Wiele jednostek ma analizy ryzyka wykonane przy okazji wdrażania Krajowych Ram Interoperacyjności i rozporządzenia o KRI. Dokumenty te powstawały kilka lat temu, na potrzeby audytu, często według jednego wzorca użytego w wielu gminach powiatu. Zawierają zagrożenia techniczne i fizyczne, a zagrożenia związane z codzienną pracą urzędników, takie jak pomyłka przy załączniku, wysyłka do niewłaściwego adresata czy przekazanie dokumentu osobie bez upoważnienia, pojawiają się w nich rzadko. Decyzja z Poznania zapowiada, że tego rodzaju braki będą coraz częściej przedmiotem zarzutów.
Warto też pamiętać, że dla podmiotów, które wejdą do wykazu Krajowego Systemu Cyberbezpieczeństwa, analiza ryzyka jest obowiązkiem odrębnym, wynikającym z ustawy o KSC, i obejmuje zarządzanie ryzykiem w systemie informacyjnym. Podmioty ważne i kluczowe będą miały zatem do czynienia z dwiema ocenami: z RODO i z KSC. Rozsądne jest prowadzenie jednej, wspólnej, z wyraźnie wyodrębnionym modułem dla danych osobowych. Dwie niespójne analizy w tej samej organizacji to gotowy materiał do pytań kontrolera: dlaczego w jednym dokumencie pomyłka jest ryzykiem, a w drugim jej nie ma.
W ostatnich miesiącach Urząd powtarza ten sam wątek w różnych sprawach. Wskazywaliśmy go przy okazji kary dla kancelarii podatkowej z przejętym kontem e-mail, przy wycieku u dostawcy faktur i przy sprawozdaniu za 2025 rok, w którym Prezes UODO odnotował 22 435 zgłoszeń naruszeń, o 51 procent więcej niż rok wcześniej. Nie widać w tym przypadku, tylko linię orzeczniczą: organ ocenia nie to, czy doszło do incydentu, ale czy administrator wcześniej policzył, że do niego dojdzie.
Jak napisać analizę ryzyka, którą da się obronić
Rzetelna analiza ryzyka dla danych osobowych nie musi być opasłym dokumentem. Musi być dokumentem, który daje się prześledzić od początku do końca. Zaczynamy od inwentarza procesów, nie od inwentarza sprzętu. Pytamy, w jakich czynnościach pracownicy przekazują dane osobowe na zewnątrz lub do grup wewnętrznych: ogłoszenia, wysyłki masowe, odpowiedzi na wnioski, publikacje w BIP, przekazywanie dokumentów podwykonawcom. Dla każdej z tych czynności zapisujemy kanał, kategorie danych, liczbę odbiorców i osobę odpowiedzialną.
Następnie dla każdej czynności budujemy scenariusze zagrożeń, a pierwszym pytaniem jest: co się stanie, jeśli człowiek wykona tę czynność nieprawidłowo. Pomyłka w załączniku, wysyłka do złej grupy, odpowiedź wszystkim zamiast nadawcy, pozostawienie metadanych w pliku, link do udostępnionego folderu z niewłaściwymi uprawnieniami. Dopiero potem dodajemy zagrożenia zewnętrzne. Taka kolejność jest odwrotna do tej, która panuje we wzorcach, i dlatego daje wyniki lepsze niż wzorzec.
Każdy scenariusz otrzymuje ocenę prawdopodobieństwa i skutku, wyrażoną w skali, którą zrozumie zarząd: na przykład trzystopniowej, z definicją każdego stopnia w liczbach, takich jak liczba osób lub rodzaj danych. W decyzji z Poznania szczególnie istotne jest to, że skutek rośnie nieliniowo wraz z liczbą osób i kategorią danych. Plik ze 964 rekordami, zawierający identyfikatory i dane kontaktowe, to inna kategoria niż arkusz z dziesięcioma nazwiskami.
Następnie przypisujemy środki do scenariuszy, a nie do ogólnych kategorii, i zapisujemy uzasadnienie wyboru. Tu mieści się odpowiedź na zarzut „doboru dowolnego": dlaczego wybraliśmy kontrolę drugiej osoby przy wysyłce powyżej stu odbiorców, a nie szkolenie; dlaczego blokujemy załączniki z PESEL, a nie ostrzegamy; dlaczego okres przechowywania w katalogu roboczym to trzydzieści dni, a nie rok. Uzasadnienie nie musi być długie. Musi istnieć.
Na końcu wprowadzamy mechanizm przeglądu: po każdym incydencie, po każdej istotnej zmianie systemu i nie rzadziej niż raz w roku. Do przeglądu dołączamy notatki z kontroli wyrywkowych, wnioski z rejestru naruszeń i wyniki testów. Wystarczy, że analiza ma zapisaną datę ostatniej aktualizacji i krótką listę zmian. Dokument, który się nie zmienia od trzech lat, jest dla kontrolera sygnałem, że nikt go nie czyta. W Poznaniu to był sygnał wystarczający.
Dlaczego z Fib.Code
Od lat piszemy analizy ryzyka dla samorządów, spółek komunalnych, placówek ochrony zdrowia i podmiotów z sektora publicznego, a także prowadzimy w nich funkcję inspektora ochrony danych i pełnomocnika do spraw bezpieczeństwa informacji. Znamy zarówno język normy ISO/IEC 27001, jak i język decyzji Prezesa UODO, i wiemy, że kontroler czyta analizę ryzyka nie jak dokument techniczny, lecz jak dowód w sprawie. Dlatego piszemy ją tak, aby każdy wniosek dało się obronić zapisem, datą i nazwiskiem.
Pracujemy według trzech zasad. Pierwsza: analizę zaczynamy od procesów i ludzi, a nie od sprzętu, bo to w czynnościach powtarzalnych kryją się pomyłki, które kończą się decyzjami takimi jak ta z Poznania. Druga: każdy dobrany środek ma zapisane uzasadnienie, które da się przeczytać w pięć minut, ponieważ „dobór dowolny" jest zarzutem, którego nie chcemy widzieć w żadnej decyzji dotyczącej naszych klientów. Trzecia: analiza żyje, co oznacza, że po każdym incydencie, nawet takim, który nie wymagał zgłoszenia, wracamy do niej i zapisujemy, co się zmieniło.
Produktem końcowym jest komplet dokumentów, które organizacja realnie stosuje: analiza ryzyka z katalogiem scenariuszy procesowych, plan postępowania z ryzykiem, rejestr naruszeń z szablonem oceny, krótka procedura wysyłek masowych oraz harmonogram przeglądów. Do tego dochodzi szkolenie dla osób, które codziennie wysyłają ogłoszenia, i opis konfiguracji, o którą trzeba poprosić administratora platformy albo dostawcę poczty. Całość mieści się w kilkunastu stronach, a nie w segregatorze.
Co zrobić w ten tydzień
Zaplanujcie na ten tydzień jedno spotkanie, godzinne, z udziałem kierownika sekretariatu, informatyka, inspektora ochrony danych i osoby odpowiedzialnej za ogłoszenia lub komunikację masową. Zacznijcie od pytania, które padło w Poznaniu zbyt późno: co się stanie, jeśli pracownik dołączy do wiadomości do stu odbiorców zły załącznik. Zapiszcie odpowiedź, a potem sprawdźcie, czy wasza obecna analiza ryzyka w ogóle zawiera taki scenariusz. Jeśli nie, macie pierwszy wpis do poprawki.
Następnie wybierzcie pięć kanałów, którymi wasza organizacja najczęściej wysyła dane do grup: poczta, platforma, BIP, dziennik, komunikator. Dla każdego sprawdźcie trzy rzeczy: czy system ostrzega przy załączniku, czy da się wycofać wysłany plik i czy prowadzone są dzienniki otwarć i pobrań. Wynik zapiszcie w jednej tabeli i podpiszcie datą. W piątek niech ktoś otworzy ostatnie dziesięć wysłanych ogłoszeń masowych i zapisze notatkę: sprawdzono, nieprawidłowości nie stwierdzono albo stwierdzono. To dziesięć minut, które w sprawie przed organem nadzorczym znaczą więcej niż rok deklaracji.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Jeśli chcecie sprawdzić, czy wasza analiza ryzyka przetrwałaby pytania z decyzji poznańskiej, przeprowadzimy w ciągu jednego dnia roboczego przegląd wstępny i wskażemy luki. Bezpośrednio powiązane materiały: Nie każde naruszenie trzeba zgłaszać do UODO. Ale każde trzeba opisać o rejestrze naruszeń z art. 33 ust. 5 RODO, Sprawozdanie UODO za 2025 rok: naruszenia, kary, kontrole z danymi o skali zgłoszeń oraz Wytyczne EROD 04/2026: upomnienie czy kara o tym, jak organy wymierzają sankcje wobec samorządów i małych firm.