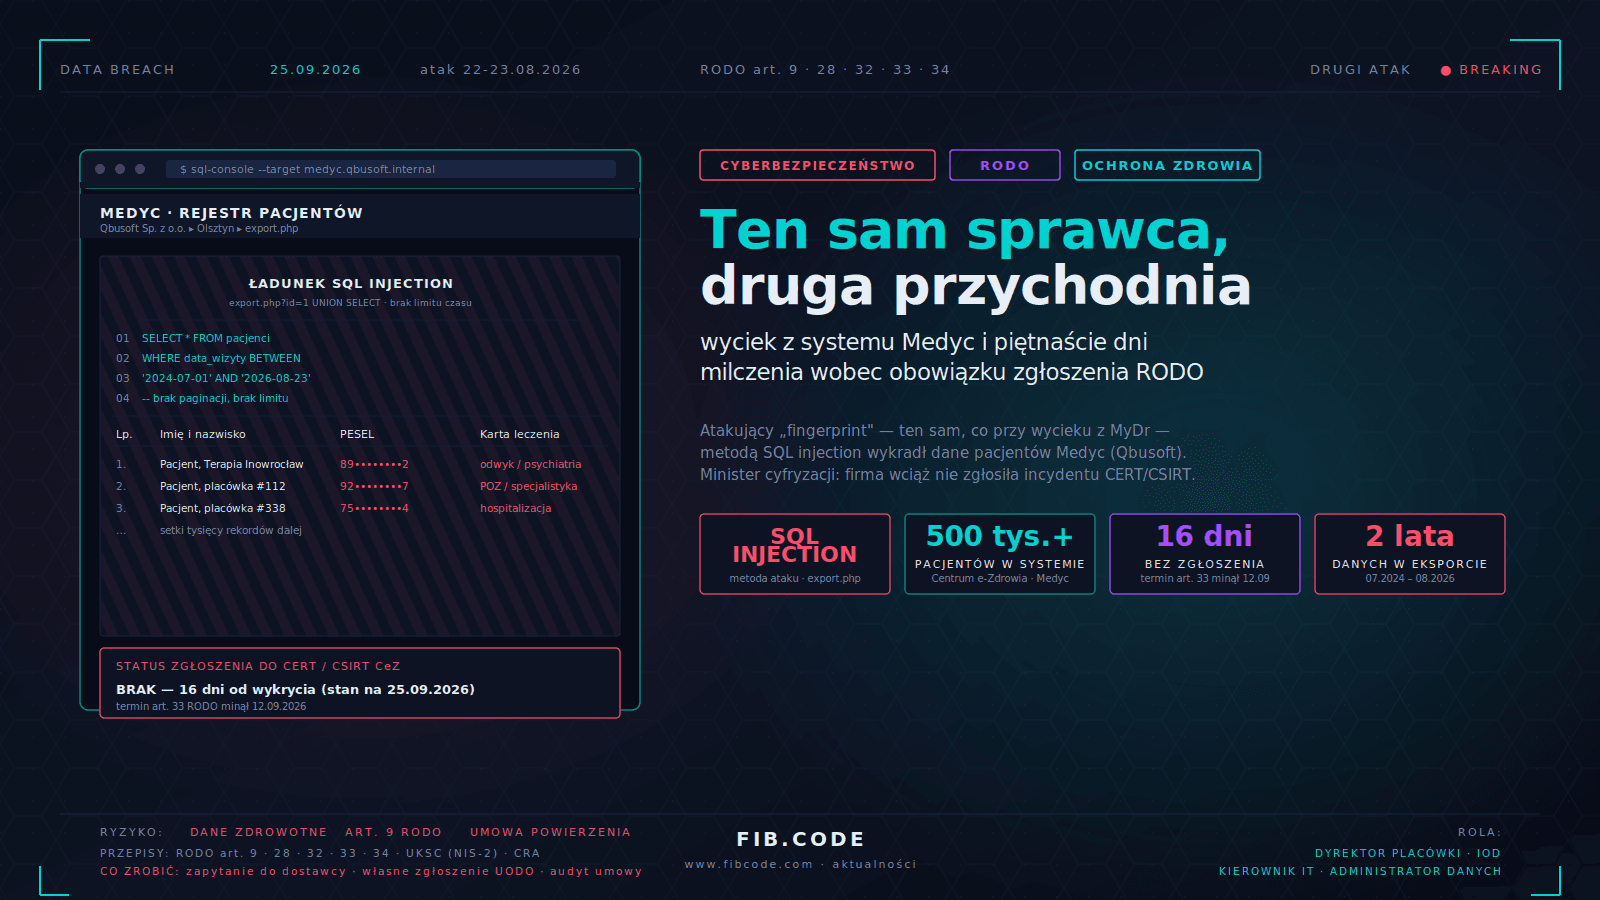
Ten sam sprawca, druga przychodnia. Wyciek z systemu Medyc i piętnaście dni milczenia wobec obowiązku zgłoszenia naruszenia RODO
22 sierpnia 2026 roku ten sam napastnik, który wcześniej wykradł dane z systemu MyDr, włamał się metodą SQL injection do aplikacji Medyc olsztyńskiej spółki Qbusoft — oprogramowania rejestracji pacjentów używanego w setkach polskich placówek medycznych. Wyciekły imiona, nazwiska, numery PESEL, adresy i karty informacyjne leczenia szpitalnego, w tym dokumentacja Odwykowo-Psychiatrycznego Ośrodka Leczniczego Terapia w Inowrocławiu. Qbusoft dowiedział się o incydencie 9 września, lecz — jak przyznał 25 września minister cyfryzacji Krzysztof Gawkowski — do dziś nie zgłosił go ani do CERT Polska, ani do CSIRT CeZ. To szesnaście dni od wykrycia i trzynaście dni po ustawowym terminie z art. 33 RODO. Tłumaczymy, kto w łańcuchu dostawca-administrator odpowiada za tę zwłokę, jak wygląda prawidłowa procedura zgłoszenia i dlaczego każda placówka korzystająca z zewnętrznego oprogramowania medycznego powinna dziś sprawdzić swoją umowę powierzenia.
RODOUODOCyberbezpieczeństwo+5