W czwartek 17 września 2026 roku, na 123. posiedzeniu plenarnym, Europejska Rada Ochrony Danych przyjęła dokument, który nie trafił na pierwsze strony żadnego portalu, a zmienia pytanie, na które odpowiada każdy organ nadzorczy w Unii. Do tej pory administratorzy pytali: ile mi to zajmie? Wytyczne 04/2026 w sprawie stosowania uprawnienia do nakładania administracyjnych kar pieniężnych w relacji do innych środków naprawczych z RODO każą zapytać najpierw: czy w ogóle zapłacę? W poniedziałek 21 września ruszyły konsultacje publiczne. Potrwają do piątku 13 listopada 2026 roku, do godziny 23:59 czasu środkowoeuropejskiego.
Urząd Ochrony Danych Osobowych zauważył sprawę w piątek 25 września, w komunikacie zatytułowanym „EROD ujednolica metodologię nakładania kar”. Trzy dni później, w poniedziałek 28 września, opublikował drugi, o zupełnie innej skali: „Był nakaz, jest kara za nieprzestrzeganie decyzji Prezesa UODO”. Oba teksty pozornie nie mają ze sobą nic wspólnego. Pierwszy dotyczy Brukseli i metodologii, drugi konkretnego człowieka, który zignorował nakaz. Czytane razem tworzą jednak ilustrację dokładnie tej logiki, którą Rada spisała w wytycznych: upomnienie jest darmowe tylko tak długo, jak się je wykona.
Ten artykuł rozkłada nowy dokument na czynniki pierwsze i przekłada go na polskie realia: samorząd, spółki komunalne, placówki medyczne i małe firmy. Nie jest to jeszcze wersja ostateczna, ale konsultacje rzadko zmieniają kręgosłup takich tekstów. Kto dziś zna jego logikę, ten za rok nie będzie zaskoczony uzasadnieniem decyzji.
Co właściwie przyjęła Rada
Wytyczne 04/2026 mają zestandaryzować sposób, w jaki organy nadzorcze decydują, czy naruszenie zakończy się karą pieniężną, upomnieniem, nakazem czy innym środkiem z art. 58 ust. 2 RODO. Zastępują dawne wytyczne Grupy Roboczej Art. 29 i uzupełniają, ale nie zastępują, Wytycznych 04/2022, które opisywały metodę wyliczania kwoty. Podział pracy jest prosty. Dokument z 2022 roku odpowiadał na pytanie „ile”, dokument z 2026 roku odpowiada na pytanie „czy”. Razem tworzą pełną drogę od stwierdzenia naruszenia do liczby na końcu decyzji.
Rada zebrała katalog środków naprawczych i uporządkowała je według funkcji. Ostrzeżenie z art. 58 ust. 2 lit. a wydaje się z góry, gdy przetwarzanie „prawdopodobnie naruszy” przepisy, zanim do naruszenia doszło. Za to samo zachowanie nie można ukarać, bo naruszenia jeszcze nie ma. Upomnienie z lit. b następuje po stwierdzeniu naruszenia i według motywu 148 RODO może zastąpić karę przy naruszeniu drobnym albo wtedy, gdy kara byłaby nieproporcjonalnym obciążeniem dla osoby fizycznej. Nakazy z lit. c–g i j mają przywrócić zgodność z prawem i mogą występować razem z karą. Kara z lit. i pełni funkcję represyjną i odstraszającą, a więc innego rodzaju niż pozostałe.
W dokumencie znalazło się także czternaście przykładów, które pokazują rozumowanie organów krok po kroku. Rada zastrzega, że są ilustracją, nie precedensem. Każda sprawa wymaga indywidualnej oceny, a organ musi sam uzasadnić decyzję. Zastrzeżenie jest słuszne, lecz nie powinno usypiać. Praktyka pokazuje, że przykłady z wytycznych stają się szkieletem uzasadnień, i to szybciej, niż ktokolwiek chce przyznać.
Pięć kroków, jeden lejek
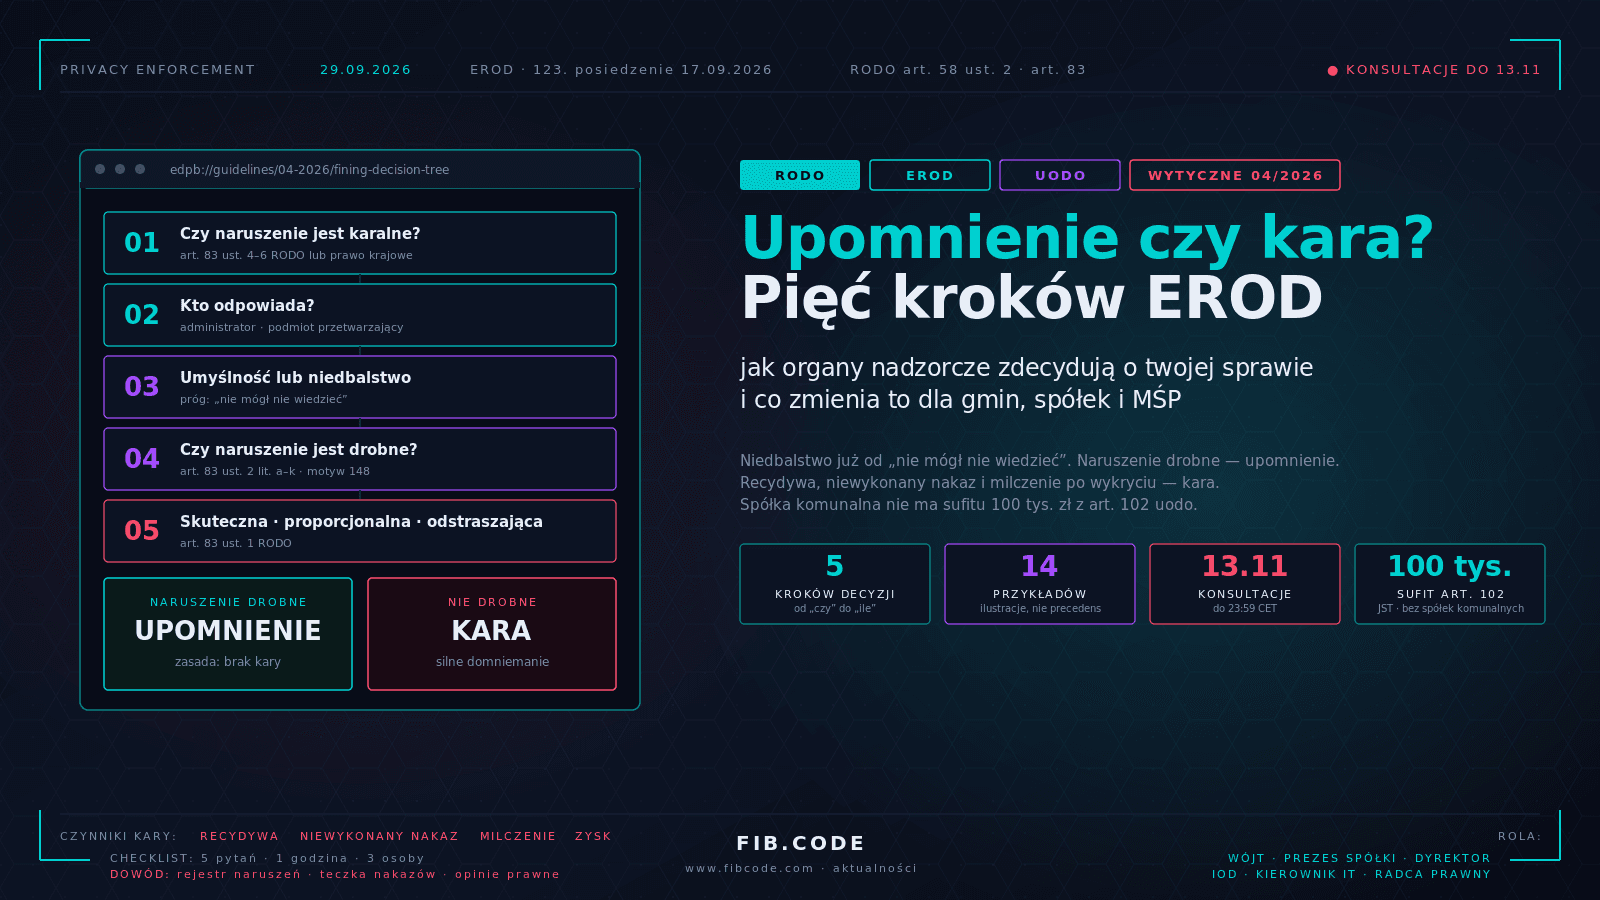
Rada opisała pięć pytań, które organ zadaje kolejno. Pierwsze: czy dane naruszenie w ogóle może skutkować karą na podstawie art. 83 ust. 4–6 RODO albo prawa krajowego. Większość obowiązków z RODO tak, wyjątki są nieliczne, a wśród nich art. 10 i art. 24, choć naruszenie art. 24 często da się ująć jako naruszenie zasady rozliczalności z art. 5 ust. 2, a ta jest karalna. Drugie: kto odpowiada, czyli administrator, podmiot przetwarzający czy inny adresat. Trzecie: czy naruszenie było umyślne lub przynajmniej nieumyślne w postaci niedbalstwa. Czwarte: jakie czynniki obciążają, a jakie łagodzą, i czy w efekcie naruszenie jest drobne. Piąte: czy kara byłaby skuteczna, proporcjonalna i odstraszająca w rozumieniu art. 83 ust. 1 RODO.
To lejek, nie lista kontrolna. Pierwsze trzy kroki są bramkami prawnymi i w praktyce przechodzi je większość spraw. Rozstrzygnięcie zapada w kroku czwartym i piątym. Jeśli organ uzna naruszenie za drobne, zasadą jest brak kary, a upomnienie wystarczy. Jeśli nie uzna, powstaje wedle Rady silne domniemanie, że kara zostanie nałożona, a organ musi mieć przekonujący powód, żeby od niej odstąpić. Ciężar argumentacji przesuwa się więc na administratora. To on musi wykazać, dlaczego jego przypadek jest wyjątkiem od zasady.
Zwróćmy uwagę na jedną rzecz, którą łatwo przeoczyć. Krok drugi przypisuje administratorowi odpowiedzialność za działania pracowników i współpracowników działających w jego imieniu, niezależnie od tego, czy kierownictwo wiedziało o naruszeniu i czy znany jest konkretny sprawca. Odpowiedzialność ustaje tylko wtedy, gdy człowiek działał wyłącznie w celach prywatnych albo stał się odrębnym administratorem. Wójt nie może więc powiedzieć „nie wiedziałem, że inspektor urzędu wysłał listę do niewłaściwej osoby”. Urząd wiedział, bo urząd to właśnie ten inspektor.
Niedbalstwo: próg jest niżej, niż zakładasz
Trzeci krok budzi najwięcej emocji, ponieważ obniża próg odpowiedzialności bardziej, niż wielu administratorów zakłada. Artykuły 83 ust. 4–6 RODO nie wymagają wprost winy, ale art. 83 ust. 2 lit. b i ust. 3 ją zakładają, a Trybunał Sprawiedliwości UE w wyroku w sprawie Deutsche Wohnen (C‑807/21) potwierdził, że kara może zostać nałożona tylko za naruszenie zawinione. Sedno wytycznych jest w tym, jak nisko Rada zawiesza poprzeczkę dla niedbalstwa. Wystarczy, że adresat „nie mógł nie wiedzieć”, że jego zachowanie narusza przepisy. Nie trzeba świadomości konkretnego przepisu, nie trzeba złej woli. Dobra wiara chroni tylko w rzadkich przypadkach „nieuniknionego błędu”, gdy podjęto wszystkie rozsądne kroki.
Cztery z czternastu przykładów pokazują, jak to działa w praktyce. Ubezpieczyciel przekazał dane bez podstawy prawnej i tłumaczył, że przed RODO tak się robiło. Niedbalstwo. Jednoosobowa firma zignorowała wnioski o dostęp z art. 15, bo nie wiedziała, że musi na nie odpowiadać. Niedbalstwo, bo zamiaru nie trzeba. Spółka giełdowa oparła się na opinii prawnej, która prezentowała mniejszościowy pogląd, że przetwarzanie jest dozwolone. Niedbalstwo, bo znajomość sprzecznych stanowisk dowodzi świadomości ryzyka. Firma polegała na prawnikach wewnętrznych, których rada rozmijała się ze znanym stanowiskiem organu nadzorczego. Niedbalstwo. Firma, która nie umiała udokumentować rzekomych konsultacji z zewnętrznym doradcą, też została uznana za niedbałą, a Rada dodała, że publicznie dostępnych wskazówek jest dziś mnóstwo.
Wniosek dla praktyki jest uciążliwy, ale klarowny. Opinia prawna nie jest tarczą, jest dowodem. Jeśli zamawiasz ją przed decyzją o przetwarzaniu, powinna być spisana, datowana i zawierać analizę stanowiska organu nadzorczego oraz orzecznictwa. Opinia, która pojawia się dopiero po kontroli, nie ma wartości. A opinia mailowa w stylu „wydaje się, że można” tylko potwierdza, że kierownictwo znało ryzyko.
Kiedy naruszenie jest drobne
Czwarty krok jest sercem dokumentu, bo to w nim rozstrzyga się kwalifikacja „drobne albo nie”. Rada przyjmuje, że drobne jest naruszenie, które nie stwarza istotnego ryzyka dla praw osób i nie dotyka istoty obowiązku. Ocenia się je przez wszystkie kryteria z art. 83 ust. 2 lit. a–k. Kryteria te znamy z podręczników, ale wytyczne nadają im wagę i kierunek.
Charakter, waga i czas trwania naruszenia to trzy osobne miary. Większe znaczenie mają przetwarzania w kontekstach nierównowagi, czyli wobec pracowników, uczniów i pacjentów, oraz wobec osób szczególnie wrażliwych, jak dzieci. Liczba osób i rozmiar szkody liczone są oddzielnie. Długotrwałe naruszenie trudno nazwać drobnym. Wśród kategorii danych zaostrzone traktowanie dotyczy nie tylko danych szczególnych z art. 9 i 10, ale również lokalizacji, prywatnej korespondencji, numerów identyfikacyjnych i danych finansowych. Numer PESEL w wycieku z przychodni działa więc na niekorzyść administratora nawet wtedy, gdy nie ma w nim ani słowa o diagnozie.
Rada pokazuje trzy przykłady naruszeń drobnych, które kończą się upomnieniem. Mała firma nie odpowiedziała na jeden wniosek o dostęp, ale przeprosiła, wyjaśniła i naprawiła błąd zaraz po kontakcie z organem, a wcześniej nie miała żadnych problemów. Druga, również mała, przez dwa lata przekazywała portalowi społecznościowemu za pomocą piksela śledzącego zahaszowane adresy e‑mail i numery telefonów około pięćdziesięciu tysięcy użytkowników. Naruszenie art. 32, ale dane były zahaszowane, nie dotyczyły kategorii szczególnych, nie doszło do ujawnienia publicznego, funkcjonowały inne zabezpieczenia, a sprawę wykrył podmiot trzeci. Upomnienie. Trzeci przykład to operator monitoringu, który raz bezzasadnie odmówił dostępu do nagrania, powołując się na prawa osób trzecich, ale jednorazowo i bez wzorca postępowania, z szybką korektą po kontakcie z organem.
Przyjrzyjmy się temu piksel-przykładowi, bo dla samorządów jest najbardziej pouczający. Pięćdziesiąt tysięcy osób to liczba, którą wiele gmin ma w rejestrze mieszkańców. Dwa lata to czas, w którym nikt w urzędzie nie zajrzał do kodu strony. A jednak wynik jest łagodny, bo zadziałały cztery czynniki jednocześnie: dane były zahaszowane, kategorie zwykłe, brak upublicznienia i zewnętrzne wykrycie. Zmień jeden z nich, na przykład dodaj dane zdrowotne, a rachunek staje się zupełnie inny.
Cztery rzeczy, które zamieniają upomnienie w karę
Z całego katalogu czynników cztery mają w wytycznych wyjątkowo dużą wagę, a każdy da się zobaczyć w polskiej praktyce ostatnich miesięcy.
Pierwszy to recydywa. Art. 83 ust. 2 lit. e każe brać pod uwagę wcześniejsze naruszenia, przy czym liczy się ich świeżość, podobieństwo tematyczne i wzorzec zachowania. Przykład 5 w wytycznych dotyczy agencji rekrutacyjnej, która dwukrotnie nie zrealizowała wniosków o usunięcie danych. Za pierwszym razem dostała upomnienie, ale potem doszło do trzech kolejnych podobnych zaniedbań. Naruszenie, które samo w sobie byłoby drobne, przestaje nim być. Rada dodaje ważną rzecz: brak wcześniejszych naruszeń nie łagodzi, bo zgodność z prawem jest normą, nie zasługą.
Drugi to niewykonany nakaz. Zgodnie z art. 83 ust. 2 lit. i samo wykonanie wcześniejszego nakazu niczego nie łagodzi, bo to obowiązek. Niewykonanie natomiast obciąża i zwykle przekreśla kwalifikację „drobne”. Właśnie o tym była lipcowa decyzja UODO wobec właściciela posesji, który zignorował nakaz zaprzestania nagrywania sąsiadów i drogi publicznej. Kara wyniosła 26 711 zł, a opisaliśmy ją w tekście Kamera w oknie sąsiada. Komunikat z 28 września o kolejnej karze za nieprzestrzeganie decyzji pokazuje, że nie był to jednorazowy wyskok.
Trzeci to współpraca, która nie jest współpracą. Rada mówi jasno: standardowa współpraca z organem to ustawowy obowiązek i nie łagodzi kary. Łagodzić może dopiero współpraca wyjątkowa, wykraczająca poza wymagania i realnie ograniczająca negatywne skutki dla osób. Odpowiedź w terminie nie jest zatem zasługą. Brak odpowiedzi to osobny zarzut, o czym pisaliśmy w tekście Milczenie wobec UODO: osobne postępowanie i osobna kara, gdzie przedsiębiorca w bliźniaczej sprawie zapłacił 16 804 zł.
Czwarty to sposób, w jaki organ dowiedział się o naruszeniu. Zgłoszenie z własnej inicjatywy, zanim ktokolwiek zapytał, łagodzi. Zgłoszenie obowiązkowe w trybie art. 33 RODO jest neutralne, bo to powinność. Wykrycie przez skargę lub kontrolę również. Ma to znaczenie dla łańcucha dostawców. W sprawie systemu Medyc olsztyńskiej spółki Qbusoft producent oprogramowania dowiedział się o włamaniu 9 września, a według ministra cyfryzacji Krzysztofa Gawkowskiego z 25 września do tego dnia nie zgłosił go do CERT Polska ani do CSIRT CeZ. Tę historię opisaliśmy w artykule Ten sam sprawca, druga przychodnia. Według logiki wytycznych milczenie po wykryciu nie jest neutralne. To czynnik obciążający, którego nikt nie musi szukać, bo leży na wierzchu w dokumentach sprawy.
Do tego dochodzi piąty, mniej oczywisty czynnik: korzyść ekonomiczna. Jeśli administrator zyskał na naruszeniu, na przykład oszczędził na zabezpieczeniach albo sprzedał dane, Rada uznaje to za mocną przesłankę, że naruszenie nie jest drobne. Oszczędność na zabezpieczeniach, na umowach powierzenia czy na szkoleniach jest właśnie taką korzyścią, tylko rozłożoną w czasie.
Sektor publiczny: art. 83 ust. 7 i polski pułap 100 tysięcy złotych
Wytyczne przypominają, że państwa członkowskie mogą same rozstrzygnąć, czy i w jakim zakresie kary można nakładać na organy publiczne. Polska dokonała tego wyboru w art. 102 ustawy z 10 maja 2018 r. o ochronie danych osobowych. Prezes UODO może nałożyć na jednostki sektora finansów publicznych z art. 9 pkt 1–12 i 14 ustawy o finansach publicznych, na instytuty badawcze i na Narodowy Bank Polski karę do 100 000 zł, a na jednostki z art. 9 pkt 13, czyli instytucje kultury, do 10 000 zł. Kary te nakłada się na podstawie i na warunkach z art. 83 RODO. Oznacza to, że cały lejek z Wytycznych 04/2026 stosuje się także do gminy, szkoły i samodzielnego zakładu opieki zdrowotnej. Zmienia się tylko sufit.
W praktyce sufit ma dwa skutki. Pierwszy jest oczywisty: wobec gminy nie zobaczymy jedenastu milionów, jak w decyzji dla DPD Polska. Drugi jest mniej oczywisty: dla kwot rzędu kilkunastu tysięcy złotych kara staje się realnym narzędziem, a nie ostatecznością. Burmistrz Myślenic zapłacił 7 700 zł za petycję z 749 podpisami opublikowaną w BIP bez anonimizacji. Suma niska, ale procedura, uzasadnienie i wizerunek kosztowały więcej. Szczegóły są w tekście Burmistrz Myślenic, 749 podpisów i pierwsza kara UODO.
Najciekawsza jest jednak granica, którą wytyczne wyostrzają pośrednio. Spółka komunalna, czyli zakład wodociągowy, ciepłownia czy spółka odpadowa działająca w formie spółki z o.o., nie jest jednostką sektora finansów publicznych. Sufit z art. 102 jej nie obejmuje. Zastosowanie mają zwykłe progi z art. 83 ust. 4 i 5 RODO: do 10 milionów euro albo 2 procent rocznego obrotu za naruszenia obowiązków administratora i podmiotu przetwarzającego, oraz do 20 milionów euro albo 4 procent za naruszenia zasad i praw osób. Takie samo rozróżnienie dotyczy szpitala powiatowego przekształconego w spółkę. Wójt, który tego nie wie, ocenia ryzyko własnej spółki tak, jakby była urzędem. Nie jest.
Co mówi statystyka, a czego nie mówi
Sprawozdanie Prezesa UODO za 2025 rok dało konkretne liczby, które wytyczne EROD pomagają interpretować. W 2025 roku administratorzy zgłosili 22 435 naruszeń ochrony danych, o 51 procent więcej niż rok wcześniej. Prezes UODO wydał 2 092 decyzje, ale tylko dwadzieścia z nich dotyczyło nałożenia administracyjnej kary pieniężnej. Nałożono 32 kary na łączną kwotę 64 436 940,25 zł, a średnia kara urosła niemal czterokrotnie. Cały rozkład opisaliśmy w tekście Sprawozdanie UODO za 2025: 22 435 naruszeń i cztery razy wyższa kara.
Przez pryzmat Wytycznych 04/2026 te liczby czyta się inaczej. Skoro na ponad dwadzieścia tysięcy zgłoszeń przypada dwadzieścia decyzji karnych, to zdecydowana większość naruszeń kończy się bez kary, w formie upomnienia, nakazu albo zamknięcia sprawy. Dla administratora, który ma dobrze udokumentowaną reakcję, to dobra wiadomość. Zła jest taka, że w pozostałych sprawach kryteria są ostre, a kary rosną. Średnia ponad dwa miliony złotych to nie wynik przypadkowego rozsiewu, tylko efekt selekcji: kara trafia tam, gdzie naruszenie nie było drobne i gdzie zadziałała jedna albo więcej przesłanek opisanych wyżej. Decyzje wobec DPD Polska, Fortum czy Glovo, każda za kilka milionów złotych albo więcej, pokazują, jak wygląda ten ogon rozkładu.
Statystyka ma jednak granicę. Nie zobaczymy w niej upomnień, które organ przemilczał w komunikatach, ani spraw, w których administrator sam wykonał nakaz i sprawa się zamknęła. To akurat są sprawy, o które w tym artykule chodzi: takie, w których zachowanie administratora po naruszeniu zdecydowało o wyniku, a nie samo naruszenie.
Konsultacje do 13 listopada: czy warto zabrać głos
Konsultacje Wytycznych 04/2026 są otwarte dla każdego, kto chce przesłać uwagi w formularzu na stronie EROD. Dla większości administratorów to abstrakcja, ale są trzy grupy, dla których zabranie głosu ma sens. Pierwsza to związki i stowarzyszenia samorządowe, które mogą wskazać, że relacja art. 83 ust. 7 do zasady odstraszającego charakteru kary wymaga w wytycznych dokładniejszego opisu, bo krajowe pułapy dla sektora publicznego zmieniają rachunek skuteczności i proporcjonalności. Druga to izby gospodarcze i organizacje branżowe, które mogą prosić o więcej przykładów z małych firm, bo w wytycznych dominują przykłady stosunkowo proste. Trzecia to organizacje zrzeszające inspektorów ochrony danych, którzy zderzają się z niedbalstwem na co dzień i wiedzą, jakie dowody na należytą staranność administratorzy potrafią zgromadzić, a jakich nie.
Uwagi nie zmienią architektury dokumentu, ale mogą zmienić przykłady i akcenty, a to one w codziennej praktyce oddziałują najmocniej. Jeśli masz w organizacji kogoś, kto czyta wytyczne na serio, poproś, żeby do 13 listopada zapisał trzy pytania, które po lekturze pozostały otwarte. Nawet jeśli nie wyślecie uwag, te trzy pytania są dobrym punktem wyjścia do rozmowy z inspektorem.
Dlaczego z Fib.Code
Fib.Code łączy trzy kompetencje, które w sprawach o kary muszą działać razem. Pierwsza to kompetencja prawna: znajomość RODO, ustawy o ochronie danych osobowych, wytycznych EROD i linii orzeczniczej sądów administracyjnych oraz Trybunału Sprawiedliwości. Druga to kompetencja techniczna: audyt zabezpieczeń, kontrola dostępu, logowanie zdarzeń i testy skuteczności, bez których nie da się wykazać, że naruszenie było drobne. Trzecia to kompetencja organizacyjna: procedury, rejestry i realne przypisanie odpowiedzialności do imion i nazwisk. Wytyczne 04/2026 pokazują, że w tym miejscu organizacje przegrywają najczęściej: nie na braku wiedzy, tylko na braku dowodów.
Pracujemy według trzech zasad. Po pierwsze, dowód przed dokumentem: polityka, za którą nie stoi log, protokół albo lista obecności, w postępowaniu nic nie waży. Po drugie, reakcja przed obroną: o wyniku sprawy decyduje to, co administrator zrobił w pierwszych 72 godzinach po wykryciu naruszenia i w pierwszych dniach po otrzymaniu wezwania, a nie to, co napisał w uzasadnieniu odwołania. Po trzecie, jeden rejestr, dwa zegary: zdarzenie klasyfikujemy równolegle pod RODO i pod ustawę o krajowym systemie cyberbezpieczeństwa, bo w praktyce zwykle jest to ten sam incydent.
Produktem końcowym nie jest opinia prawna do segregatora, tylko komplet działających artefaktów: rejestr naruszeń z uzasadnieniem klasyfikacji każdego zdarzenia, teczka dowodowa dla najważniejszych procesów, procedura odpowiedzi na wezwanie organu z osobą odpowiedzialną i zastępcą, oraz przećwiczony scenariusz zgłoszenia do Prezesa UODO i do właściwego zespołu CSIRT. Dzięki temu, gdy nadejdzie pismo z urzędu, administrator ma pod ręką te same dokumenty, na których organ oprze ocenę w kroku czwartym.
Co zrobić do poniedziałku 5 października
Jedno spotkanie, godzina, trzy osoby: kierownik jednostki albo prezes spółki, inspektor ochrony danych i osoba odpowiedzialna za IT. Na stole trzy dokumenty: rejestr naruszeń z ostatnich dwunastu miesięcy, lista otwartych nakazów i wezwań organów nadzorczych oraz lista dostawców, którzy przetwarzają dane w waszym imieniu. Do zamknięcia w tej godzinie pięć pytań, po jednym na każdy krok z wytycznych.
Pierwsze: czy w rejestrze naruszeń przy każdym zdarzeniu jest zapisane uzasadnienie klasyfikacji, czyli dlaczego uznaliśmy je za drobne albo nie. Drugie: czy każde wezwanie i każdy nakaz organu ma osobę odpowiedzialną, termin i dowód wykonania, bo niewykonany nakaz przekreśla status naruszenia drobnego. Trzecie: czy opinie prawne, na których opieramy sporne przetwarzania, są spisane, datowane i zawierają analizę stanowiska organu, bo tylko wtedy chronią przed zarzutem niedbalstwa. Czwarte: czy nasz dostawca oprogramowania zgłosi nam naruszenie w mierzalnym terminie, a nie „bez zbędnej zwłoki”. Piąte: czy wiemy, czy jesteśmy jednostką sektora finansów publicznych objętą sufitem z art. 102, czy spółką, która ma pełne progi z art. 83. Jeśli na któreś z tych pytań odpowiedź brzmi „nie wiemy”, macie wyznaczony plan pracy na październik.
Pamiętajcie też o sprawie, która mija w sobotę 3 października 2026 roku: o terminie na złożenie wniosku o wpis do wykazu podmiotów kluczowych i ważnych w krajowym systemie cyberbezpieczeństwa. To osobny obowiązek, lecz logika jest ta sama: kto go zaniedba, przy pierwszej kontroli będzie tłumaczył nie jedno uchybienie, tylko dwa.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: Kamera w oknie sąsiada: pierwsza kara UODO za zlekceważony nakaz, Milczenie wobec UODO: osobne postępowanie i osobna kara, Sprawozdanie UODO za 2025: liczby i wnioski, Burmistrz Myślenic, 749 podpisów i pierwsza kara UODO i Wyciek z systemu Medyc — obowiązek zgłoszenia naruszenia — pięć tekstów, które razem pokazują, jak przed Wytycznymi 04/2026 wyglądała polska praktyka karania i upominania.