Kobieta, która spłaciła kredyt i została w systemie
Zaczęło się od umowy zawartej w 2013 roku, na dwadzieścia cztery miesiące. Kiedy termin minął, bank nie przedłużył limitu, ale zaproponował inne wyjście: refinansowanie zadłużenia firmowym kredytem ratalnym. Strony podpisały ugodę rozkładającą spłatę na trzydzieści miesięcy. Raty wpływały w terminie, zobowiązanie wygasło, sprawa — z punktu widzenia klientki — była zamknięta.
Nie była. Kredyt został zaraportowany do Biura Informacji Kredytowej ze statusem „odzyskany", a dane przedsiębiorczyni pozostały w systemach banku i BIK. Nie tylko nazwa działalności i parametry finansowania. Imię i nazwisko. Nazwisko rodowe. Imiona rodziców. Nazwisko panieńskie matki. PESEL. Data i miejsce urodzenia. Obywatelstwo. Dane dokumentu tożsamości. Adres zamieszkania i korespondencyjny. Adres e-mail. Numer telefonu. Komplet danych konkretnego człowieka, zebrany przy okazji finansowania firmy.
Kobieta złożyła skargę do Prezesa Urzędu Ochrony Danych Osobowych. Bank i BIK broniły się argumentem, który w polskiej praktyce funkcjonuje od lat jako oczywistość: kredyt był firmowy, więc sytuację przedsiębiorcy ocenia się inaczej niż sytuację konsumenta. Sprawa przeszła przez sąd administracyjny pierwszej instancji i trafiła do Naczelnego Sądu Administracyjnego. W pierwszych dniach września 2026 roku NSA oddalił skargi kasacyjne PKO BP S.A. oraz Biura Informacji Kredytowej (sygn. III OSK 252/24). Piętnastego września Urząd Ochrony Danych Osobowych opisał to rozstrzygnięcie w komunikacie, a dzień później dołożył drugi — o wyroku dotyczącym obowiązku informacyjnego wobec tej samej kategorii osób.
Dwa komunikaty w dwa dni, dwie różne sprawy, jedna teza. I teza ta nie dotyczy banków.
Co dokładnie rozstrzygnął NSA
Spór sprowadzał się do znaczenia trzech słów w polskiej ustawie. Artykuł 105a ustęp 2 i 3 Prawa bankowego reguluje, kiedy bank i instytucja utworzona na podstawie art. 105 ust. 4 — czyli w praktyce BIK — mogą przetwarzać informacje stanowiące tajemnicę bankową po wygaśnięciu zobowiązania. Przepis mówi o „osobie fizycznej". Sektor bankowy przez lata przyjmował, że chodzi wyłącznie o konsumenta, a przedsiębiorca, który zaciągnął kredyt w związku z prowadzoną działalnością, po prostu nie mieści się w hipotezie normy i nie może się na nią skutecznie powołać.
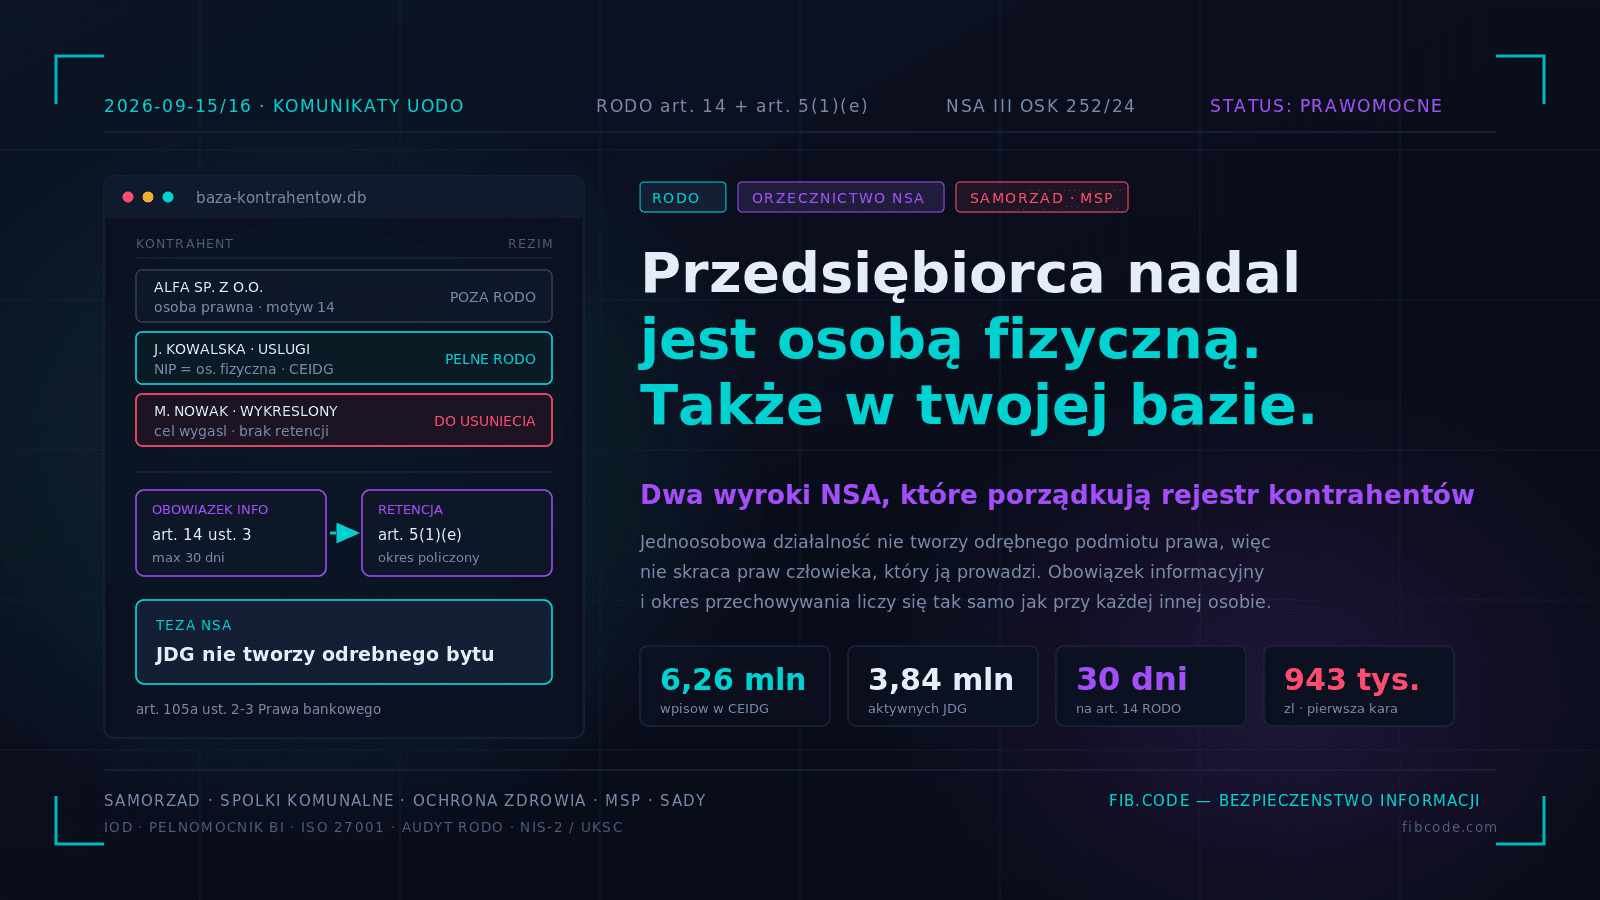
NSA odrzucił tę wykładnię i sięgnął po argument, który trudno podważyć: pojęcia „osoba fizyczna" należy rozumieć zgodnie z jego zwykłym znaczeniem. Osobą fizyczną jest również przedsiębiorca prowadzący jednoosobową działalność gospodarczą, bo taka działalność nie tworzy odrębnego podmiotu prawa. Nie ma tu osobowości prawnej oddzielonej od człowieka. Jest jeden byt — osoba fizyczna, która przy okazji prowadzi firmę. Wpis do Centralnej Ewidencji i Informacji o Działalności Gospodarczej niczego tu nie rozdziela; jest ewidencją działalności, nie aktem powołania nowej osoby.
Konsekwencja jest prosta i nieprzyjemna dla każdego, kto zbudował proces na przeciwnym założeniu: fakt, że umowa wiązała się z działalnością gospodarczą, nie przyznaje administratorowi szerszych uprawnień do przetwarzania danych konkretnego człowieka. Nie skraca jego praw, nie wydłuża okresu retencji, nie zwalnia z obowiązków. Status przedsiębiorcy sam w sobie niczego nie uzasadnia.
Warto od razu zaznaczyć, czego ten wyrok nie przesądza — bo w relacjach prasowych to ginie. Nie oznacza on, że każda informacja o kredycie znika z BIK w dniu spłaty. Prawo bankowe przewiduje sytuacje, w których dane wolno przetwarzać także po wygaśnięciu zobowiązania — przy istotnej zwłoce w spłacie i po uprzednim poinformowaniu klienta o takim zamiarze, co do zasady nie dłużej niż pięć lat. Wyrok mówi co innego i mówi to w kwestii bardziej fundamentalnej: żeby z tego wyjątku skorzystać, trzeba spełnić jego warunki. Nie wystarczy powiedzieć, że klient był przedsiębiorcą.
Drugi wyrok: kontrahent też ma prawo wiedzieć
Szesnastego września UODO opublikował komunikat o drugim rozstrzygnięciu. NSA potwierdził w nim prawidłowość stanowiska Prezesa Urzędu oraz wyroku sądu pierwszej instancji, zgodnie z którym spółka powinna zrealizować obowiązek informacyjny wobec osób fizycznych prowadzących działalność gospodarczą, których dane pozyskała.
To jest ta sama myśl, przeniesiona z Prawa bankowego na grunt czysto rodowski. Jeżeli przedsiębiorca jednoosobowy jest osobą fizyczną w rozumieniu ustawy szczególnej, to tym bardziej jest osobą, której dane dotyczą, w rozumieniu art. 4 pkt 1 RODO. A skoro tak, przysługuje mu pełny katalog praw z rozdziału III rozporządzenia — z obowiązkiem informacyjnym na czele.
Linia orzecznicza w tej sprawie nie zaczyna się w 2026 roku. Pierwsza w historii polska kara administracyjna za naruszenie RODO — 943 tysiące złotych, decyzja Prezesa UODO z 15 marca 2019 roku — dotyczyła dokładnie tego: spółka pozyskała dane około sześciu milionów sześciuset tysięcy osób z publicznie dostępnych rejestrów, w tym z CEIDG, i nie poinformowała ich o przetwarzaniu. Broniła się kosztem, szacując wysyłkę listów na około trzydzieści milionów złotych, i powoływała na wyjątek z art. 14 ust. 5 lit. b RODO — niewspółmiernie duży wysiłek. Sąd administracyjny ograniczył zakres nakazu, ale rzecz zasadniczą utrzymał, a NSA oddalił skargę kasacyjną. Pozyskanie danych z rejestru publicznego nie zwalnia z obowiązku poinformowania o ich przetwarzaniu. Szerzej pisaliśmy o tym przy okazji tegorocznej skoordynowanej akcji europejskich organów nadzorczych poświęconej przejrzystości.
Wrześniowy wyrok domyka klamrę. Wcześniej rozstrzygnięto, że źródło publiczne nie zwalnia z obowiązku. Teraz — że status przedsiębiorcy również nie zwalnia. Nie zostało już wiele wygodnych wyjść.
Skąd się wziął mit, że RODO nie chroni firm
Mit ma solidne korzenie i dlatego jest tak trwały. Motyw 14 preambuły RODO stwierdza wprost, że rozporządzenie nie dotyczy przetwarzania danych osobowych dotyczących osób prawnych, w tym danych o firmie i formie prawnej oraz danych kontaktowych osoby prawnej. Zdanie prawdziwe — i notorycznie czytane o jedno słowo za szeroko. Chodzi o osoby prawne: spółki z ograniczoną odpowiedzialnością, spółki akcyjne, fundacje, stowarzyszenia rejestrowe. Jednoosobowa działalność gospodarcza osobą prawną nie jest i nigdy nie była.
Drugim źródłem zamieszania są orzeczenia sądów administracyjnych z pierwszych lat stosowania RODO, w których pojawiały się tezy o słabszej ochronie danych przedsiębiorców, zwykle w kontekście danych ujawnianych obowiązkowo w rejestrach. Z tych pojedynczych rozstrzygnięć zrobiła się w obiegu branżowym zasada ogólna o brzmieniu „RODO chroni osoby, nie firmy" — hasło wygodne, bo zdejmuje z administratora obowiązki wobec najliczniejszej grupy kontrahentów w polskiej gospodarce.
Trzecie źródło jest czysto praktyczne i najbardziej rozpowszechnione. W systemach informatycznych dane przedsiębiorcy jednoosobowego trafiają do tabeli o nazwie „kontrahenci" albo „dostawcy", obok spółek. Rekord wygląda identycznie: nazwa, NIP, adres, osoba do kontaktu. Nikt przy imporcie nie rozdziela, że w połowie tych rekordów nazwa zawiera imię i nazwisko człowieka, NIP jest przypisany do osoby fizycznej, adres bywa adresem mieszkania, a numer telefonu jest prywatnym numerem komórkowym. Granica między informacją firmową a danymi osobowymi przy JDG jest cienka do niewidoczności — i właśnie na tę cienkość zwrócił uwagę NSA.
Prezes UODO od dawna sygnalizuje przy tym problem systemowy: powszechna jawność danych osobowych przedsiębiorców w CEIDG, a zwłaszcza adresu prowadzenia działalności, tworzy ryzyka, których ustawodawca w 2011 roku nie przewidział, i wymaga zmiany prawa. Dopóki jej nie ma, obowiązek dbania o te dane spoczywa na tym, kto je pobrał.
Trzy miliony osiemset tysięcy powodów, żeby zajrzeć do własnej bazy
Skala tego zjawiska w Polsce jest nieporównywalna z większością państw Unii. Według stanu na wrzesień 2026 roku w CEIDG figuruje 6 258 528 wpisów, z czego aktywnych jest 3 835 364. W pierwszym półroczu 2026 roku złożono 139,4 tysiąca wniosków o rejestrację nowej działalności, o 6,5 procent mniej niż rok wcześniej. W tym samym okresie z ewidencji wykreślono 108,1 tysiąca firm, o 8,4 procent więcej, a 191,4 tysiąca przedsiębiorców zawiesiło działalność.
Te trzy ostatnie liczby są ważniejsze, niż się wydaje. Wykreślenie i zawieszenie zmieniają status osoby, ale nie usuwają jej danych z niczyjej bazy. Rekordy zostają — w systemie finansowo-księgowym, w rejestrze umów, w narzędziu do fakturowania, w skrzynce mailowej działu zakupów, w arkuszu, który ktoś kiedyś wyeksportował i zapisał na dysku sieciowym. Po roku od wykreślenia w bazie kontrahentów figuruje już nie przedsiębiorca, tylko po prostu osoba fizyczna, której dane przetwarza się na podstawie, która wygasła razem z jej firmą.
Dla przeciętnej gminy oznacza to kilkaset do kilku tysięcy rekordów. Dla spółki komunalnej obsługującej sieć wodociągową albo ciepłowniczą — zwykle kilka tysięcy, licząc odbiorców prowadzących działalność pod adresem przyłącza. Dla średniej firmy produkcyjnej z rozbudowanym łańcuchem podwykonawców — od kilkuset do kilkunastu tysięcy. W żadnym z tych przypadków nie mówimy o zbiorze marginalnym.
Gdzie w polskiej organizacji siedzą dane JDG
Warto przejść ten spis pozycja po pozycji, bo dopiero wtedy widać rozmiar zadania. W jednostce samorządu terytorialnego dane osób fizycznych prowadzących działalność gospodarczą znajdują się w ewidencji umów i zamówień publicznych, w rejestrze wniosków o zezwolenia i licencje, w dokumentacji podatku od nieruchomości i podatku od środków transportowych, w rejestrze działalności regulowanej w zakresie odbierania odpadów komunalnych, w ewidencji zezwoleń na sprzedaż napojów alkoholowych, w dokumentacji dotacji i umów najmu lokali użytkowych. Część tych zbiorów jest jawna z mocy ustawy. Jawność nie jest jednak podstawą prawną przetwarzania w rozumieniu art. 6 RODO i nie zastępuje ani analizy retencji, ani obowiązku informacyjnego.
W spółce komunalnej to przede wszystkim baza odbiorców usług, w której przedsiębiorca jednoosobowy jest rozliczany pod firmą zawierającą jego nazwisko, oraz rejestr wykonawców i dostawców — z danymi kontaktowymi zebranymi przy pierwszym zapytaniu ofertowym, często lata temu, i nigdy od tego czasu nieweryfikowanymi. W firmie prywatnej: system CRM, baza leadów kupiona albo zbudowana z rejestrów publicznych, ewidencja podwykonawców, lista uczestników szkoleń i wydarzeń, baza kandydatów prowadzących własną działalność i rozliczających się fakturą.
Osobnym rozdziałem jest sektor ochrony zdrowia i jednostki wymiaru sprawiedliwości. Podmiot leczniczy prowadzi rozliczenia z lekarzami, fizjoterapeutami i pielęgniarkami współpracującymi na kontraktach — w przeważającej części osobami fizycznymi prowadzącymi działalność gospodarczą, których dane siedzą jednocześnie w systemie kadrowo-płacowym, w grafiku dyżurów, w dokumentacji rozliczeń z Narodowym Funduszem Zdrowia i w rejestrze osób upoważnionych do przetwarzania danych pacjentów. Sąd przetwarza dane biegłych, tłumaczy przysięgłych, kuratorów zawodowych i adwokatów prowadzących indywidualne kancelarie, a więc znowu — osób fizycznych, wobec których ciążą na nim obowiązki wykraczające poza to, co wynika z procedury.
Dołóżmy do tego rzecz, która w audytach wychodzi najczęściej i najboleśniej. Dane przedsiębiorców jednoosobowych trafiają do systemów podmiotów przetwarzających — biura rachunkowego, dostawcy oprogramowania w modelu chmurowym, firmy windykacyjnej, operatora platformy zakupowej. Każdy z tych przepływów wymaga umowy powierzenia spełniającej wymogi art. 28 RODO, a nie ogólnej klauzuli w regulaminie usługi. Jak kosztowne bywa potraktowanie tego obowiązku jako formalności, pokazała sprawa kary nałożonej na przewoźnika za nadzór nad podwykonawcami.
Artykuł 14 nie ma wyłącznika dla kontrahentów
Obowiązek informacyjny wobec osoby, której dane pozyskano z innego źródła niż od niej samej, jest w polskich organizacjach zaniedbany systemowo. Powód jest banalny: nie ma naturalnego punktu zaczepienia. Przy art. 13 RODO jest formularz, jest moment, jest miejsce, w którym da się wkleić klauzulę. Przy art. 14 nie ma nic — dane po prostu pojawiają się w systemie, zaciągnięte przez integrację z rejestrem, przepisane z faktury albo przekazane przez kontrahenta w załączniku do umowy.
Terminy są przy tym ostre, a wystarczy przekroczyć najwcześniejszy z trzech. Artykuł 14 ustęp 3 wymaga przekazania informacji w rozsądnym terminie, nie później niż miesiąc od pozyskania danych; albo najpóźniej przy pierwszej komunikacji z osobą, jeżeli nastąpi ona wcześniej; albo najpóźniej przy pierwszym ujawnieniu danych innemu odbiorcy. W praktyce oznacza to, że jeżeli kupiona w poniedziałek baza leadów idzie we wtorek do systemu mailingowego prowadzonego przez zewnętrznego dostawcę, obowiązek informacyjny powinien zostać spełniony najpóźniej we wtorek.
Wyjątek z art. 14 ust. 5 lit. b — sytuacja, w której poinformowanie okazuje się niemożliwe lub wymagałoby niewspółmiernie dużego wysiłku — jest najczęściej nadużywanym przepisem całego rozporządzenia i ma już swoje prawomocne rozstrzygnięcie, o którym była mowa wyżej. Organ nadzorczy czyta go wąsko i konsekwentnie: koszt nie jest tym samym co niewspółmierność, a wysyłka e-maili do bazy, która i tak została zebrana po to, żeby do niej pisać, niewspółmiernym wysiłkiem nie jest z definicji.
Jest jeszcze jeden element tego przepisu, o którym prawie nikt nie pamięta. Artykuł 14 ustęp 5 litera b w zdaniu drugim wymaga, by administrator korzystający z wyjątku podjął odpowiednie środki chroniące prawa osoby, w tym udostępnił informacje publicznie. Publikacja klauzuli informacyjnej na stronie internetowej nie jest więc alternatywą dla obowiązku — jest minimalnym wymogiem towarzyszącym rezygnacji z indywidualnego powiadomienia, i sama w sobie nie wystarcza, dopóki nie wykazano przesłanki niewspółmierności.
Koniec umowy nie jest końcem przetwarzania, ale bywa jego początkiem
Najbardziej praktyczna warstwa wrześniowego wyroku dotyczy retencji — i tu analogia z Prawem bankowym działa znakomicie jako wzorzec myślenia, nawet dla organizacji, które z bankowością nie mają nic wspólnego.
Konstrukcja art. 105a jest w istocie wyjątkiem od zasady. Po wygaśnięciu zobowiązania dalsze przetwarzanie wymaga osobnej podstawy: albo zgody, albo spełnienia enumeratywnie wymienionych przesłanek ustawowych, po uprzednim poinformowaniu osoby o takim zamiarze, przez czas oznaczony i nie dłuższy niż wskazany w ustawie. Dokładnie tak samo działa art. 5 ust. 1 lit. e RODO — zasada ograniczenia przechowywania. Dane wolno trzymać w formie umożliwiającej identyfikację nie dłużej, niż jest to niezbędne do celów, w których są przetwarzane. Cel wygasa razem z umową. To, co zostaje potem, musi mieć własne uzasadnienie.
I zwykle je ma — tylko trzeba je nazwać. Faktury i dokumenty księgowe przechowuje się na podstawie przepisów podatkowych i ustawy o rachunkowości. Dokumentacja postępowania o zamówienie publiczne ma własny, ustawowy okres archiwizacji. Dane potrzebne do obrony przed roszczeniami przechowuje się przez okres przedawnienia, na podstawie prawnie uzasadnionego interesu z art. 6 ust. 1 lit. f RODO, i ten okres da się policzyć co do dnia. Problem nie polega na tym, że administratorzy nie mają podstaw. Polega na tym, że nigdy nie zbudowali mapy, która przypisuje konkretne kategorie danych do konkretnych okresów i konkretnych przepisów — więc w praktyce nie usuwają niczego, a w klauzuli informacyjnej piszą, że dane będą przechowywane „przez okres niezbędny do realizacji celu".
Zdanie to nie jest informacją o okresie. Jest informacją o tym, że okresu nie ustalono.
Marketing B2B, windykacja i inne miejsca, w których to zaboli
Trzy obszary zasługują na osobną wzmiankę, bo w nich mit o niechronionych danych firmowych funkcjonował najdłużej i najbardziej beztrosko.
Marketing do przedsiębiorców jednoosobowych podlega pełnemu reżimowi ochrony danych, a dodatkowo — przy wysyłce elektronicznej i połączeniach telefonicznych — przepisom Prawa komunikacji elektronicznej. Argument, że adres w formacie imię.nazwisko@nazwafirmy.pl jest adresem służbowym, więc nie wymaga podstawy, nie ma oparcia ani w RODO, ani w orzecznictwie. Adres identyfikujący konkretną osobę jest daną osobową niezależnie od domeny, w której działa.
Windykacja i obrót wierzytelnościami wobec JDG oznaczają przekazywanie danych osoby fizycznej kolejnym podmiotom, z których każdy staje się odrębnym administratorem i każdy ma wobec tej osoby własny obowiązek informacyjny z art. 14 — liczony od momentu nabycia wierzytelności, nie od pierwszego kontaktu z dłużnikiem.
Trzeci obszar to weryfikacja kontrahentów. Gromadzenie skanów dokumentów tożsamości przedsiębiorcy, zaświadczeń i wyciągów „na wszelki wypadek" narusza zasadę minimalizacji z art. 5 ust. 1 lit. c RODO niezależnie od tego, czy po drugiej stronie stoi konsument, czy firma jednoosobowa. Jak organ nadzorczy ocenia nadmiarowe zbieranie kopii dokumentów, pokazała decyzja dotycząca skanów dowodów osobistych w procesie weryfikacji.
Do tej trójki dopisałbym czwarty obszar, o którym mówi się najrzadziej, a który po wrześniowych wyrokach staje się realnym ryzykiem: naruszenia ochrony danych. Jeżeli wyciek albo omyłkowa wysyłka obejmuje listę kontrahentów będących osobami fizycznymi, jest to naruszenie ochrony danych osobowych w rozumieniu art. 4 pkt 12 RODO, ze wszystkimi konsekwencjami — oceną ryzyka, siedemdziesięcioma dwoma godzinami na zgłoszenie do Prezesa UODO i ewentualnym zawiadomieniem osób, których dane dotyczą. Administratorzy, którzy traktowali bazę kontrahentów jako zbiór „firmowy", w analizie zdarzenia pomijają ją odruchowo i dopiero na etapie postępowania orientują się, że pominęli połowę poszkodowanych. Wystarczy jeden załącznik wysłany na niewłaściwy adres albo jeden eksport z systemu zakupowego, żeby ten błąd kosztował więcej niż samo zdarzenie.
Czego ten wyrok nie załatwia
Uczciwość wymaga postawienia granicy. Wrześniowe rozstrzygnięcie nie otwiera przedsiębiorcom drogi do automatycznego wyczyszczenia historii w BIK po spłacie kredytu i nie unieważnia żadnego z ustawowych wyjątków. Nie przesądza też, że każdy rekord w bazie kontrahentów jest przetwarzany bezprawnie — większość ma solidną podstawę, tylko nikt jej nigdy nie zapisał.
Wyrok przesądza rzecz węższą i mocniejszą zarazem: nie wolno odmawiać osobie prowadzącej jednoosobową działalność ochrony tylko dlatego, że relacja miała charakter firmowy. Każdy przypadek trzeba ocenić indywidualnie — od pytania „czy po zakończeniu celu nadal istnieje podstawa prawna", a nie od pytania „czy to był klient biznesowy". Zmiana punktu wyjścia wydaje się drobna. W praktyce przewraca sposób projektowania rejestru czynności przetwarzania, polityki retencji i całej warstwy informacyjnej.
Kierunek, w którym idzie Urząd, jest przy tym czytelny od kilku kwartałów: coraz mniej kar za brak dokumentu, coraz więcej za to, że dokument istnieje i nie odpowiada rzeczywistości. Widać to w zeszłorocznym sprawozdaniu z działalności organu, w którym liczba zgłoszonych naruszeń i postępowań kontrolnych rosła szybciej niż liczba skarg.
Dlaczego z Fib.Code
Fib.Code łączy trzy kompetencje, które przy tej sprawie muszą wystąpić razem: wykładnię przepisów o ochronie danych osobowych i regulacji sektorowych, praktykę budowania systemów zarządzania bezpieczeństwem informacji zgodnych z ISO/IEC 27001 oraz umiejętność zajrzenia do systemu i policzenia, ile rekordów faktycznie zawiera dane osób fizycznych. Pracujemy po obu stronach tej samej umowy — dla samorządów, spółek komunalnych, jednostek wymiaru sprawiedliwości i firm prywatnych — co pozwala nam ocenić przepływ danych z perspektywy zamawiającego i wykonawcy jednocześnie.
Nasze podejście opiera się na trzech zasadach. Najpierw inwentaryzacja, potem dokument — polityka retencji napisana bez wglądu w strukturę bazy jest wypracowaniem, nie mechanizmem kontrolnym. Jedna podstawa, jeden okres, jedno miejsce — każda kategoria danych ma przypisaną podstawę prawną, policzony okres przechowywania i wskazany system, w którym fizycznie leży; wszystko, czego nie da się tak opisać, jest kandydatem do usunięcia. Klauzula z rejestru, nie z szablonu — treść obowiązku informacyjnego wyprowadza się z rejestru czynności przetwarzania, a nie z wzoru ściągniętego ze strony innego administratora.
Produktem końcowym jest zestaw narzędzi roboczych, nie segregator: zaktualizowany rejestr czynności przetwarzania z wyodrębnioną kategorią kontrahentów będących osobami fizycznymi, macierz retencji z podstawą prawną i okresem dla każdej kategorii danych, komplet klauzul z art. 13 i 14 dopasowanych do faktycznych ścieżek pozyskiwania danych, przegląd umów powierzenia pod kątem art. 28 RODO oraz procedura usuwania i anonimizacji z przypisanym właścicielem i terminem przeglądu.
Co zrobić w tym tygodniu
Jedno spotkanie, sześćdziesiąt minut, cztery osoby: inspektor ochrony danych lub osoba odpowiedzialna za ochronę danych, ktoś z księgowości albo działu zakupów, administrator systemu finansowo-księgowego i osoba decyzyjna. Cztery pytania do odpowiedzenia na miejscu.
Pierwsze — ile rekordów w naszej bazie kontrahentów to osoby fizyczne prowadzące działalność gospodarczą; jeśli nikt nie zna liczby, do kiedy i kto ją policzy. Drugie — kiedy i w jakiej formie te osoby dostały od nas klauzulę informacyjną, a jeśli nigdy, jaką drogą można to nadrobić przy najbliższej korespondencji. Trzecie — jaki okres przechowywania stosujemy wobec kontrahenta, który zakończył działalność albo zakończył z nami współpracę, i na jakiej podstawie prawnej ten okres został ustalony. Czwarte — komu przekazujemy te dane i czy z każdym z tych podmiotów mamy umowę powierzenia odpowiadającą art. 28 RODO.
Termin realizacji do końca miesiąca, właściciel wskazany na spotkaniu. Warto też zapisać sobie w kalendarzu drugą datę: 3 października 2026 roku to termin wpisu do wykazu podmiotów kluczowych i ważnych na podstawie znowelizowanej ustawy o krajowym systemie cyberbezpieczeństwa. Obie sprawy dotyczą tej samej rzeczy — wiedzy o tym, co organizacja faktycznie posiada i przetwarza. Różnią się tylko konsekwencją spóźnienia.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: Dokument, którego nikt nie czyta — klauzula informacyjna pod lupą, Sprawozdanie UODO za 2025 — naruszenia, kary, kontrole, Skany dowodów i granice minimalizacji danych — razem opisują jeden mechanizm: organ nadzorczy coraz rzadziej pyta, czy dokument istnieje, a coraz częściej, czy odpowiada temu, co dzieje się w systemie.