Pięć dni od wycieku do komunikatu
W nocy z 27 na 28 września 2026 roku atakujący skopiowali dużą część bazy Fakturowni. Spółka opublikowała komunikat we wtorek 29 września, a indywidualne powiadomienia klientów ruszyły w czwartek 1 października. W poniedziałek 5 października na stronie Urzędu Ochrony Danych Osobowych pojawił się krótki tekst, który w normalnym tygodniu przeszedłby bez echa: „Nie każde naruszenie ochrony danych wymaga zgłoszenia do Prezesa UODO". Komunikat zmodyfikowano jeszcze 14 października, co sugeruje, że pytań napłynęło więcej, niż urząd się spodziewał.
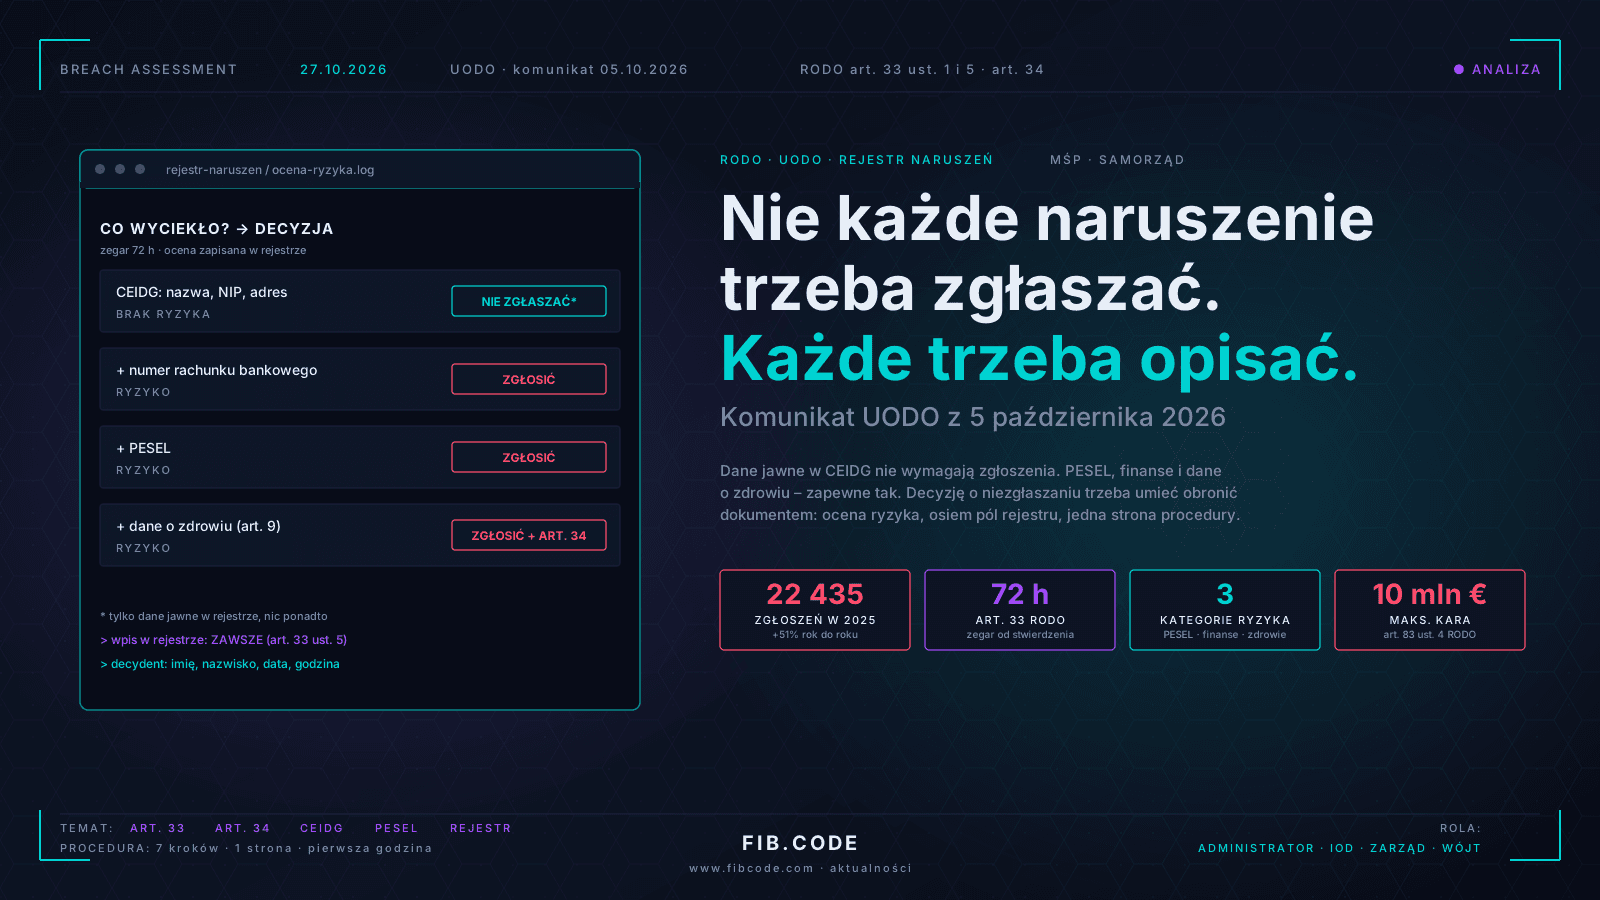
Komunikat powstał w cieniu serii wycieków z baz kontrahentów i systemów fakturowych. Wyciek dotknął tysiące podmiotów, a każdy z nich jest odrębnym administratorem danych swoich kontrahentów. Księgowe, kancelarie, małe agencje i jednoosobowe firmy dostały maila od dostawcy, zobaczyły słowo „naruszenie" i stanęły przed pytaniem, czy wypełniać formularz zgłoszenia na stronie urzędu. Część z tych firm przechowuje u dostawcy wyłącznie dane, które każdy może sprawdzić w CEIDG bez logowania, w kilka sekund. Organ nadzorczy, który w 2025 roku przyjął 22 435 zgłoszeń naruszeń, a więc o 51 procent więcej niż rok wcześniej, przypomniał, że to administrator ma ocenić ryzyko. Zrobił to uprzejmie, ale jednoznacznie.
Ten tekst jest o tym, co z komunikatu wynika i czego z niego nie wolno wyczytać. Bo „nie musisz zgłaszać" brzmi jak ulga, a w praktyce jest obowiązkiem ze znacznie wyższym progiem odpowiedzialności. Zgłoszenie jest czynnością prostą i niemal zawsze bezpieczną. Odmowa zgłoszenia jest decyzją, którą trzeba będzie obronić, i to przed kimś, kto zadaje pytania inaczej niż administrator w chwili kryzysu.
Co UODO napisał, a czego nie napisał
Komunikat opiera się na art. 33 ust. 1 RODO, który nakazuje administratorowi zgłosić naruszenie organowi nadzorczemu bez zbędnej zwłoki, jeżeli to możliwe w ciągu 72 godzin od stwierdzenia naruszenia. Zdanie nie kończy się jednak na terminie. Przepis zawiera wyjątek: zgłoszenia nie dokonuje się, jeżeli jest mało prawdopodobne, by naruszenie skutkowało ryzykiem naruszenia praw lub wolności osób fizycznych. Cały ciężar leży więc na słowie „ryzyko", a nie na słowie „naruszenie".
Urząd podaje jeden przykład, w którym ryzyka zasadniczo brak. Chodzi o dane przedsiębiorców będących osobami fizycznymi, takie jak imię i nazwisko, nazwa firmy, NIP i adres prowadzenia działalności, o ile są jawne w CEIDG. Utrata poufności informacji, które i tak są publiczne, nie daje osobie nieuprawnionej żadnej nowej możliwości działania wobec tego człowieka. Nikt nie dowiaduje się niczego, czego nie mógłby sprawdzić w rejestrze.
Równie ważna jest druga połowa komunikatu. Gdy razem z danymi z rejestru ujawniono coś więcej, ryzyko wraca. UODO wymienia trzy kategorie, w których uznaje, że ryzyko „zapewne wystąpi". Pierwsza to numer PESEL, bo otwiera drogę do kradzieży tożsamości, wyłudzeń i kredytów zaciągniętych cudzym nazwiskiem. Druga to informacje o zakupach lub usługach, z których da się wywnioskować stan zdrowia albo inne dane szczególnych kategorii, bo grożą naruszeniem prywatności, dyskryminacją i niedozwolonym profilowaniem. Trzecia to dane finansowe, bo prowadzą do oszustw, fałszywych faktur i fałszywych płatności. W sytuacji wysokiego ryzyka administrator ma dodatkowo obowiązek zawiadomić osoby, których dane dotyczą, zgodnie z art. 34 RODO.
Czego komunikat nie mówi, jest równie istotne. Nie ustanawia listy danych, których utrata nigdy nie wymaga zgłoszenia. Nie zwalnia z oceny ryzyka, tylko wymaga jej udokumentowania. Nie mówi też, że wyciek z systemu fakturowego jest niegroźny. Mówi, że ocena jest indywidualna, a w jej wyniku część administratorów rzeczywiście dojdzie do wniosku, że zgłaszać nie musi. Urząd chce, żeby ten wniosek był wynikiem rozumowania, a nie braku odwagi.
Dlaczego odmowa zgłoszenia jest trudniejsza niż zgłoszenie
Wyobraźmy sobie biuro rachunkowe z dwunastoma pracownikami, które w poniedziałek rano dostaje wiadomość od dostawcy oprogramowania fakturowego. Wśród danych, do których mogli dostać się atakujący, są nazwy i adresy kontrahentów klientów biura, numery rachunków bankowych i skróty haseł. Kierowniczka biura ma dwie drogi. Może wypełnić formularz na stronie UODO, co zajmuje czterdzieści minut, albo uznać, że ryzyka nie ma, i wrócić do zamknięcia miesiąca. Pierwsza droga wydaje się kosztowna, druga tania. W rzeczywistości jest odwrotnie.
Zgłoszenie jest wykonaniem obowiązku, a nie przyznaniem się do winy. Statystyka z ostatniego sprawozdania UODO pokazuje to wyraźnie: przy 22 435 zgłoszeniach w 2025 roku Prezes nałożył dwadzieścia kar pieniężnych, i to nie wszystkie wynikały ze zgłoszeń. Administrator, który zgłosi naruszenie w terminie i wykaże, że zastosował adekwatne środki, jest w znakomitej sytuacji procesowej. Nikt nie karze za poinformowanie urzędu o incydencie.
Niezgłoszenie jest natomiast czynnością, którą trzeba uzasadnić. Jeżeli urząd dowie się o naruszeniu z innego źródła, na przykład od dostawcy, od mediów, od osoby poszkodowanej albo z kontroli sektorowej, a administrator nie zgłosił zdarzenia, pierwsze pytanie brzmi: na jakiej podstawie uznaliście, że ryzyka nie ma. Odpowiedź „wydawało nam się" nie jest odpowiedzią. Odpowiedzią jest dokument z datą, nazwiskiem osoby, która go sporządziła, katalogiem danych, oceną prawdopodobieństwa i dotkliwości oraz wnioskiem. Taki dokument powstaje w ciągu godziny, jeśli ktoś wcześniej przygotował szablon. Bez szablonu powstaje po fakcie, a kontroler potrafi to rozpoznać po metadanych pliku.
Stawka też jest nierówna. Naruszenie art. 33 RODO podlega karze do 10 milionów euro albo do 2 procent rocznego światowego obrotu, zależnie od tego, która kwota jest wyższa, zgodnie z art. 83 ust. 4 lit. a RODO. Nadmiarowe zgłoszenie nie podlega żadnej karze, najwyżej zajmie urzędnikowi kilka minut. Rozumiemy więc stanowisko UODO, który nie chce zatykać skrzynki sprawami, które są oczywiście bezryzykowe. Rozumiemy też administratorów, którzy po przeczytaniu komunikatu zgłoszą wszystko na wszelki wypadek. Prawdziwa pułapka leży pośrodku: w sprawach, w których ryzyko jest niejednoznaczne, a decyzja zostaje podjęta bez śladu na papierze.
Termin 72 godzin biegnie od chwili, gdy administrator „stwierdził naruszenie". Europejska Rada Ochrony Danych w wytycznych dotyczących zgłaszania naruszeń wyjaśnia, że chodzi o moment, w którym administrator ma uzasadnioną pewność, że doszło do incydentu bezpieczeństwa skutkującego naruszeniem danych osobowych. To nie jest chwila pierwszego alertu w systemie ani pierwszego e-maila od dostawcy, ale też nie wolno jej odsuwać w nieskończoność przez „dalsze badanie sprawy". Krótki okres badania wstępnego jest dopuszczalny, pod warunkiem że rzeczywiście jest prowadzony, a nie czekaniem.
W przypadku wycieku u dostawcy zegar administratora często rusza w dniu, w którym przyszło powiadomienie od podmiotu przetwarzającego. Art. 33 ust. 2 RODO nakazuje procesorowi zgłosić naruszenie administratorowi bez zbędnej zwłoki, a to z kolei oznacza, że od tego momentu administrator wie. Nie ma tu miejsca na rozumowanie, że skoro dostawca sam zgłosił sprawę do UODO, to klient nie musi. Wyjaśnialiśmy to szerzej przy okazji wycieku z Fakturowni: każdy klient jest samodzielnym administratorem i ma własny zegar. Zgłoszenie dostawcy nie zastępuje zgłoszenia administratora, choć ocena ryzyka może wyjść identyczna.
Sam art. 33 ust. 4 RODO dopuszcza przekazywanie informacji etapami, jeżeli nie da się podać wszystkiego jednocześnie. To rozwiązanie bywa niedoceniane. Administrator, który po dwóch dobach wie, że doszło do wycieku, ale nie wie jeszcze, ilu osób dotyczy, może zgłosić to, co wie, i dosyłać resztę. Taka postawa jest o wiele korzystniejsza niż zgłoszenie po tygodniu ze wszystkimi szczegółami.
Jak wygląda rzetelna ocena ryzyka
Rzetelna ocena ryzyka nie wymaga matrycy na dwadzieścia stron. Wymaga odpowiedzi na kilka pytań, zadanych w kolejności i zapisanych. Pierwsze: jakie dane faktycznie objęło naruszenie, a nie jakie mogło objąć. To rozróżnienie jest często pomijane, bo dostawca w pierwszym komunikacie wymienia wszystko, do czego technicznie miał dostęp atakujący. Dopiero z logów i późniejszych ustaleń wynika, co zostało skopiowane. Ocena sporządzona na podstawie pierwszego komunikatu powinna być oznaczona jako wstępna i zaktualizowana.
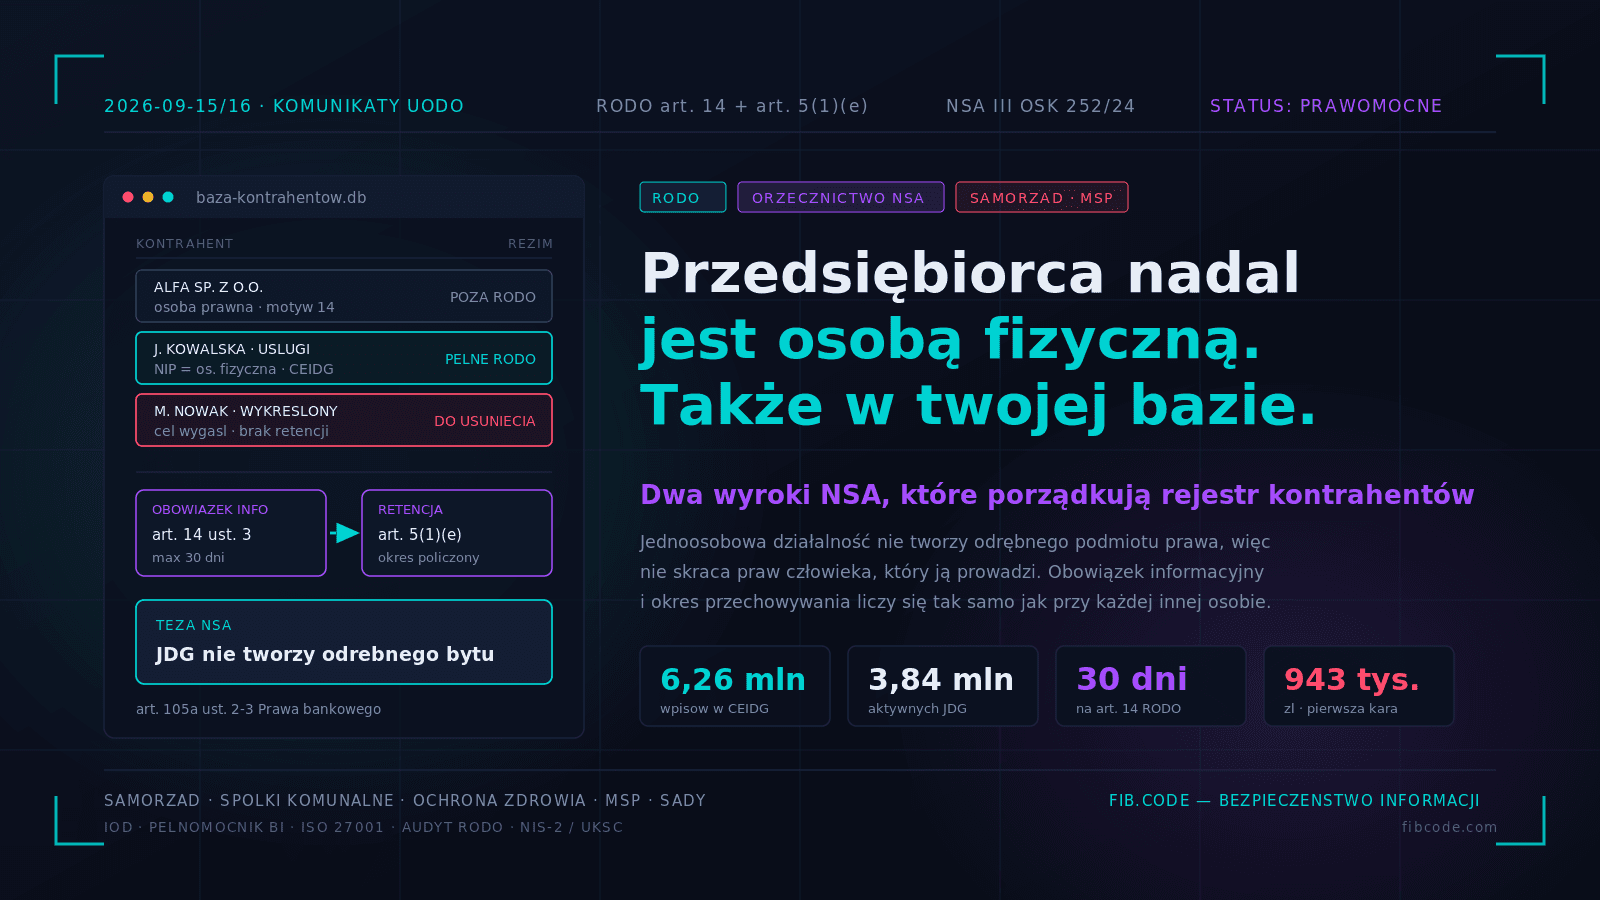
Drugie pytanie: czyje to są dane. Dane przedsiębiorcy prowadzącego jednoosobową działalność, który figuruje w CEIDG, to co innego niż dane jego pracownika, klienta indywidualnego albo pacjenta. Przy kontrahentach biznesowych UODO przyznaje, że sama jawność danych w rejestrze obniża ryzyko, ale ta logika działa tylko dla danych rzeczywiście jawnych. Jeżeli w bazie leży prywatny numer telefonu przedsiębiorcy, jego prywatny adres e-mail albo numer rachunku, których nie ma w CEIDG, wniosek będzie inny. O szerokiej pojemności pojęcia danych osobowych przedsiębiorców przypomniał w połowie września Naczelny Sąd Administracyjny: jednoosobowa działalność nie tworzy odrębnego podmiotu prawa, więc przedsiębiorca pozostaje osobą fizyczną ze wszystkimi konsekwencjami.
Trzecie pytanie: czy dane były zabezpieczone w sposób, który uniemożliwia ich odczytanie. Skróty haseł generowane silnym algorytmem z solą to co innego niż hasła w postaci jawnej. Zaszyfrowany dysk, którego klucz nie wyciekł, to co innego niż dysk odczytywalny. Art. 34 ust. 3 lit. a RODO przewiduje zresztą wyłączenie obowiązku zawiadomienia osób, jeżeli administrator wdrożył środki sprawiające, że dane są niezrozumiałe dla osób nieuprawnionych. Ten argument trzeba jednak umieć udokumentować, a nie tylko podnieść.
Czwarte pytanie dotyczy tego, co ktoś może z tymi danymi zrobić. UODO podaje trzy scenariusze: kradzież tożsamości, oszustwo finansowe i profilowanie lub dyskryminacja. Do nich dodajemy czwarty, najczęstszy w polskiej praktyce 2026 roku: socjotechnikę. Dane kontrahentów w połączeniu z numerami faktur dają atakującemu wiarygodny pretekst do wiadomości „proszę o zmianę numeru rachunku do przelewu". Kiedy to się dzieje, szkoda nie dotyczy już osoby z bazy, tylko firmy, która zapłaci pod fałszywy numer. To jest ryzyko dla praw i wolności ludzi, bo za każdą taką firmą stoi osoba, która straci pieniądze.
Piąte i ostatnie: ile osób i czy wśród nich są osoby w szczególnie wrażliwej sytuacji. Skala sama w sobie nie rozstrzyga, ale wpływa na ocenę, szczególnie gdy chodzi o dzieci, pacjentów lub osoby w postępowaniach, w których adres bywa informacją chronioną.
Trzy sytuacje, w których wniosek jest oczywisty
Warto zestawić trzy modelowe przypadki, żeby zobaczyć, jak komunikat działa w praktyce. Pierwszy: do cudzej skrzynki trafia lista przedsiębiorców zawierająca wyłącznie nazwę firmy, NIP i adres z CEIDG. Dane są jawne, nie ma żadnych dodatkowych elementów, odbiorca jest znany i potwierdził usunięcie. Ryzyko jest mało prawdopodobne, zgłoszenia nie ma, a w rejestrze powstaje wpis z oceną. To dokładnie ten przypadek, który UODO ma na myśli.
Drugi przypadek wygląda podobnie na pierwszy rzut oka, ale kończy inaczej. Ta sama lista zawiera numery rachunków bankowych kontrahentów, bo pochodzi z modułu płatności. Rachunek firmowy przedsiębiorcy nie jest w CEIDG, a jego ujawnienie umożliwia podszycie się pod wystawcę faktury. Tu ryzyko zapewne wystąpi, a zgłoszenie jest konieczne. Pytanie o zawiadomienie osób z art. 34 zależy od tego, czy ryzyko jest wysokie, ale lepiej je rozstrzygnąć ostrożnie.
Trzeci przypadek to ransomware w urzędzie gminy. Kiedy 4 maja 2026 roku zaszyfrowano część serwera w Urzędzie Gminy Lewin Kłodzki, lista potencjalnie naruszonych danych obejmowała dziesięć kategorii: imię i nazwisko, adresy, datę i miejsce urodzenia, PESEL, serię i numer dowodu osobistego, telefon, e-mail oraz imiona rodziców. Gmina zawiadomiła Prezesa UODO i CSIRT NASK, i zrobiła to słusznie. W takiej sytuacji nie ma żadnego pola do rozważań. Komunikat z 5 października nie dotyczy takich zdarzeń, a każdy, kto próbowałby go do nich stosować, powinien się zatrzymać.
Rejestr z art. 33 ust. 5: dokument, który ratuje i obciąża
Art. 33 ust. 5 RODO zobowiązuje administratora do dokumentowania wszelkich naruszeń ochrony danych osobowych, w tym okoliczności naruszenia, jego skutków oraz podjętych działań zaradczych. Dokumentacja ma umożliwić organowi nadzorczemu weryfikację przestrzegania przepisów art. 33. To zdanie oznacza, że rejestr obejmuje także naruszenia niezgłoszone. UODO przypomina o tym w komunikacie wprost: powody niezgłoszenia należy zapisać w wewnętrznym rejestrze.
W praktyce polskich firm i urzędów rejestr naruszeń ma jeden z dwóch stanów. Pierwszy: pusty arkusz z nagłówkami kolumn, założony przy wdrożeniu RODO i nigdy niewypełniony. Drugi: arkusz, do którego wpisano tylko to, co zgłoszono do urzędu. Oba są kłopotliwe. Pusty rejestr przy organizacji, która wysyła korespondencję papierową, publikuje w BIP i korzysta z kilkunastu systemów chmurowych, jest dowodem na brak klasyfikacji zdarzeń, bo statystycznie w takiej organizacji coś się wydarza przynajmniej kilka razy w roku. Zdarzenia najczęściej zgłaszane do UODO to zresztą pomyłki w adresowaniu przesyłek i ujawnienie danych niewłaściwemu odbiorcy, nie spektakularne ataki.
Dobry rejestr dla niezgłoszonego naruszenia ma osiem pól. Data i godzina stwierdzenia oraz moment zdarzenia, jeśli są różne. Opis zdarzenia w dwóch zdaniach. Kategorie i przybliżona liczba osób oraz rekordów. Katalog ujawnionych danych z wyraźnym zaznaczeniem, czy zawiera PESEL, dane finansowe lub dane szczególnych kategorii. Ocena ryzyka z uzasadnieniem. Decyzja o zgłoszeniu i zawiadomieniu osób. Podjęte działania naprawcze. Nazwisko osoby, która podjęła decyzję, oraz data, w której to zrobiła. Przy dobrze zaprojektowanym formularzu wpis zajmuje dziesięć minut, a w razie kontroli zastępuje wielogodzinne wyjaśnienia.
Jest też druga, mniej oczywista korzyść. Rejestr z kilkoma wpisami rocznie, dobrze opisanymi, pokazuje kontrolerowi organizację, która zauważa zdarzenia, ocenia je i wyciąga wnioski. To jest dokładnie ten wizerunek, który chcemy zbudować. Art. 83 ust. 2 RODO zresztą wprost każe przy wymiarze kary uwzględniać stopień współpracy z organem oraz środki techniczne i organizacyjne, które administrator wdrożył.
Pułapka systemów NIS-2: dwa zegary, dwa progi
Podmioty objęte ustawą o krajowym systemie cyberbezpieczeństwa muszą liczyć się z równoległym reżimem zgłoszeń. Incydent poważny w rozumieniu UKSC zgłasza się do właściwego CSIRT według własnych terminów i własnych kryteriów, które nie pokrywają się z progiem ryzyka z art. 33 RODO. Zdarzenie może być incydentem poważnym i naruszeniem danych jednocześnie, tylko jednym z nich albo żadnym. Komunikat UODO z 5 października dotyczy wyłącznie ścieżki RODO i nie ma wpływu na obowiązki z ustawy o KSC.
Dla gminy, spółki wodociągowej czy ciepłowni oznacza to konieczność prowadzenia jednego procesu z dwoma bramkami decyzyjnymi. Zespół, który wykryje incydent, powinien zadać dwa pytania niezależnie od siebie: czy to naruszenie danych osobowych w rozumieniu art. 4 pkt 12 RODO, oraz czy to incydent poważny w rozumieniu ustawy. Odpowiedzi mogą być różne, a każda uruchamia inny zegar i innego adresata. Opisywaliśmy wcześniej, jak wygląda ścieżka zgłoszeń po stronie samorządu i spółek komunalnych, i jak łatwo w gorączce incydentu pomylić adresatów. Dobra procedura rozwiązuje ten problem na papierze, zanim pojawi się presja czasu.
Wreszcie, specyficzny kłopot sektora publicznego: gdy naruszenie dotyczy danych mieszkańców, politycy, media i mieszkańcy wiedzą o nim często szybciej niż IOD. W atakach na polskie samorządy z ostatnich dwóch lat, od Świebodzina w 2024 roku po Obrazów w lutym 2026, powtarza się ten sam schemat: ogłoszenie incydentu, kolejki po zastrzeżenie PESEL, próby wyłudzeń pod szyldem urzędu. W takich sytuacjach rozważanie, czy ryzyko jest „mało prawdopodobne", byłoby groteskowe. Komunikat o niezgłaszaniu dotyczy zdarzeń małych, nie dużych.
Procedura w ciągu pierwszej godziny
Z komunikatu da się zbudować procedurę, która mieści się na jednej stronie i działa o trzeciej w nocy. Pierwszy krok to zarejestrowanie zdarzenia: ktoś, kto się dowiedział o incydencie, zapisuje godzinę i źródło informacji. Od tego momentu liczymy czas, nawet jeśli oceny jeszcze nie ma. Drugi krok to powołanie osoby decydującej. W małej firmie jest to zarząd lub właściciel, w większej koordynator z upoważnieniem do podjęcia decyzji, z IOD jako doradcą, a nie decydentem. IOD nie podejmuje decyzji za administratora, co przypomina także niedawna dyskusja o niezależności inspektora.
Trzeci krok to klasyfikacja danych: co dokładnie wyciekło lub mogło wyciec, ze szczególnym sprawdzeniem trzech kategorii, które UODO wymienia jako zapewne ryzykowne, czyli PESEL, dane finansowe i dane szczególnych kategorii. Jeśli choć jedna z nich jest w zbiorze, a dostęp mieli nieuprawnieni, domyślną decyzją jest zgłoszenie. Wyjątki od tej reguły wymagają dodatkowego uzasadnienia, na przykład skutecznego szyfrowania.
Czwarty krok to rozstrzygnięcie dla danych jawnych. Tylko jeżeli zbiór zawiera wyłącznie dane, które da się zweryfikować w publicznym rejestrze, i nic ponadto, można rozważać niezgłoszenie. Piąty krok to zapis w rejestrze, ze wszystkimi ośmioma polami, niezależnie od decyzji. Szósty to wyznaczenie terminu ponownej oceny, bo pierwsze ustalenia często zmieniają się po dwóch lub trzech dniach. Naruszenie, które w poniedziałek wyglądało na bezryzykowe, po środzie może okazać się inne, gdy dostawca ujawni szerszy zakres. Jeżeli ocena się zmieni, zegar 72 godzin nie startuje od nowa, ale administrator ma obowiązek zareagować natychmiast.
Siódmy krok to komunikacja z dostawcą. Wiele naruszeń w 2026 roku zaczyna się u procesora, a od jakości umowy powierzenia zależy, czy administrator dostanie informację w godzinach, czy w tygodniach. Umowa, która nie określa terminu powiadomienia, zakresu informacji ani prawa do audytu, jest podstawowym problemem, większym niż każdy pojedynczy incydent.
Co ten komunikat mówi o stylu pracy urzędu
Warto przeczytać komunikat także jako sygnał o samym UODO. Urząd, który w 2025 roku wydał ponad dwa tysiące decyzji, o jedną czwartą więcej niż rok wcześniej, nie chce marnować zasobów na zgłoszenia, które nie mają treści. Jednocześnie ten sam urząd upomniał dwóch parlamentarzystów za brak odpowiedzi na wezwania, nałożył karę za niewykonanie własnej decyzji i opublikował statystykę, według której sądy uwzględniły tylko 19,02 procent skarg na jego decyzje w 2025 roku, najmniej od początku zestawienia. To obraz organu pewnego swoich argumentów i oczekującego tego samego od administratorów.
Dla firm i urzędów wniosek jest praktyczny. Urząd będzie rozmawiał o jakości uzasadnienia, nie o tym, czy zgłoszenie było dobre. Zgłoszenie nadmiarowe nie zostanie ukarane, ale zostanie odnotowane. Niezgłoszenie bez udokumentowanej oceny zostanie potraktowane jako samodzielne uchybienie. Brak odpowiedzi na wezwanie urzędu jest zaś odrębnym naruszeniem, o którym pisaliśmy przy okazji kary dla przedsiębiorcy w sprawie bliźniaczej do sprawy parlamentarzystów. Cała ta układanka przesuwa środek ciężkości z pytania „czy zgłosić" na pytanie „czy potrafimy wykazać, dlaczego tak zdecydowaliśmy".
Ostatnia obserwacja dotyczy rynku. Komunikat jest odpowiedzią na falę naruszeń u dostawców usług, które obsługują tysiące małych firm naraz. Za rok, dwa takich fal będzie więcej, bo koncentracja danych w kilku platformach SaaS rośnie szybciej niż dojrzałość ich klientów. Administrator, który ma gotową procedurę oceny, może zareagować w godzinę, a ten, który zaczyna od pustej kartki, spędzi pierwszą dobę na czytaniu przepisów.
Dlaczego z Fib.Code
Zajmujemy się bezpieczeństwem informacji i ochroną danych od strony, w której przepis spotyka się z serwerem. Nasi konsultanci pracują jako inspektorzy ochrony danych, pełnomocnicy ds. bezpieczeństwa informacji i audytorzy ISO 27001, i obsługują samorządy, spółki komunalne, placówki ochrony zdrowia oraz firmy z sektora MŚP. Wiemy, jak wygląda rejestr naruszeń po trzech latach istnienia w urzędzie gminy i jak wygląda w spółce, która właśnie dostała wiadomość od dostawcy chmurowego o piątej po południu w piątek.
Pracujemy według trzech zasad. Po pierwsze, procedura ma mieścić się na jednej stronie, bo dłuższa nie zadziała w kryzysie. Po drugie, każda decyzja o niezgłoszeniu musi mieć dokument, który obroni się sam, bez nas na kontroli. Po trzecie, dostawca jest częścią systemu zabezpieczeń administratora, więc umowa powierzenia i ocena dostawcy to element ochrony, a nie formalność do podpisania.
Efektem naszej pracy jest komplet, który można wdrożyć w tydzień: jednostronicowa procedura oceny naruszenia z bramkami RODO i ustawy o KSC, formularz oceny ryzyka z ośmioma polami rejestru, szablon zgłoszenia etapowego z art. 33 ust. 4 oraz krótkie szkolenie dla osób, które jako pierwsze usłyszą o incydencie. Jeśli rejestr już istnieje, sprawdzamy go pod kątem zawartości, a nie formy.
Co zrobić w tym tygodniu
Do piątku 30 października 2026 roku proponujemy trzy czynności, każda do wykonania w godzinę. W środę otworzyć rejestr naruszeń i policzyć wpisy z ostatnich dwunastu miesięcy. Jeżeli jest ich zero, a organizacja wysyła korespondencję, publikuje w BIP albo korzysta z chmury, problem leży w klasyfikacji zdarzeń, a nie w ich braku. W czwartek sprawdzić, czy istnieje szablon oceny ryzyka z pytaniami o PESEL, dane finansowe i dane szczególnych kategorii oraz czy wiadomo, kto podejmuje decyzję o zgłoszeniu w nocy lub w weekend, a kto go zastępuje. W piątek przejrzeć umowy z trzema najważniejszymi dostawcami systemów i sprawdzić, w jakim terminie mają obowiązek powiadomić o naruszeniu.
Jeśli po tych trzech godzinach okaże się, że procedury brakuje lub że nikt nie potrafi wskazać osoby decyzyjnej, warto umówić półgodzinną rozmowę jeszcze w tym tygodniu. Po stronie organizacji wystarczy jedna osoba z uprawnieniem do podjęcia decyzji i dostęp do aktualnego rejestru.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: wyciek z Fakturowni i obowiązki klientów dostawcy SaaS, sprawozdanie UODO za 2025 rok: 22 435 naruszeń i cztery razy wyższa kara, wyrok NSA o danych jednoosobowych działalności oraz milczenie wobec UODO jako osobne naruszenie — razem tworzą pełny obraz tego, jak urząd liczy, ocenia i karze w jesieni 2026 roku.