Wyobraźmy sobie wtorek, 20 października 2026 roku, kwadrans po ósmej. W małej firmie instalacyjnej, która od dziesięciu lat zakłada kamery w sklepach, na posesjach, w przedszkolach i przepompowniach ścieków, właściciel otwiera pocztę przy pierwszej kawie. Wśród faktur od dostawców i zapytań o ofertę leży wiadomość z nagłówkiem, którego nie sposób zignorować: wezwanie z Urzędu Ochrony Danych Osobowych. W treści powołanie na art. 5 ust. 1 lit. f, art. 25 i art. 32 RODO, zdanie o „prowadzonej analizie zgodności systemów monitoringu wizyjnego”, tabela do wypełnienia, termin siedmiu dni roboczych i formuła, która ma zamknąć wszelką dyskusję: „Niniejszy wniosek stanowi urzędowe wezwanie UODO”. Dane kontaktowe nadawcy prawie się zgadzają. Prawie.
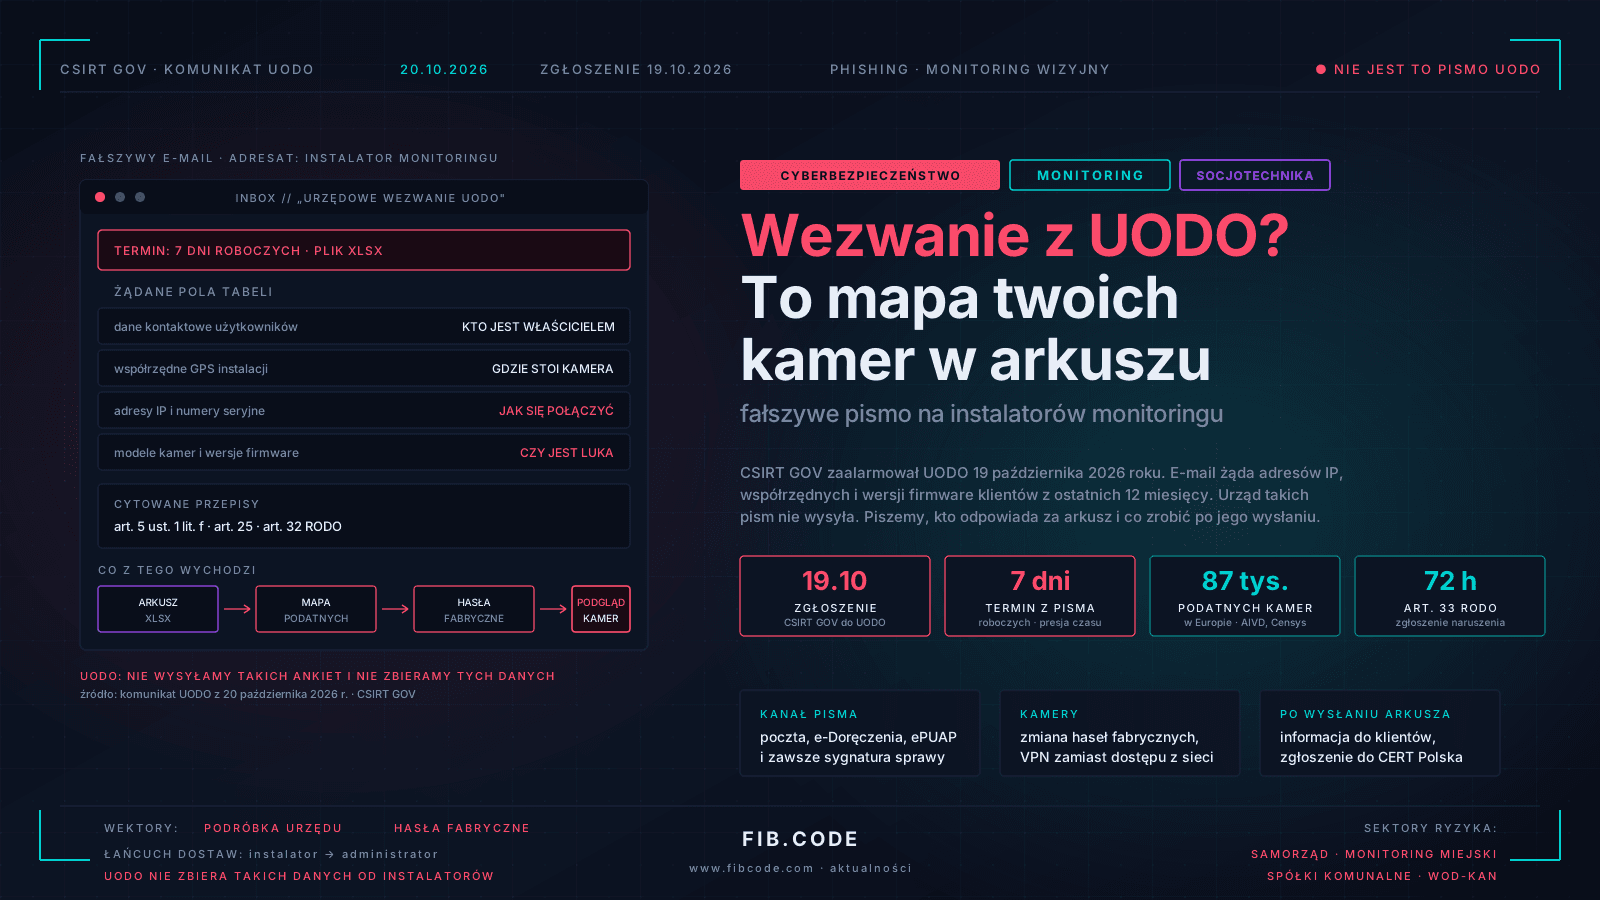
Ten scenariusz jest rekonstrukcją, ale jego szkielet pochodzi z faktów. W poniedziałek 19 października 2026 roku CSIRT GOV zwrócił się do UODO z informacją o kampanii wymierzonej w firmy, które montują monitoring wizyjny. Dzień później, 20 października, Urząd opublikował komunikat o oszustach podszywających się pod niego. Wiadomość jest fałszywa. UODO nie rozsyła takich ankiet, nie zbiera takich danych i nie nazywa e-maila „urzędowym wezwaniem”.
Zwykle w takich sytuacjach komentarz kończy się na zdaniu „uważajcie na phishing”. To za mało, bo ta kampania jest ciekawsza niż typowa wyłudzanka. Przestępcy nie proszą o hasło ani o przelew. Proszą o spis, a spis jest najcenniejszym surowcem w atakach na urządzenia wystawione do internetu. Poniżej piszemy, co dokładnie wiadomo, do czego taka lista może posłużyć, kto za nią odpowiada prawnie i jak w poniedziałek rano odróżnić pismo organu od jego kopii.
Co ustalili CSIRT GOV i UODO, a czego nie wiemy
Przejdźmy najpierw przez to, co zostało opublikowane. Według komunikatu UODO z 20 października 2026 roku wiadomość ma formę oficjalnego wniosku o informacje dotyczące zgodności systemów monitoringu wizyjnego z RODO. Zawiera przepisy rozporządzenia, które mają nadać jej wagę, tabelę do uzupełnienia i wymóg odesłania „kompletnego zestawienia w formacie XLSX w terminie 7 dni roboczych od otrzymania niniejszego pisma”. Według relacji branżowych zestawienie ma obejmować instalacje z ostatnich dwunastu miesięcy.
Lista pól jest tu kluczowa. Przestępcy chcą dane kontaktowe użytkowników końcowych, dokładną lokalizację instalacji łącznie ze współrzędnymi geograficznymi, adresy IP urządzeń, numery seryjne, modele kamer oraz wersje oprogramowania układowego, czyli firmware. Żaden z tych elementów nie ma związku z kontrolą zgodności z RODO, a gdyby UODO rzeczywiście sprawdzał jakiegoś instalatora, nie potrzebowałby współrzędnych GPS cudzej kamery nad drzwiami sklepu.
Czego nie wiemy? Nie znamy sprawców ani ich motywacji. UODO i media nie podają adresu nadawcy ani domeny, z której wysyłano wiadomości, nie wiadomo też, ile firm dostało e-mail i czy ktoś odesłał arkusz. Nie będziemy więc zgadywać, czy za kampanią stoją zwykli przestępcy handlujący dostępami, czy podmiot z zapleczem państwowym. Dla praktyki zarządczej ma to zresztą znaczenie drugorzędne. Lista z adresami IP i wersjami firmware jest tak samo użyteczna dla grupy zarabiającej na odsprzedaży podglądu kamer, jak dla kogoś, kto buduje obraz sytuacji przy granicy lub w zakładzie przemysłowym.
Po co komu lista kamer: mapa celów zamiast hasła
Przyjrzyjmy się, jak taki arkusz wygląda oczami napastnika. Adres IP mówi, gdzie urządzenie jest dostępne z internetu. Model kamery i wersja firmware mówią, czy w tym miejscu istnieje znana podatność. Współrzędne i dane kontaktowe użytkownika mówią, kto jest właścicielem i jak z nim rozmawiać, gdyby trzeba było go zmanipulować. Numer seryjny pozwala odróżnić urządzenia tego samego typu. To jest gotowy raport rozpoznania, który normalnie wymagałby tygodni skanowania sieci i weryfikacji, a tu przychodzi uporządkowany, w jednym pliku, przesłany dobrowolnie przez osobę, która zna klientów.
UODO sam wskazuje to ryzyko: z takich danych wynika, czy urządzenie działa na przestarzałym oprogramowaniu, a jeśli instalator lub użytkownik nie zmienił ustawień fabrycznych, napastnik może przejąć nad nim kontrolę. Skutek wykracza poza prywatność, bo obraz z kamer może narazić bezpieczeństwo osób i mienia.
To nie jest groźba teoretyczna. 16 lutego 2026 roku NASK ostrzegał przed ofertami sprzedaży dostępów do przejętych kamer IP z całego świata, w tym z Polski. Jak opisywał CyberDefence24 w artykule z 4 marca 2026 roku, publikowano nagrania śpiących dzieci, osób starszych i pacjentów, a intruzi odtwarzali dźwięki przez głośniki kamer. NASK, a w jego imieniu Maciej Kępka z Dyżurnet.pl, wskazywał, że większość dostępów wynikała z domyślnych haseł, czyli ze sposobu, który nie wymaga żadnej wyrafinowanej techniki. W tym samym tekście padło odniesienie do podatności CVE-2017-7921 w kamerach Hikvision, liczącej wówczas osiem lat, oraz do raportu ABW i SKW, według którego GRU wykorzystuje publiczne i prywatne kamery IP, zwłaszcza na przejściach granicznych i w punktach logistycznych.
Skala problemu wykracza poza nasz kraj. Holenderskie służby AIVD i MIVD, we współpracy z firmą Censys, ostrzegały w tym roku przed rosyjskimi grupami powiązanymi z państwem, które wykorzystują stare podatności kamer IP w Europie. Według opisu z 18 lipca 2026 roku podatnych jest co najmniej 87 tysięcy urządzeń na kontynencie, przy czym to szacunek ostrożny, a pierwsze miejsca zajmują Wielka Brytania, Ukraina i Holandia. Polska w tej wersji opisu nie została wymieniona, więc nie będziemy jej dopisywać. Wniosek jest jednak wspólny: stare luki i fabryczne hasła to paliwo, a lista adresów jest zapałką.
Dlaczego pismo z urzędu działa lepiej niż „faktura do zapłaty”
Sprawcy wybrali pretekst nieprzypadkowo. UODO to organ, którego wezwania w Polsce traktuje się poważnie, bo ignorowanie ich kosztuje. Pisaliśmy o tym we wrześniu, przy okazji kary za brak odpowiedzi na wezwanie z art. 31 RODO, a UODO upomniał dwóch posłów, którzy nie odpowiedzieli na jego pisma. Ten przekaz dotarł do rynku: kto dostaje pismo z Urzędu, ma odruch, by odpowiedzieć szybko i kompletnie. Kampania wykorzystuje więc dokładnie tę reakcję, którą budują kolejne decyzje organu.
Drugi element to język. Fałszywka cytuje art. 5 ust. 1 lit. f (integralność i poufność), art. 25 (ochrona danych w fazie projektowania) i art. 32 (bezpieczeństwo przetwarzania). Brzmi to wiarygodnie dla każdego, kto słyszał o RODO, bo to rzeczywiście przepisy o zabezpieczaniu danych. UODO zaznacza jednak, że żaden z nich nie uzasadnia zbierania takich informacji od instalatora. Przepis o bezpieczeństwie nie jest upoważnieniem do pobrania listy IP.
Trzeci element to presja czasu. Siedem dni roboczych brzmi jak termin urzędowy, a nie jak panika typowa dla fałszywych przesyłek kurierskich. Daje to ofierze poczucie, że ma czas to sprawdzić, a jednocześnie wystarczająco mało, by sprawdzenie odłożyć. Wreszcie czwarty element: adresatem jest przedsiębiorca z branży technicznej, który często nie ma działu prawnego ani inspektora ochrony danych, a pismo prawne rozumie przez pryzmat „muszę to zrobić poprawnie”. Dla właściciela firmy z pięcioma montażystami pismo z UODO jest zdarzeniem rangi wizyty komornika. Nikt takiej wiadomości nie wrzuca do spamu.
Kto odpowiada za arkusz, który wyszedł: instalator, administrator i trzeci w kolejce
Zadajmy teraz pytanie najmniej wygodne dla branży: co jeśli ktoś już odesłał plik. Odpowiedzialność prawna nie kończy się na instalatorze, bo w łańcuchu są co najmniej trzy podmioty.
Pierwszy to instalator lub serwisant. W zależności od umowy bywa podmiotem przetwarzającym w rozumieniu art. 28 RODO, gdy ma dostęp do systemu klienta w ramach serwisu, albo po prostu podwykonawcą bez dostępu do danych osobowych, który jednak zna adresy IP i lokalizacje. Dane kontaktowe użytkowników końcowych oraz informacje, które pozwalają zidentyfikować właściciela kamery przez jej adres i położenie, są danymi osobowymi. Przekazanie ich osobie nieuprawnionej to naruszenie poufności, czyli naruszenie ochrony danych osobowych z art. 4 pkt 12 RODO. Jeżeli instalator działa jako procesor, ma obowiązek zgłosić je administratorowi bez zbędnej zwłoki (art. 33 ust. 2). Jeżeli jest administratorem własnych danych klientów, sam liczy 72 godziny z art. 33 ust. 1, chyba że naruszenie raczej nie skutkuje ryzykiem dla praw i wolności osób, co przy adresach IP kamer w domach i przedszkolach trudno przyjąć z góry.
Drugi to administrator systemu monitoringu: gmina, spółka wodociągowa, szkoła, przychodnia, sklep. To jego kamery, jego obraz i jego odpowiedzialność z art. 5 ust. 2 i art. 32 RODO. Jeżeli wykonawca przekazał przestępcom dane umożliwiające wejście do systemu, administrator musi o tym wiedzieć, i to jak najszybciej. Wtedy jego decyzja zależy od faktów: czy w urządzeniach zostały hasła fabryczne, czy kamery są dostępne z internetu, czy firmware ma znane luki. Jeżeli tak, ryzyko dla osób jest realne, a przy kamerach w miejscach takich jak żłobek czy gabinet lekarski szczególnie dotkliwe.
Trzeci to ten, o kim w tych sporach zapominamy: osoba, której twarz widać w obrazie. Dla niej istotne jest nie to, kto komu przekazał arkusz, tylko czy ktoś może oglądać jej dom, sklep lub salę zajęć. Obowiązek zawiadomienia osób z art. 34 RODO powstaje przy wysokim ryzyku i trzeba go rozważyć osobno. Dla porównania, podobne wątki łańcucha dostawców omawialiśmy przy wycieku z Fakturowni i Żabki. Uczą one jednego: w razie incydentu u dostawcy nikt nie ma luksusu czekania, aż dostawca sam się zorientuje.
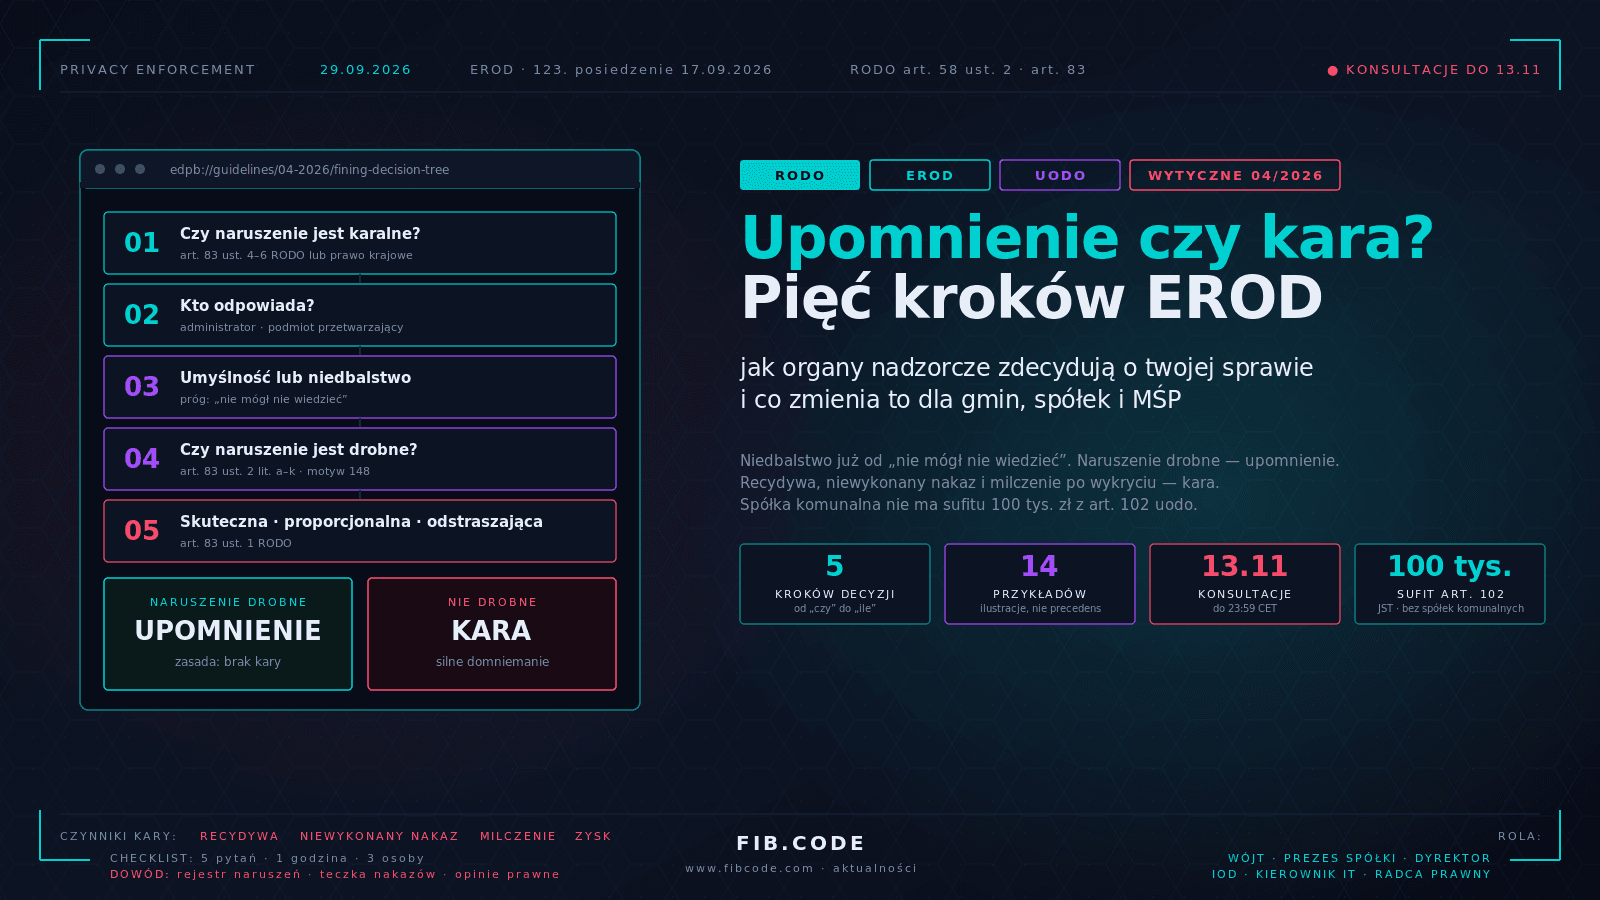
Nie każdy kontakt z fałszywką jest naruszeniem. Jeżeli wiadomość została otwarta, ale nic nie odesłano i nikt nie kliknął w załącznik, nie ma naruszenia ochrony danych w rozumieniu art. 4 pkt 12. Nie każde naruszenie trzeba też zgłaszać do UODO, o czym sam Urząd przypominał 5 października 2026 roku, a o ocenie progu ryzyka pisaliśmy w analizie wytycznych EROD 04/2026. Rejestr incydentów powinien jednak zawierać wpis, że do firmy dotarła taka wiadomość i co z nią zrobiono, bo to jest dowód należytej staranności.
Anatomia podróbki: pięć sygnałów, które widać bez narzędzi
Odróżnienie prawdziwego pisma od fałszywego nie wymaga laboratorium. Wymaga znajomości kilku nawyków organu, które łatwo sprawdzić. Poniżej kolejność, w jakiej pytamy o to w audytach i szkoleniach.
Pierwszy sygnał to kanał. Korespondencja w sprawach prowadzonych przez UODO trafia pocztą, przez e-Doręczenia lub ePUAP i zawiera sygnaturę sprawy. Zwykły e-mail z prośbą o plik na adres nadawcy nie jest formą, w jakiej organ wzywa do przekazania zbioru danych. Opisywana wiadomość przyszła zwykłą pocztą elektroniczną.
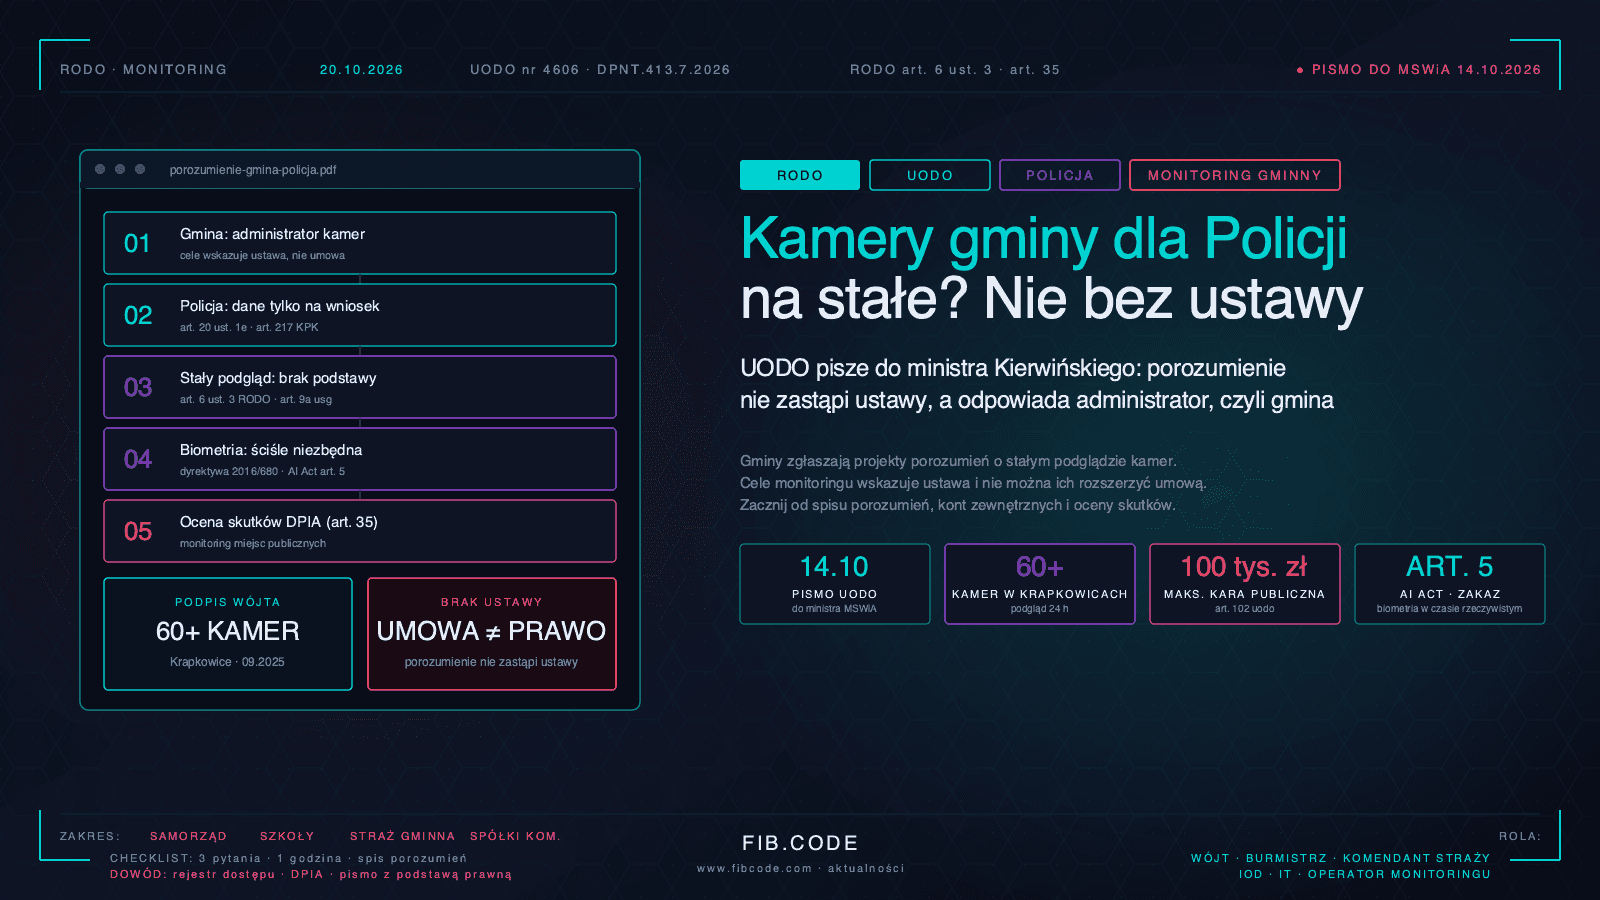
Drugi sygnał to brak sygnatury. Każde pismo w postępowaniu ma oznaczenie sprawy i komórkę, która ją prowadzi. Przykład znamy z pisma Prezesa UODO do MSWiA z 14 października, opisanego w naszym ostatnim tekście o monitoringu gminnym: sygnatura DPNT.413.7.2026. Pismo bez numeru, z samym hasłem „wezwanie UODO”, jest podejrzane z założenia.
Trzeci sygnał to adresat i zakres. Według opisu wiadomość kierowana jest do instalatorów i żąda danych o ich klientach z całego roku. Formalnie art. 58 ust. 1 lit. a RODO pozwala organowi nakazać dostarczenie informacji także podmiotowi przetwarzającemu, więc sam adresat nie przesądza o podróbce. Przesądza zakres: portfolio klientów, współrzędne, adresy IP i wersje firmware nie mają nic wspólnego z oceną zgodności jednego przetwarzania. Prawdziwe pytania organu dotyczą konkretnego przetwarzania i konkretnego administratora.
Czwarty sygnał to prawo zacytowane obok rzeczy niezwiązanych. Gdy art. 32 ma uzasadniać wydanie listy adresów IP, to znaczy, że autor nie zna logiki przepisu. Przepis o bezpieczeństwie wymaga od administratora środków technicznych, a nie od instalatora przekazania mapy klientów organowi przez e-mail.
Piąty sygnał to termin i ton. „Siedem dni roboczych” i „urzędowe wezwanie” w jednym akapicie pachną wzorem z internetu. Prawdziwe wezwanie wskazuje podstawę prawną z precyzją, na jaką pozwala tylko urzędnik prowadzący sprawę, i pouczenie o skutkach braku odpowiedzi.
Weryfikacja trwa dziesięć minut: telefon na numer ze strony uodo.gov.pl (nigdy z numeru podanego w podejrzanej wiadomości), sprawdzenie komunikatów w zakładce „Aktualności” i zgłoszenie wiadomości do CERT Polska. Podejrzaną wiadomość przekazujemy dalej, nadawcy nie odpowiadamy, a załączników nie otwieramy na komputerze podłączonym do sieci firmowej.
Samorząd i spółki komunalne: dlaczego to nie jest sprawa „firm od kamer”
Jest pokusa, by uznać, że kampania dotyczy wąskiej grupy przedsiębiorców i nie ma związku z gminą czy spółką wodociągową. To błąd, bo wszyscy mamy wspólnego wykonawcę. Gminy i miasta od lat rozbudowują monitoring miejski, a straże gminne, szkoły i domy kultury kupują kamery u lokalnych firm. Wodociągi, ciepłownie i zakłady gospodarki odpadami zakładają je na ujęciach wody, w przepompowniach, na składowiskach i przy bramach. Obsługa tych instalacji często leży po stronie małego integratora, który ma konto serwisowe do rejestratorów, rozumie sieć lepiej niż urząd i trzyma w arkuszu informację, gdzie wisi każda kamera.
W naszych ostatnich tekstach pisaliśmy o stałym dostępie Policji do monitoringu gminnego i o stanowisku Prezesa UODO wobec tych porozumień. Tamta debata dotyczy tego, kto z zewnątrz może oglądać gminny obraz legalnie. Ta dotyczy tego, kto może zrobić to nielegalnie, a jedno nie wyklucza drugiego. Samorząd, który w ciągu miesiąca porządkuje porozumienia o dostępie dla Policji, powinien w tym samym czasie zapytać o dostępy wykonawców, bo każde konto serwisowe jest takim samym zewnętrznym wejściem.
Z perspektywy regulacyjnej sprawa jest przy tym ostrzejsza dla podmiotów objętych ustawą o krajowym systemie cyberbezpieczeństwa. Wodociągi i ciepłownie, które znalazły się w wykazie podmiotów kluczowych lub ważnych, muszą w ramach zarządzania ryzykiem uwzględnić bezpieczeństwo łańcucha dostaw i dostawców usług. Instalator kamer, który ma dostęp do sieci zakładu, jest takim dostawcą. W razie incydentu wynikającego z jego błędu zakład odpowiada za ocenę, czy mamy do czynienia z incydentem poważnym, który trzeba zgłosić w ustawowych terminach. Kamery nie są wprawdzie siecią technologiczną, ale w wielu zakładach stoją w tej samej podsieci co sterowniki, o czym pisaliśmy przy ataku na elektrociepłownię, gdzie płaski prywatny APN pozwolił urządzeniom widzieć się nawzajem. Jeden skompromitowany rejestrator potrafi być bramą do reszty.
Co zrobić, jeśli ktoś w firmie już odesłał plik
Zacznijmy od chronologii, bo w tej kolejności działają dobre zespoły reagowania. Najpierw ustalenie faktów: kto otrzymał wiadomość, kto odpowiedział, co dokładnie wysłano, w jakim zakresie danych i kiedy. Odpowiedź może się znajdować w skrzynce, w logach serwera pocztowego lub w kopii w folderze „Wysłane”. Jeśli plik wysłano, trzeba założyć, że jest w rękach przestępców, i nie czekać na dowód użycia.
Potem ocena skutków dla klientów. Z arkusza wybieramy urządzenia, które mają hasła fabryczne, wystawione porty lub stare oprogramowanie. To one wymagają natychmiastowego działania: zmiany haseł, wyłączenia dostępu zdalnego z internetu (zamiast niego VPN), aktualizacji firmware lub odcięcia kamery od sieci do czasu naprawy. Ta lista priorytetów zajmuje godziny, nie dni. Zalecenia NASK z lutego są dla branży niezmienione: nie wystawiać kamer do internetu, zmienić domyślne poświadczenia, aktualizować oprogramowanie, dostęp zdalny prowadzić przez VPN.
Trzeci krok to komunikacja. Instalator, który działa jako procesor, informuje administratorów bez zbędnej zwłoki, a administrator ocenia obowiązek zgłoszenia do Prezesa UODO w ciągu 72 godzin od stwierdzenia naruszenia i ewentualnego zawiadomienia osób. Do wiadomości dla klienta warto dołączyć listę konkretnych działań, które klient musi wykonać u siebie. Klient, który dostaje komunikat „mieliśmy incydent, prosimy o czujność”, nic z tego nie wyniesie. Klient, który dostaje „zmieńcie hasło do rejestratora w lokalizacji X do jutra i potwierdźcie”, zrobi to.
Czwarty krok to zgłoszenie incydentu do CERT Polska, który obsługuje zgłoszenia od firm i osób prywatnych, oraz, w przypadku samorządu i podmiotów kluczowych, do właściwego CSIRT. Piąty to wpis do rejestru naruszeń i odnotowanie, jakie środki zastosowano, bo przy ewentualnej kontroli to rejestr, a nie pamięć, będzie świadectwem.
Co powinien zmienić instalator, nawet jeśli nic nie odesłał
Dobry instalator po tej historii zadaje sobie pytanie, dlaczego jedna wiadomość mogłaby w ogóle spowodować wyciek całego portfolio. Odpowiedź zwykle brzmi: bo wszystko jest w jednym arkuszu. Lokalizacje, adresy IP, hasła domyślne i dane kontaktowe leżą na dysku jednej osoby, w zwykłym pliku, bez kontroli dostępu i bez podziału na klientów. Taki plik jest wygodny w pracy i niebezpieczny w razie błędu.
Podział danych na klientów, hasła w menedżerze haseł zamiast w tabeli, dostęp zdalny przez VPN albo bramę z uwierzytelnianiem wieloskładnikowym i zasada, że żadnych danych o klientach nie wysyła się nikomu na podstawie samej wiadomości e-mail, to cztery zmiany, które nie kosztują wiele. Piąta zmiana jest organizacyjna: umowy z klientami powinny jasno opisywać, kto ma dostęp do systemu i w jakim trybie, bo bez tego nikt nie wie, czy instalator jest procesorem, czy tylko dostawcą sprzętu. Nieuporządkowana relacja jest najczęstszym powodem sporu po incydencie.
Ten sam rachunek robi się po stronie administratora. Gmina czy spółka powinna znać odpowiedź na pytanie, kto z firm zewnętrznych ma dostęp do kamer i rejestratorów, przez jakie konta i z jakiego miejsca, oraz mieć w umowie obowiązek natychmiastowego zgłaszania incydentów, także tych, które dotyczą samego dostawcy. Przy kontroli zewnętrznej to jedno z pierwszych pytań, a w praktyce odpowiedź często brzmi: nie wiemy.
Fałszywe wezwanie jako test: co ta historia mówi o odporności organizacji
Z perspektywy dojrzałości bezpieczeństwa informacji ta kampania jest wygodnym lustrem. Pokazuje, czy w organizacji istnieje procedura weryfikacji pism urzędowych, czy ktoś wie, że takie pisma przychodzą kanałami innymi niż zwykły e-mail, i czy pracownik skrzynki ogólnej wie, komu przekazać sprawę. Pokazuje także, czy ktokolwiek w firmie odróżnia ryzyko przekazania danych na podstawie „obowiązku prawnego” od przekazania ich na podstawie prośby.
Niezależnie od branży warto zrobić trzy rzeczy. Pierwsza to jedna strona instrukcji dla osoby otwierającej pocztę: jak wygląda prawdziwe pismo organu, na jaki numer dzwonić, komu przekazać wątpliwość. Druga to krótkie ćwiczenie z pracownikami, z użyciem prawdziwego tekstu tej kampanii: ludzie najlepiej uczą się rozpoznawać fałszywkę wtedy, gdy zobaczą ją w ogłoszonej wersji, a nie w ogólnym slajdzie. Trzecia to dopisanie do rejestru ryzyk scenariusza „wyłudzenie informacji technicznych o naszej infrastrukturze od pracownika lub dostawcy”, bo w wielu rejestrach znajdziemy ransomware i utratę laptopa, ale nie znajdziemy kradzieży wiedzy o tym, gdzie stoją urządzenia.
Nie przesadzajmy jednak z dramatyzmem. To jedna kampania i jedno ostrzeżenie, a o tym, czy ktokolwiek odpowiedział, nie wiemy nic. Wiemy natomiast, że ostrzeżenie ukazało się dzień po zgłoszeniu: CSIRT GOV wykrył, UODO powiadomił rynek. Brakującym ogniwem jest odbiorca, bo komunikat czytają ci, którzy i tak byli ostrożni, a wiadomość otwierają ci, którzy komunikatów nie czytają.
Dlaczego z Fib.Code przy monitoringu, dostawcach i weryfikacji pism
Fib.Code pracuje na styku ochrony danych osobowych, bezpieczeństwa informacji i cyberbezpieczeństwa w organizacjach, w których te dziedziny muszą działać razem: w jednostkach samorządu terytorialnego, spółkach komunalnych, podmiotach leczniczych i firmach prywatnych. Prowadzimy obsługę inspektora ochrony danych i pełnomocnika ds. bezpieczeństwa informacji, wdrażamy systemy zarządzania bezpieczeństwem informacji według ISO 27001, przygotowujemy organizacje do wymogów ustawy o krajowym systemie cyberbezpieczeństwa i prowadzimy audyty. Sprawa fałszywych wezwań dobrze pokazuje, dlaczego te dziedziny nie mogą być oddzielone: to samo pismo jest problemem prawnym (naruszenie ochrony danych), technicznym (podatne kamery) i organizacyjnym (kto otwiera pocztę).
Pracujemy według trzech zasad. Po pierwsze, zaczynamy od faktów, a nie od opinii: kto ma dostęp do kamer, przez jakie konta, kto jest administratorem, a kto procesorem i co mówią o tym umowy. Po drugie, każdą decyzję zapisujemy z datą i uzasadnieniem, ponieważ organ nadzorczy, zarząd i radny zapytają o to samo, czyli dlaczego tak postanowiono. Po trzecie, projektujemy rozwiązania, które zadziałają bez nas, to znaczy proste procedury, krótkie instrukcje i podział ról zrozumiały dla operatora monitoringu, informatyka i sekretarza.
Efektem współpracy jest komplet dokumentów i praktyk gotowych do pokazania kontrolerowi: rejestr dostawców mających dostęp do systemów monitoringu, aneksy do umów powierzenia i umów serwisowych z obowiązkiem zgłaszania incydentów, ocena skutków dla ochrony danych dla monitoringu, procedura weryfikacji pism organów oraz krótkie szkolenie dla osób obsługujących pocztę. A przede wszystkim jednozdaniowa odpowiedź na pytanie, które po 20 października usłyszy każdy administrator monitoringu: kto poza nami wie, gdzie stoją nasze kamery, i jak mamy pewność, że zna je tylko ten, kto powinien?
Co zrobić w poniedziałek: dziesięć minut i trzy pytania
W poniedziałek 26 października 2026 roku warto zarezerwować kwadrans dla osoby odpowiedzialnej za monitoring, informatyka i inspektora ochrony danych. Pierwsze pytanie: czy ktoś u nas lub u naszych wykonawców dostał wiadomość opisaną w komunikacie UODO z 20 października i czy ktoś na nią odpowiedział. Wystarczy przeszukać skrzynki po frazach „wezwanie UODO”, „monitoring wizyjny” i „XLSX”, a u wykonawców zapytać wprost, na piśmie.
Drugie pytanie: które z naszych kamer i rejestratorów są dostępne z internetu, czy mają zmienione hasła fabryczne i aktualny firmware. Jeśli nikt nie umie odpowiedzieć, to jest odpowiedź, i najlepszy moment, żeby zlecić sprawdzenie, jest dziś, a nie po incydencie. Trzecie pytanie: czy mamy w umowach z wykonawcami monitoringu zapis o zgłaszaniu incydentów i o zakazie przekazywania danych o naszej infrastrukturze komukolwiek bez naszej zgody.
Z tych odpowiedzi wynikają trzy zadania z nazwiskami i terminami: kto do końca października przeprowadzi przegląd dostępów zewnętrznych, kto do połowy listopada uzupełni umowy, kto w grudniu zrobi krótkie ćwiczenie z pracownikami. Żadne z nich nie wymaga budżetu, wymaga decyzji.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: Pierwsza kara UODO za niewykonanie nakazu w sprawie monitoringu o tym, jak kończą się spory o kamery, Kamery gminy dla Policji na stałe? UODO pisze do ministra o tym, kto z zewnątrz może legalnie oglądać gminny obraz, oraz Cyberatak na elektrociepłownię przez prywatny APN o tym, jak jedno urządzenie w płaskiej sieci otwiera drogę do reszty infrastruktury.