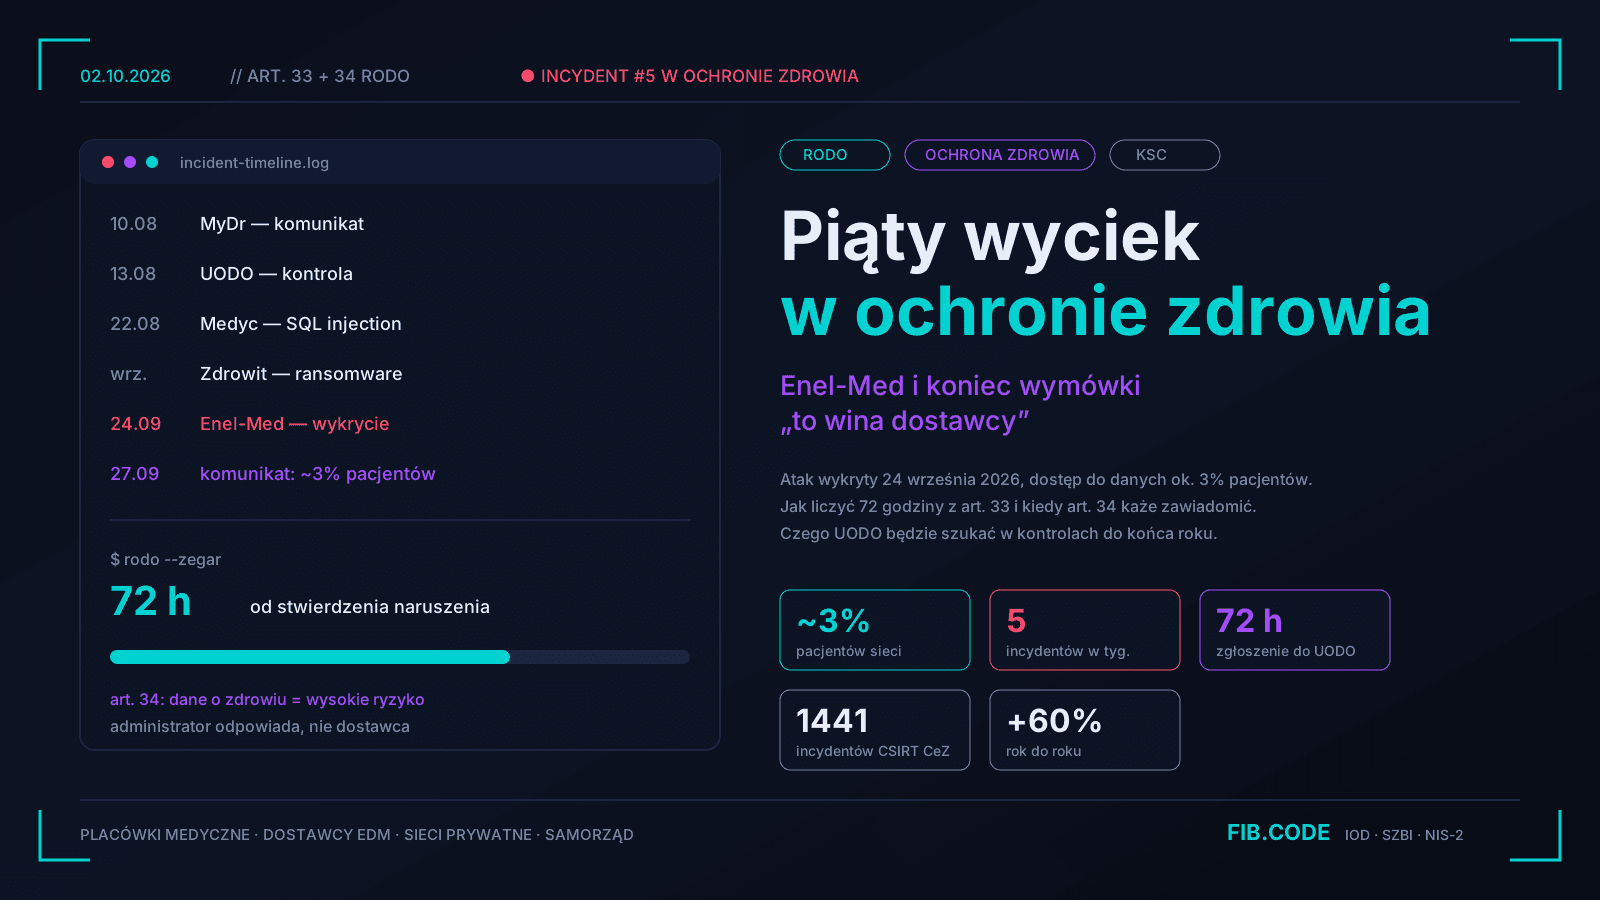
W czwartek 24 września 2026 roku Enel-Med wykrył w swoich systemach cyberatak. Spółka twierdzi, że zdarzenie zostało szybko zauważone, a włamanie przerwane. W niedzielę 27 września, według doniesień mediów, sieć poinformowała publicznie, że sprawcy uzyskali dostęp do danych około 3 proc. pacjentów całej bazy. Pacjenci mają być zawiadamiani indywidualnie, a o zdarzeniu wiedzą już zespoły CSIRT i Urząd Ochrony Danych Osobowych. Brzmi to jak przykład wzorowej reakcji i być może nim jest. Trzy procent z bazy dużej sieci medycznej to jednak liczba, którą trzeba przeliczyć na ludzi, a nie na odsetki.
Poniedziałkowy poranek wygląda dziś mniej więcej tak. Dyrektor niewielkiego prywatnego centrum medycznego pod Poznaniem czyta rano wiadomości, w których w ciągu sześciu tygodni pojawiły się cztery nazwy: MyDr, Medyc, Zdrowit, Enel-Med. Zastanawia się, czy jego rejestracja pacjentów, poczta, system obrazowania i pralnia, która odbiera od niego bieliznę zabiegową razem z listą pacjentów, mają jakąkolwiek wspólną cechę z tymi historiami. Ma. Wszystkie trzymają dane zdrowotne, a dane zdrowotne są dziś w Polsce najdroższym towarem w podziemnej gospodarce danych.
Ten tekst nie jest kolejną relacją z ataku. O MyDr i systemie Medyc pisaliśmy już osobno. Tu interesuje nas to, co zmienia przypadek Enel-Med: po raz pierwszy w tej serii administratorem danych, na którym spoczywa pełna odpowiedzialność, jest duży podmiot leczniczy, a nie dostawca oprogramowania. To zmienia argumentację, jaką placówki będą mogły przedstawić Prezesowi UODO.
Co wiadomo o Enel-Med, a czego nie wiadomo
Fakty są skromne i trzeba je odróżniać od domysłów. Wiemy, że incydent wykryto 24 września. Wiemy, że według komunikatu spółki atak został przerwany, a po jego wykryciu wdrożono dodatkowe zabezpieczenia i nie obserwowano nowych prób. Wiemy, że dostęp dotyczył około 3 proc. pacjentów oraz że spółka powiadomiła właściwe instytucje, w tym CSIRT i UODO. Wiemy wreszcie, że ministerstwo cyfryzacji i Centrum e-Zdrowia zalecają osobom poszkodowanym zastrzeżenie numeru PESEL, silne i unikalne hasła, uwierzytelnianie dwuskładnikowe oraz ostrożność wobec wiadomości e-mail i SMS.
Nie wiemy natomiast, jakie dokładnie kategorie danych wyciekły. Komunikaty, do których dotarliśmy, nie precyzują, czy chodzi wyłącznie o dane identyfikacyjne i kontaktowe, czy także o dane o leczeniu, wyniki badań albo dokumentację. Nie wiemy, jaką metodą sprawcy dostali się do środowiska, kto za atakiem stoi i czy dane trafiły do obiegu. Nie ma też publicznie potwierdzonej liczby osób, a „3 proc. bazy” w sieci o wieloletniej historii działalności i setkach tysięcy rekordów nie jest liczbą małą. Rzetelność wymaga więc pewnej wstrzemięźliwości: kto dziś pisze o „wycieku danych medycznych” w Enel-Med jako o fakcie, wykracza poza to, co zostało potwierdzone.
Ta wstrzemięźliwość nie dotyczy jednak obowiązków. Przepisy RODO nie czekają, aż zakres naruszenia zostanie opisany co do kolumny w bazie. Art. 33 wymaga zgłoszenia, gdy naruszenie może powodować ryzyko dla praw i wolności osób, a przy danych o zdrowiu ta przesłanka jest spełniona niemal z definicji.
Pięć incydentów, jeden wzorzec
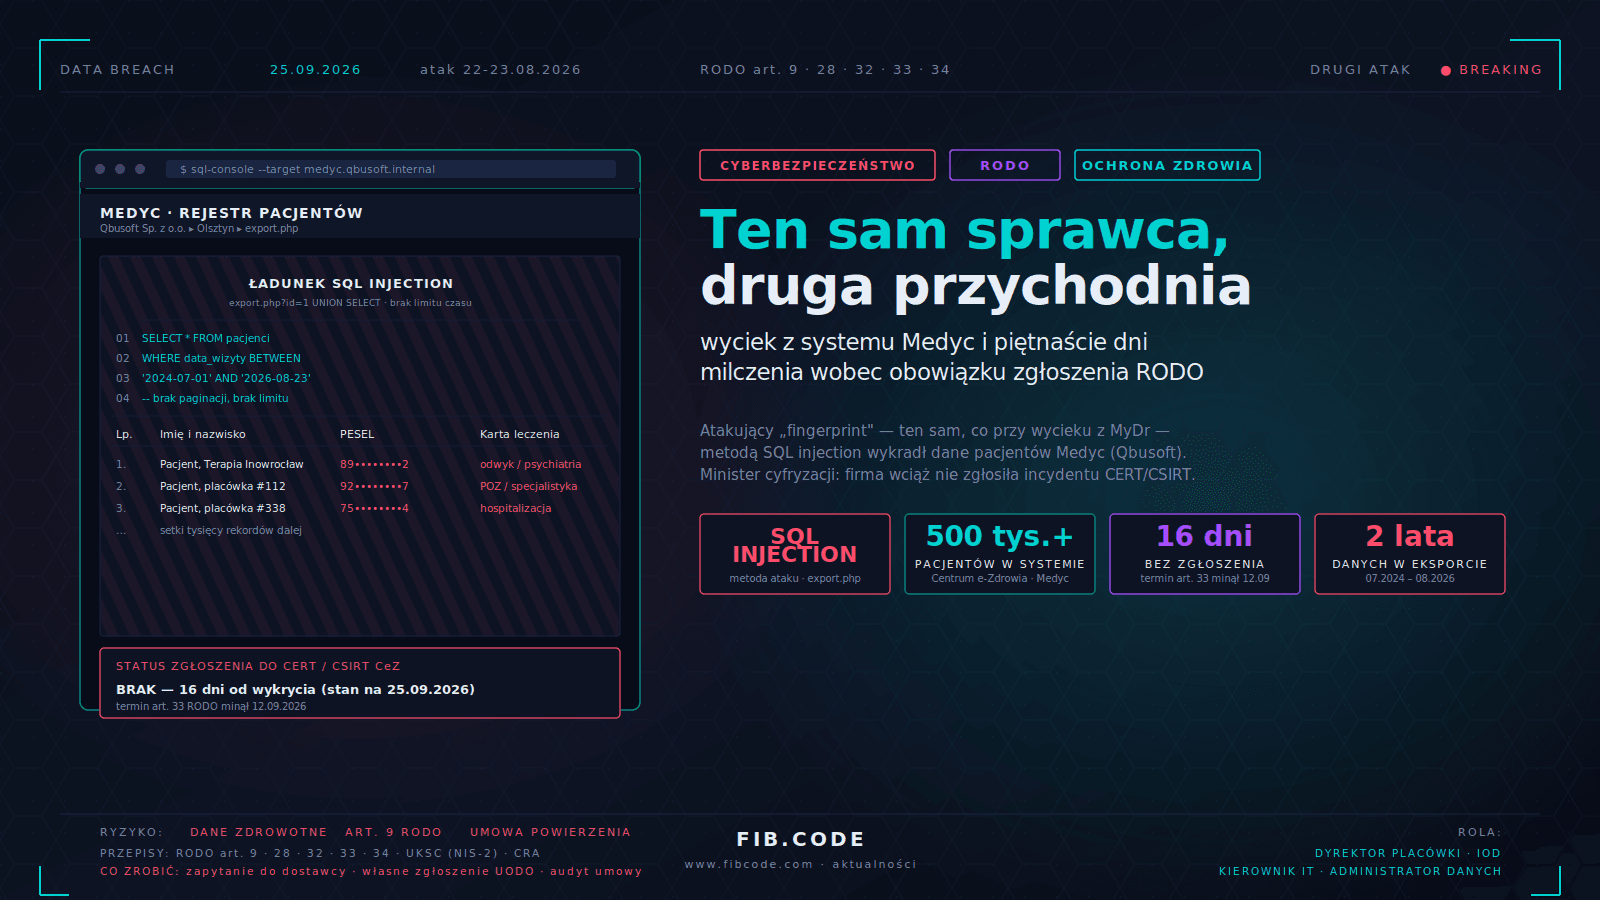
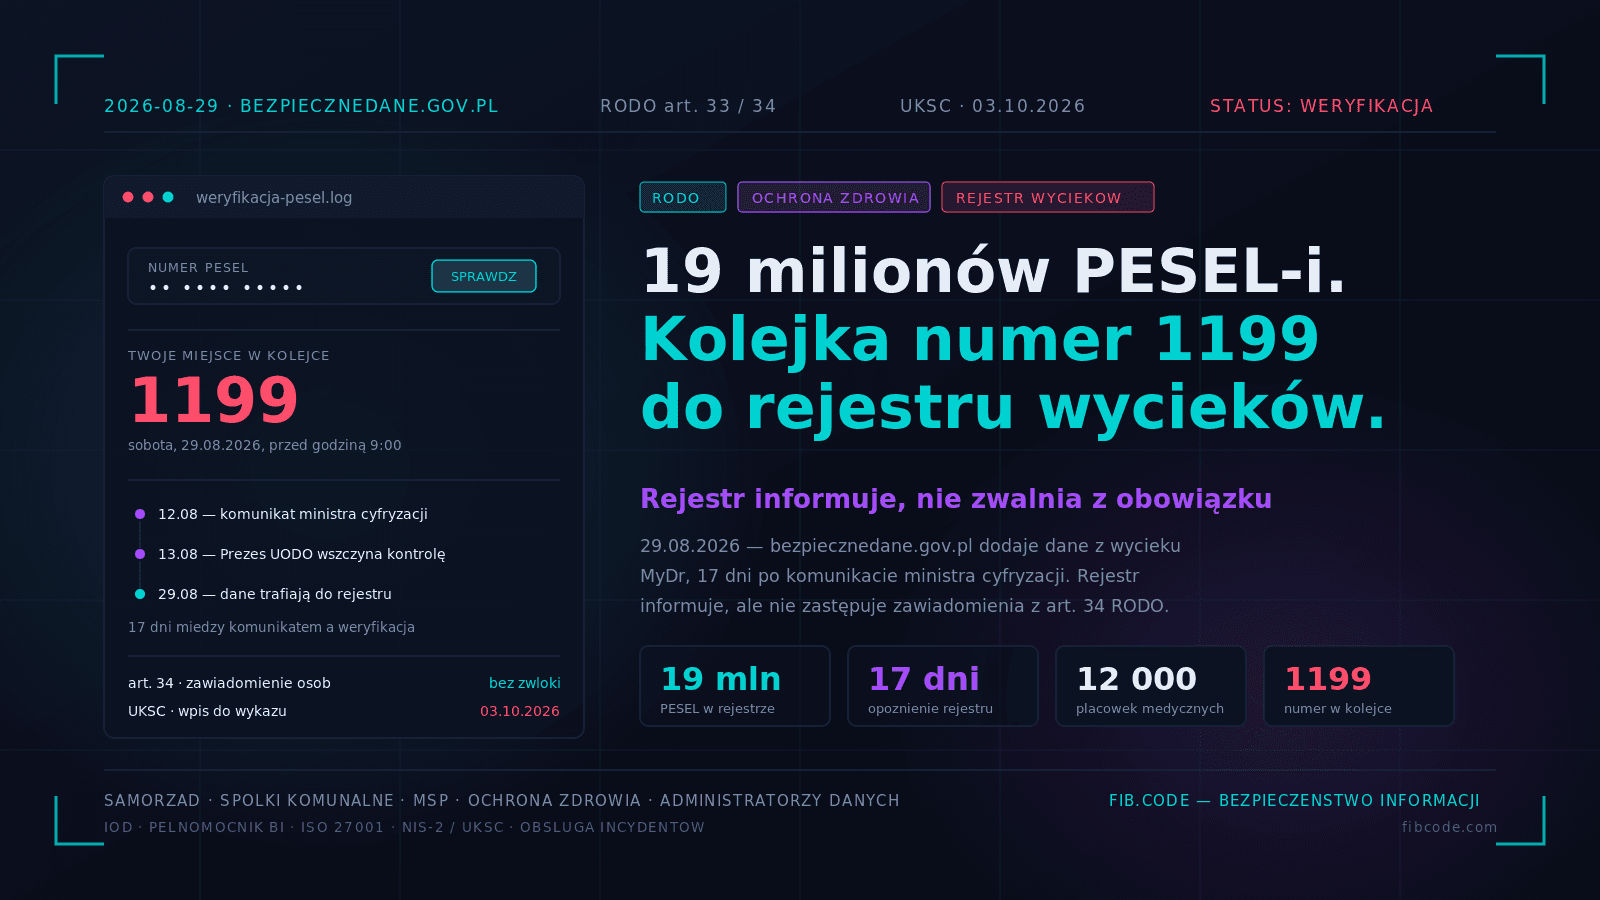
CyberDefence24 określił atak na Enel-Med jako piąty incydent w polskiej opiece zdrowotnej w ostatnich tygodniach, po wyciekach z MyDr, z ośrodków odwykowych i z przychodni. Kalendarz jest znany. 10 sierpnia MyDr opublikował komunikat o incydencie, a osoba podająca się za sprawcę twierdziła, że ma dane około 18,8 mln osób. 13 sierpnia UODO wszczął kontrolę w spółce. 22 i 23 sierpnia metodą SQL injection włamano się do aplikacji Medyc firmy Qbusoft, a jej klientem jest m.in. Odwykowo-Psychiatryczny Ośrodek Leczniczy w Inowrocławiu. We wrześniu potwierdził atak ransomware na swoje systemy Zdrowit S.A., spółka o przychodach 213 mln zł za rok 2024, choć autentyczność opublikowanych przez sprawców 90 GB danych nie została zweryfikowana. 24 września przyszedł Enel-Med.
Łatwo zobaczyć w tym jedną kampanię jednego aktora i część komentatorów tak właśnie to ujmuje: grupa podpisująca się jako Fingerprint ma być według doniesień tym samym podmiotem, który stoi za MyDr i Medyc. Z perspektywy prawnej ten trop jest jednak drugorzędny. Dla placówki liczy się nie to, czy atakuje jedna grupa, czy pięć, tylko że wszystkie te ataki wykorzystały te same słabości: niezałatane aplikacje webowe, rozległe łańcuchy zależności od dostawców, brak segmentacji i słabe wykrywanie. To są dokładnie te obszary, które art. 32 RODO nazywa „odpowiednimi środkami technicznymi i organizacyjnymi”.
Pomaga też statystyka. CSIRT CeZ obsłużył w 2025 roku 1441 incydentów, o ponad 60 proc. więcej niż rok wcześniej. Dominowały oszustwa komputerowe (580 przypadków) i podatności usług (344). Sektor zdrowia nie jest już zatem celem okazjonalnym. Jest celem stałym, a sierpień i wrzesień 2026 roku pokazały, że kolejka sprawców się nie kończy.
Dlaczego Enel-Med to inna sprawa niż MyDr
W historii MyDr i Medyc prawnicy i komentatorzy skupiali się na łańcuchu dostawca – administrator. System dostarcza zewnętrzna firma, naruszenie następuje u niej, a tysiące placówek dowiaduje się o nim z internetu i dopiero wtedy zaczyna liczyć 72 godziny. Wiceminister cyfryzacji Dariusz Standerski zwrócił w tym kontekście uwagę na rzecz o dużym znaczeniu praktycznym: bez formalnego zgłoszenia nie da się sprawy zarejestrować ani jej formalnie prowadzić. Wicepremier Krzysztof Gawkowski mówił z kolei o „wspólnej odpowiedzialności” instytucji publicznych, placówek i dostawców technologii.
W przypadku Enel-Med nie ma wygodnej narracji o dostawcy. Spółka jest administratorem, to ona zdecydowała o środkach przetwarzania, to ona odpowiada za art. 5 ust. 1 lit. f RODO, czyli za integralność i poufność danych, i to ona musi wykazać, że dobrała zabezpieczenia do ryzyka. Nie znaczy to, że zrobiła to źle. Znaczy, że nie będzie mogła w rozmowie z urzędem powiedzieć „to nie nasz system”. Będzie mogła powiedzieć co najwyżej „to nasz system, i oto jak go chroniliśmy”.
Stąd lekcja dla innych: moment, w którym atak dotyka administratora bezpośrednio, jest sprawdzianem całego programu ochrony danych, a nie tylko jednej umowy powierzenia. Placówka, która przez lata rozwiązywała problem bezpieczeństwa zapisem „dostawca zapewnia odpowiedni poziom zabezpieczeń”, odkrywa w takim momencie, że papier nie zaszyfrował jej bazy pacjentów.
Zegar 72 godzin: od kiedy liczyć i co zgłosić
Art. 33 ust. 1 RODO nakazuje administratorowi zgłosić naruszenie Prezesowi UODO bez zbędnej zwłoki, jeżeli to możliwe, nie później niż w terminie 72 godzin po stwierdzeniu naruszenia. Kluczowe jest słowo „stwierdzenie”. Zgodnie z wytycznymi Europejskiej Rady Ochrony Danych administrator staje się „świadomy” naruszenia, gdy ma uzasadnioną pewność, że doszło do incydentu bezpieczeństwa skutkującego naruszeniem danych osobowych. Nie musi znać wszystkich okoliczności. Krótki okres badania, czy podejrzenie jest zasadne, jest dopuszczalny, ale nie wolno go przeciągać do czasu zakończenia pełnej analizy kryminalistycznej.
Dla Enel-Med oznacza to, że bieg terminu zaczął się najpóźniej w czwartek 24 września, w chwili wykrycia ataku i potwierdzenia dostępu do danych. Spółka zadeklarowała, że poinformowała UODO. W praktyce zgłoszenie można przekazać w częściach: art. 33 ust. 4 wprost dopuszcza dostarczanie informacji etapami, jeżeli nie można ich przekazać jednocześnie. Zgłoszenie musi opisywać charakter naruszenia, w tym o ile to możliwe kategorie i przybliżoną liczbę osób oraz rekordów, dane kontaktowe inspektora ochrony danych, prawdopodobne skutki oraz środki zastosowane lub proponowane w celu zaradzenia naruszeniu.
Warto pamiętać o dwóch rzeczach, które placówki regularnie pomijają. Po pierwsze, art. 33 ust. 5 wymaga dokumentowania wszystkich naruszeń, także tych, których nie zgłoszono, wraz ze skutkami i podjętymi działaniami. Rejestr naruszeń to obowiązek, nie dobra praktyka. Po drugie, zgłoszenie do UODO to nie jest to samo co zgłoszenie incydentu do CSIRT. Placówka może podlegać obu obowiązkom naraz i kierować je do dwóch różnych adresatów, o czym pisaliśmy przy okazji Medyc i piętnastu dni milczenia.
Zawiadomienie pacjentów: art. 34 i problem „3 procent”
Drugi obowiązek jest ostrzejszy, bo dotyka relacji z pacjentem. Art. 34 ust. 1 RODO nakazuje zawiadomić osobę, której dane dotyczą, bez zbędnej zwłoki, jeżeli naruszenie może powodować wysokie ryzyko naruszenia jej praw lub wolności. Dane o zdrowiu są daną szczególnej kategorii z art. 9 RODO, więc ryzyko ocenia się surowiej. Wyciek numeru PESEL połączonego z informacją, że ktoś leczył się w placówce o określonym profilu, otwiera drogę do wyłudzeń, szantażu, kradzieży tożsamości i ukierunkowanego phishingu. Nie trzeba do tego historii choroby: wystarczy wiedza, że dana osoba jest czyjąś pacjentką.
Wyjątki z art. 34 ust. 3 są wąskie. Zawiadomienia nie trzeba wysyłać, jeśli dane były skutecznie zaszyfrowane i klucz nie wyciekł, jeśli administrator zastosował następcze środki eliminujące wysokie ryzyko, albo jeśli zawiadomienie wymagałoby niewspółmiernie dużego wysiłku, wtedy zastępuje je publiczny komunikat. Żaden z tych wyjątków nie jest wygodną furtką. Argument „to tylko 3 proc.” nie jest w ogóle argumentem prawnym, bo ryzyko ocenia się dla każdej osoby, a nie dla odsetka bazy.
Jakość zawiadomienia też ma znaczenie. Musi być napisane prostym językiem, opisywać charakter naruszenia, dawać dane kontaktowe osoby, która może odpowiedzieć na pytania, opisywać prawdopodobne skutki i podpowiadać, co pacjent może zrobić. Zalecenia ministerstwa, w tym zastrzeżenie PESEL, są dobrym punktem wyjścia, ale to administrator odpowiada za treść. O tym, jak przygotować takie zawiadomienie przy dużej liczbie osób, pisaliśmy w tekście o zawiadamianiu pacjentów po wycieku z MyDr.
Dlaczego PESEL to dopiero początek szkody
Zalecenie zastrzeżenia numeru PESEL jest rozsądne, ale daje poczucie bezpieczeństwa większe, niż wynika z jego rzeczywistej skuteczności. Zastrzeżenie utrudnia wzięcie kredytu lub pożyczki na cudze dane. Nie chroni natomiast przed tym, co w przypadku wycieku z placówki medycznej bywa groźniejsze: wiarygodnym phishingiem. Wiadomość SMS „Przypominamy o wizycie w poradni, prosimy o dopłatę 9,90 zł” wysłana do osoby, która faktycznie jest pacjentem tej sieci, ma skuteczność wielokrotnie wyższą niż losowa wiadomość z paczką. Sprawca zna nazwisko, numer telefonu, czasem lekarza prowadzącego i datę wizyty.
Drugą kategorią szkody jest presja. Dane z ośrodków odwykowych czy poradni psychiatrycznych, które wyciekły w sprawie Medyc, są materiałem do szantażu, a nie do kradzieży tożsamości. Trzecią jest szkoda niematerialna, na którą orzecznictwo Trybunału Sprawiedliwości UE pozwala powoływać się coraz śmielej: sama obawa przed nadużyciem danych może uzasadniać roszczenie z art. 82 RODO. Dla placówki oznacza to ryzyko nie tylko administracyjne, ale i cywilne, a pozwy zbiorowe w sprawach wycieków nie są już zjawiskiem egzotycznym.
Dlatego treść zawiadomienia i szybkość jego wysłania są także narzędziem obrony. Pacjent, który dowiaduje się o wycieku od placówki, w ciągu doby i prostym językiem, jest mniej skłonny do wiary w teorie spiskowe i mniej skłonny do złożenia skargi. Pacjent, który dowiaduje się o nim z portalu informacyjnego dwa tygodnie po fakcie, ma powód, żeby pytać, co jeszcze przed nim ukryto.
Pierwsza doba w małej placówce: co robić, gdy nie ma działu bezpieczeństwa
Duża sieć ma zespół reagowania, dział prawny i agencję komunikacji kryzysowej. Gabinet z dziesięcioma pracownikami ma administratora w niepełnym wymiarze godzin i dostawcę, który odbiera telefon w dni robocze. Zegar z art. 33 jest jednak ten sam. Dlatego pierwsza doba powinna być opisana tak prosto, żeby dało się ją wykonać bez specjalistycznej wiedzy.
W pierwszych godzinach należy odciąć podejrzane urządzenie lub konto od sieci, ale nie wyłączać go, jeśli to możliwe, bo wyłączenie niszczy ślady w pamięci. Należy zabezpieczyć dowody: logi, kopie komunikatów, zrzuty ekranu żądań okupu, godziny zdarzeń. Należy zmienić hasła kont uprzywilejowanych z urządzenia, które nie jest podejrzane o zainfekowanie. Należy powiadomić inspektora ochrony danych i dostawcę systemów, a następnie zapisać dokładną godzinę, o której placówka stwierdziła naruszenie, bo od niej biegnie termin. W drugiej połowie doby warto zebrać wstępne informacje potrzebne do zgłoszenia: jakie systemy, jakie kategorie danych, ile osób, jaki prawdopodobny wektor.
Najczęstszy błąd polega na tym, że informatyk lub dostawca „naprawia” problem, a nikt nie powiadamia osoby odpowiedzialnej za ochronę danych, bo „przecież już jest załatwione”. Tymczasem naprawa i zgłoszenie to dwie różne ścieżki, a termin na drugą biegnie, kiedy pierwsza trwa. Dobrze napisana procedura mieści się na jednej stronie, ma numery telefonów i godzinę, do której należy zdecydować o zgłoszeniu. Taka kartka, pozornie banalna, bywa różnicą między upomnieniem a karą.
Jak do tej serii pasuje KSC i co z tego wynika dla mniejszych placówek
Ochrona zdrowia należy do sektorów objętych krajowym systemem cyberbezpieczeństwa po nowelizacji ustawy z 2026 roku, a duże podmioty lecznicze mogą być traktowane jako podmioty kluczowe lub ważne. To oznacza odrębny reżim zgłaszania incydentów: wczesne ostrzeżenie w ciągu 24 godzin od wykrycia, zgłoszenie incydentu w ciągu 72 godzin i raport końcowy po miesiącu. Dla placówki, która podlega obu reżimom, jeden poważny incydent uruchamia więc równolegle ścieżkę RODO i ścieżkę KSC, z różnymi adresatami, różnymi terminami i różnymi treściami.
Mniejsze placówki często zakładają, że KSC jest „tylko dla dużych”. To założenie bywa błędne, a w razie wątpliwości najlepszą praktyką jest samoidentyfikacja i świadome rozstrzygnięcie kwestii, zamiast domyślnego przyjęcia, że obowiązku nie ma. Przypominamy, że termin na wpis do wykazu upływa jutro, 3 października 2026 roku, a o szczegółach pisaliśmy w tekście o wykazie KSC i 80 tysiącach podmiotów. Placówka, która nie wie, czy podlega KSC, nie wie również, czy ma obowiązek zgłoszenia wczesnego ostrzeżenia już po dobie od incydentu.
Czego UODO będzie szukać w kontrolach do końca roku
Według doniesień UODO zapowiedział rozszerzone kontrole do końca roku, ze szczególnym uwzględnieniem środków bezpieczeństwa w firmach dostarczających oprogramowanie dla ochrony zdrowia. Urząd działa przy tym w sposób przewidywalny. W sierpniu wszczął kontrolę w MyDr, o czym pisaliśmy w tekście o kontrolach w ochronie zdrowia do końca 2026 roku. Można zakładać, że przy każdym z pięciu incydentów urząd poprosi o wyjaśnienia, a przy najpoważniejszych wszczęcie postępowania stanie się kwestią czasu.
W takich kontrolach pytania są podobne i rzadko zaskakują. Czy placówka przeprowadziła analizę ryzyka dla przetwarzania danych zdrowotnych i czy jest ona aktualna. Czy aplikacje dostępne z internetu przechodziły testy penetracyjne. Czy wdrożono uwierzytelnianie wieloskładnikowe dla kont uprzywilejowanych i zdalnego dostępu. Czy dane są szyfrowane i czy segmentacja sieci ogranicza ruch boczny. Czy istnieje procedura reagowania na incydenty, która była kiedykolwiek przetestowana. Czy umowy powierzenia zawierają realne, a nie dekoracyjne terminy powiadamiania o naruszeniu, zgodnie z art. 28 i art. 33 ust. 2. I wreszcie: czy rejestr naruszeń jest prowadzony.
Stawka bywa wysoka. Za naruszenie obowiązków administratora z art. 32, 33 i 34 grozi kara do 10 mln euro lub do 2 proc. rocznego obrotu, a za naruszenie podstawowych zasad przetwarzania z art. 5 i 9 do 20 mln euro lub do 4 proc. obrotu. W praktyce urząd bierze pod uwagę kryteria z art. 83 ust. 2: charakter i wagę naruszenia, liczbę osób, kategorię danych, stopień współpracy oraz to, czy administrator sam zgłosił zdarzenie. Dobrze przeprowadzona reakcja po incydencie jest jednym z najskuteczniejszych sposobów ograniczenia sankcji. Złej reakcji nie sposób naprawić po fakcie.
Zwróćmy też uwagę na nowe wytyczne EROD 04/2026 w sprawie wyboru między upomnieniem a karą. Przy placówkach, które zareagują szybko, uczciwie i kompletnie, upomnienie pozostaje realną możliwością. Przy placówkach, które będą milczeć jak Qbusoft, nie pozostaje.
Sześć pytań do zarządu placówki, które warto zadać przed poniedziałkiem
Poniższa lista ma jedno zadanie: pokazać, czy placówka jest w stanie w ciągu godzin, a nie dni, odpowiedzieć na pytania, które zadadzą jej urząd i pacjenci.
1. Kto w naszej placówce ma uprawnienie, by o godzinie 22:00 w sobotę uznać, że doszło do naruszenia, i uruchomić procedurę? Jeśli odpowiedzią jest „dyrektor, ale ma urlop”, procedury nie ma.
2. Czy wiemy, gdzie dokładnie znajdują się dane zdrowotne pacjentów, w jakich systemach i u jakich dostawców? Rejestr czynności przetwarzania, który nie obejmuje dostawców chmurowych, laboratoriów i firm serwisowych, jest niekompletny.
3. Czy umowy z dostawcami oprogramowania medycznego zobowiązują ich do powiadomienia nas w ciągu 24, a nie 72 godzin, i do przekazania informacji potrzebnych do zgłoszenia z art. 33? Zegar dostawcy i zegar administratora są różne, a ten drugi nie czeka.
4. Czy mamy gotowy szablon zawiadomienia pacjentów i jesteśmy w stanie wysłać je do kilku tysięcy osób w ciągu doby? Pisanie takiej wiadomości po raz pierwszy w trakcie kryzysu kończy się zwykle tekstem, którego nie chce podpisać nikt.
5. Czy po ostatniej zmianie przepisów sprawdziliśmy, czy podlegamy KSC, i czy mamy rozpisane obowiązki wczesnego ostrzeżenia? Jeśli nie wiemy, kto przyjmuje zgłoszenia, nie wiemy, komu je wysłać.
6. Kiedy ostatnio przetestowaliśmy odtworzenie systemu z kopii zapasowej i kiedy ostatnio sprawdziliśmy, czy kopia jest odizolowana od sieci produkcyjnej? Ransomware, który szyfruje także kopie, jest scenariuszem, nie ciekawostką.
Dlaczego z Fib.Code
Fib.Code łączy dwie kompetencje, które w ochronie zdrowia zwykle występują osobno: ochronę danych osobowych i bezpieczeństwo informacji. Pracujemy dla samorządów, spółek komunalnych, sądów i firm prywatnych, a więc organizacji, w których przetwarzanie danych szczególnych kategorii i odpowiedzialność publiczna są codziennością. Wiemy, jak wygląda rzeczywista rozmowa z urzędem po incydencie, bo prowadzimy ją za klientów, i wiemy, jak wygląda dokumentacja, która ją wytrzymuje.
Pracujemy według trzech zasad. Pierwsza: najpierw ryzyko, potem dokument. Analiza ryzyka dla danych zdrowotnych ma opisywać rzeczywiste systemy, dostawców i ścieżki ataku, a nie powtarzać szablon. Druga: procedura, która nie została przećwiczona, nie istnieje, dlatego każde wdrożenie kończymy ćwiczeniem tabletop z udziałem zarządu, informatyka i inspektora ochrony danych. Trzecia: odpowiedzialność nie kończy się na raporcie, więc zostajemy przy placówce jako inspektor ochrony danych, pełnomocnik do spraw bezpieczeństwa informacji albo wirtualny dyrektor bezpieczeństwa.
Efektem naszej pracy jest dokumentacja gotowa do pokazania w kontroli, przećwiczona procedura reagowania na naruszenia z gotowymi wzorami zgłoszeń do UODO i CSIRT oraz zawiadomień dla pacjentów, a także jasna odpowiedź na pytanie, czy placówka podlega KSC. Chcemy, żeby po telefonie od dostawcy w piątek wieczorem dyrektor wiedział, co zrobić w następnej godzinie, a nie w następnym tygodniu.
Co zrobić w ten weekend
Zaplanujcie na poniedziałek rano jedno spotkanie, godzinę, z udziałem dyrektora, osoby odpowiedzialnej za IT, inspektora ochrony danych i kogoś z rejestracji lub administracji. Przejdźcie wspólnie sześć pytań z poprzedniej sekcji i przy każdym zapiszcie nazwisko osoby odpowiedzialnej i termin uzupełnienia luki. W weekend, zanim to spotkanie się odbędzie, sprawdźcie dwie rzeczy: czy rejestr naruszeń istnieje i czy ktokolwiek wpisał do niego cokolwiek w ostatnim roku, oraz czy w umowie z waszym głównym dostawcą oprogramowania medycznego jest termin powiadomienia o naruszeniu.
Jeśli odpowiedź na którekolwiek z tych pytań brzmi „nie wiem”, to jest właśnie ta luka, którą urząd znajdzie pierwszą. Lepiej zamknąć ją we własnym zakresie, na własnych warunkach i w tygodniu, w którym nikt jeszcze o was nie pisze.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: wyciek z systemu Medyc i obowiązek zgłoszenia z art. 33, incydent MyDr: jeden zegar na 72 godziny oraz kontrole UODO w ochronie zdrowia do końca 2026 roku — razem składają się na pełny obraz tego, co w sezonie wycieków medycznych 2026 powinna zrobić każda placówka, od dostawcy po gabinet.