W środę 16 września 2026 roku, dziewięć minut przed jedenastą, na stronie Urzędu Ochrony Danych Osobowych pojawił się komunikat, który w większości przychodni przeszedł bez echa. Była to pora, w której rejestracja przyjmuje drugą falę telefonów, a kierownik placówki rozlicza wrześniowe świadczenia z Narodowym Funduszem Zdrowia. Tytuł brzmiał niewinnie: „Dodatkowe kontrole UODO w podmiotach sektora ochrony zdrowia”. Treść była jednak czymś więcej niż zapowiedzią. Prezes UODO Mirosław Wróblewski poinformował, że jeszcze w tym roku obejmie kontrolami kolejne podmioty lecznicze, i dla zrobienia im miejsca przebudował roczny plan kontroli sektorowych.
Tego samego dnia w Warszawie trwało 6. Forum Miasteczek Polskich, na którym zastępca Prezesa UODO Konrad Komornicki dyskutował z samorządowcami o sztucznej inteligencji w gminach. Dwa dni później, 18 września, Prezes UODO mówił o ochronie danych pacjentów na konferencji „RODO w ochronie zdrowia”. Kalendarz urzędu wysyła więc bardzo czytelny sygnał: do końca 2026 roku dane medyczne są priorytetem numer jeden. Kto prowadzi szpital, przychodnię POZ, poradnię specjalistyczną, laboratorium czy prywatny gabinet, ma przed sobą około trzech miesięcy, w których wizyta kontrolera przestaje być teoretycznym ryzykiem z matrycy, a staje się pozycją w czyimś harmonogramie.
Ten tekst nie jest kolejnym omówieniem samego wycieku z MyDr — o nim pisaliśmy już trzykrotnie. Jest instrukcją dla placówki, która chce przejść kontrolę tak, żeby nie skończyła się ona wszczęciem postępowania.
Co dokładnie ogłosił Prezes UODO
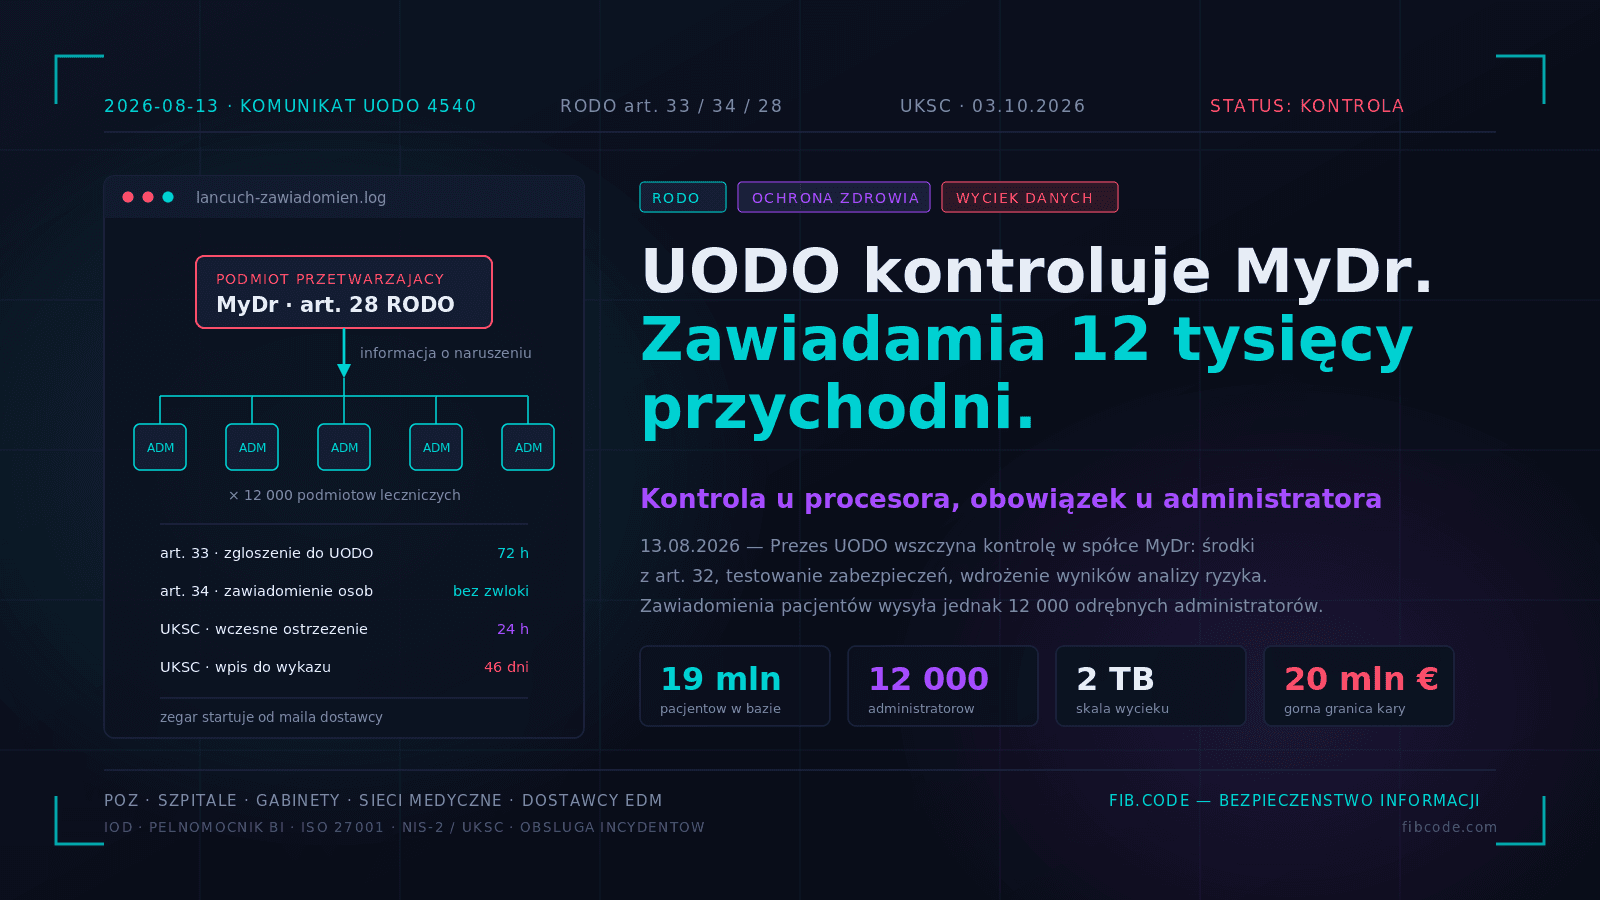
Komunikat z 16 września składa się z trzech warstw i warto je rozdzielić, bo każda niesie inną informację. Pierwsza dotyczy samej spółki MyDr. Po doniesieniach medialnych o wycieku Prezes UODO niezwłocznie zarządził u niej kontrolę, a urząd podał wprost jej przedmiot: zastosowane środki techniczne i organizacyjne oraz analizę ryzyka przeprowadzoną przez spółkę. To zdanie jest ważniejsze, niż wygląda. Oznacza, że organ nie ogranicza się do pytania, jak doszło do włamania, tylko sprawdza, czy decyzje o zabezpieczeniach w ogóle wynikały z oceny zagrożeń.
Druga warstwa to rozszerzenie kontroli na cały sektor. Prezes UODO wskazał, że działa „na podstawie uzyskanych informacji oraz w ramach monitorowania przestrzegania stosowania” RODO. To niemal dosłowne przywołanie art. 78 ust. 2 ustawy z 10 maja 2018 roku o ochronie danych osobowych (dalej: uodo), który przewiduje trzy tryby kontroli: według zatwierdzonego planu, na podstawie uzyskanych informacji albo w ramach monitorowania. Innymi słowy, nowe kontrole nie muszą być poprzedzone skargą pacjenta ani zgłoszeniem naruszenia. Wystarczy, że placówka znajdzie się w populacji, którą urząd uzna za reprezentatywną.
Trzecia warstwa to zmiany w planie na 2026 rok. Kontrole sektorowe internetowych platform dostaw, czyli pośrednictwa w sprzedaży towarów i usług przez aplikacje, przesunięto na pierwszy i drugi kwartał 2027 roku. Bez zmian pozostały kontrole organów przetwarzających dane w wielkoskalowych systemach Unii Europejskiej (SIS i VIS), podmiotów prowadzących Biuletyn Informacji Publicznej — z naciskiem na anonimizację i udostępnianie przebiegu sesji rad gmin — oraz podmiotów prowadzących marketing. Dla samorządów to przypomnienie, że kontrole BIP trwają. Dla ochrony zdrowia — że urząd przesunął swoje zasoby właśnie tam.
Warto dodać kontekst, który komunikat sam przywołuje. Ochrona zdrowia jest pod lupą UODO od 2025 roku: wtedy kontrole sektorowe dotyczyły bezpieczeństwa danych osobowych, w 2026 roku — przede wszystkim monitoringu wizyjnego. Teraz urząd wraca do bezpieczeństwa, tyle że w trybie „zintensyfikowanym”, jak sam to nazwał, i z wyraźnym celem: weryfikacją stosowanych zabezpieczeń.
Trzy lata w liczbach, czyli dlaczego akurat teraz
Wyciek z MyDr jest wyzwalaczem, ale nie przyczyną. Przyczyna leży w statystykach, które od trzech lat rosną w tempie, jakiego nie notuje żaden inny sektor. Zespół CSIRT działający w Centrum e-Zdrowia zarejestrował w 2023 roku 405 incydentów bezpieczeństwa w ochronie zdrowia. W 2024 roku było ich 1028, w tym 11 poważnych, czyli ponad dwa i pół raza więcej. W 2025 roku liczba wzrosła do 1441, o ponad 60 procent rok do roku. Największą kategorię stanowiły oszustwa komputerowe, głównie phishing — 580 przypadków. Odnotowano pięć incydentów poważnych w rozumieniu ustawy o krajowym systemie cyberbezpieczeństwa i osiem ataków ransomware.
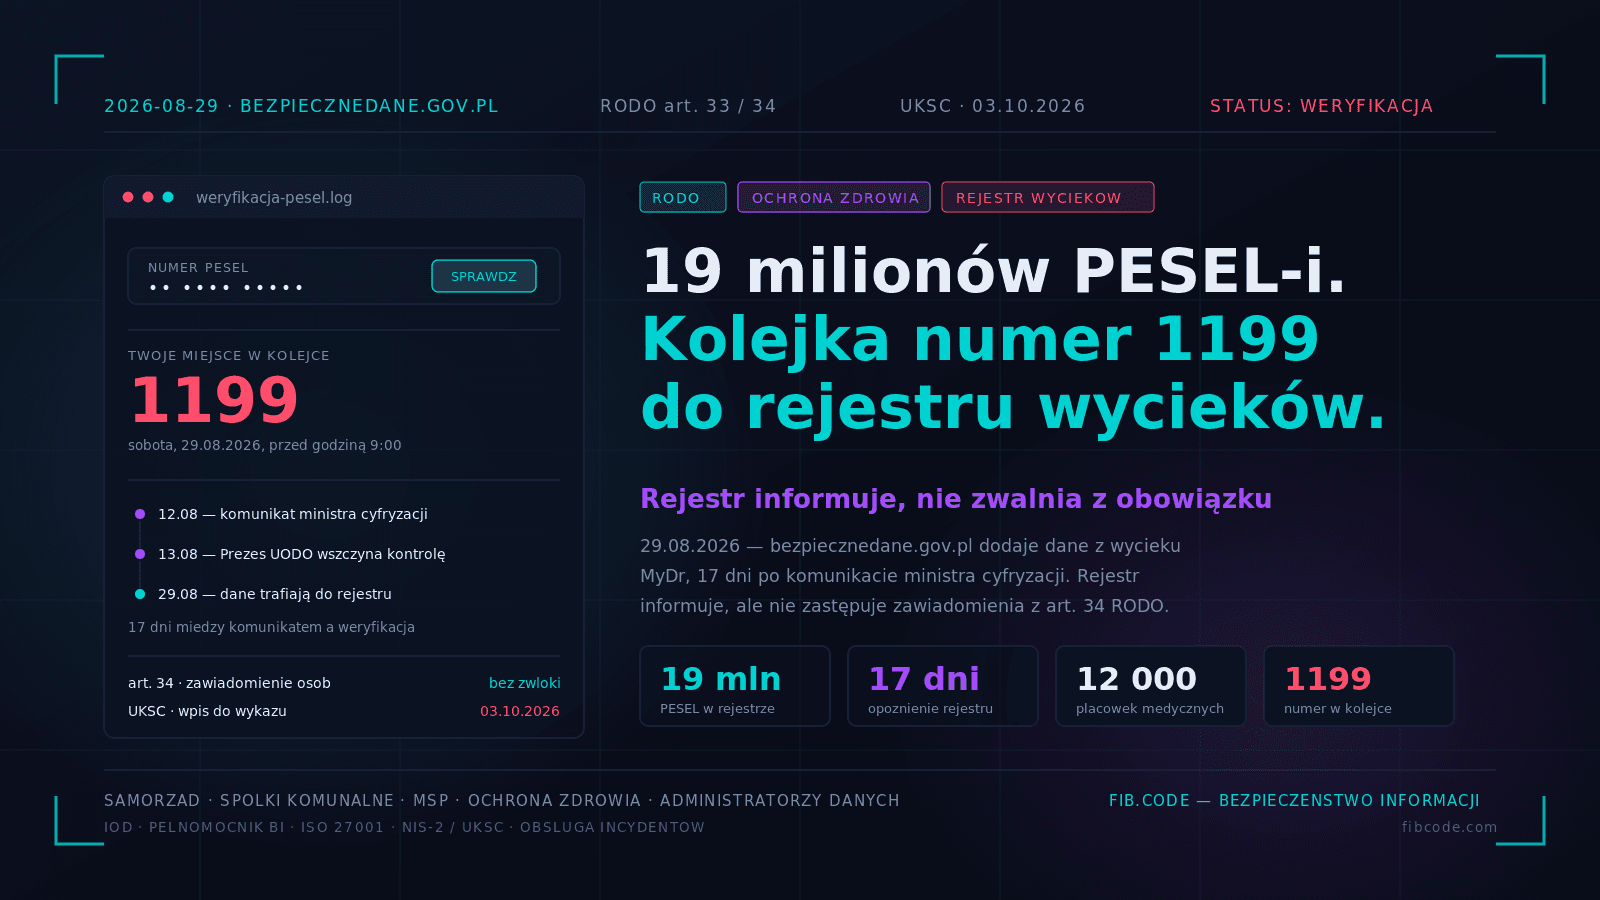
Rok 2026 nie przyniósł wytchnienia. Na początku marca przestępcy w nocy zaszyfrowali część danych w systemach Szpitala Wojewódzkiego w Szczecinie. 13 marca ransomware uderzył w serwery Bonifraterskiego Centrum Medycznego w Warszawie, podmiotu prowadzącego trzy szpitale i osiem innych placówek. Centralne Biuro Zwalczania Cyberprzestępczości wskazywało, że za oboma atakami najpewniej stoi ta sama grupa, odpowiedzialna za ponad 700 podobnych ataków na świecie. W sierpniu przyszedł incydent w MyDr — dostawcy elektronicznej dokumentacji medycznej, z którego korzystało według dostępnych szacunków około 12 tysięcy placówek. Sprawcy twierdzili, że dysponują danymi niemal 19 milionów numerów PESEL; 29 sierpnia dane z wycieku trafiły do rządowego serwisu bezpiecznedane.gov.pl.
Z perspektywy organu nadzorczego obraz jest spójny. Mamy sektor, który przetwarza szczególne kategorie danych z art. 9 RODO na masową skalę, korzysta w ogromnej mierze z zewnętrznych dostawców oprogramowania, ma chroniczne braki kadrowe w IT i jest celem zorganizowanych grup przestępczych. Kontrola sektorowa w takiej sytuacji nie jest represją. Jest próbą ustalenia, czy wyciek z MyDr to wypadek przy pracy, czy objaw systemowy. Placówka, do której przyjdzie kontroler, jest w tej logice próbką — a próbki opisuje się potem w sprawozdaniu rocznym, z liczbami.
Kontrola to nie postępowanie, ale bywa jego pierwszą stroną
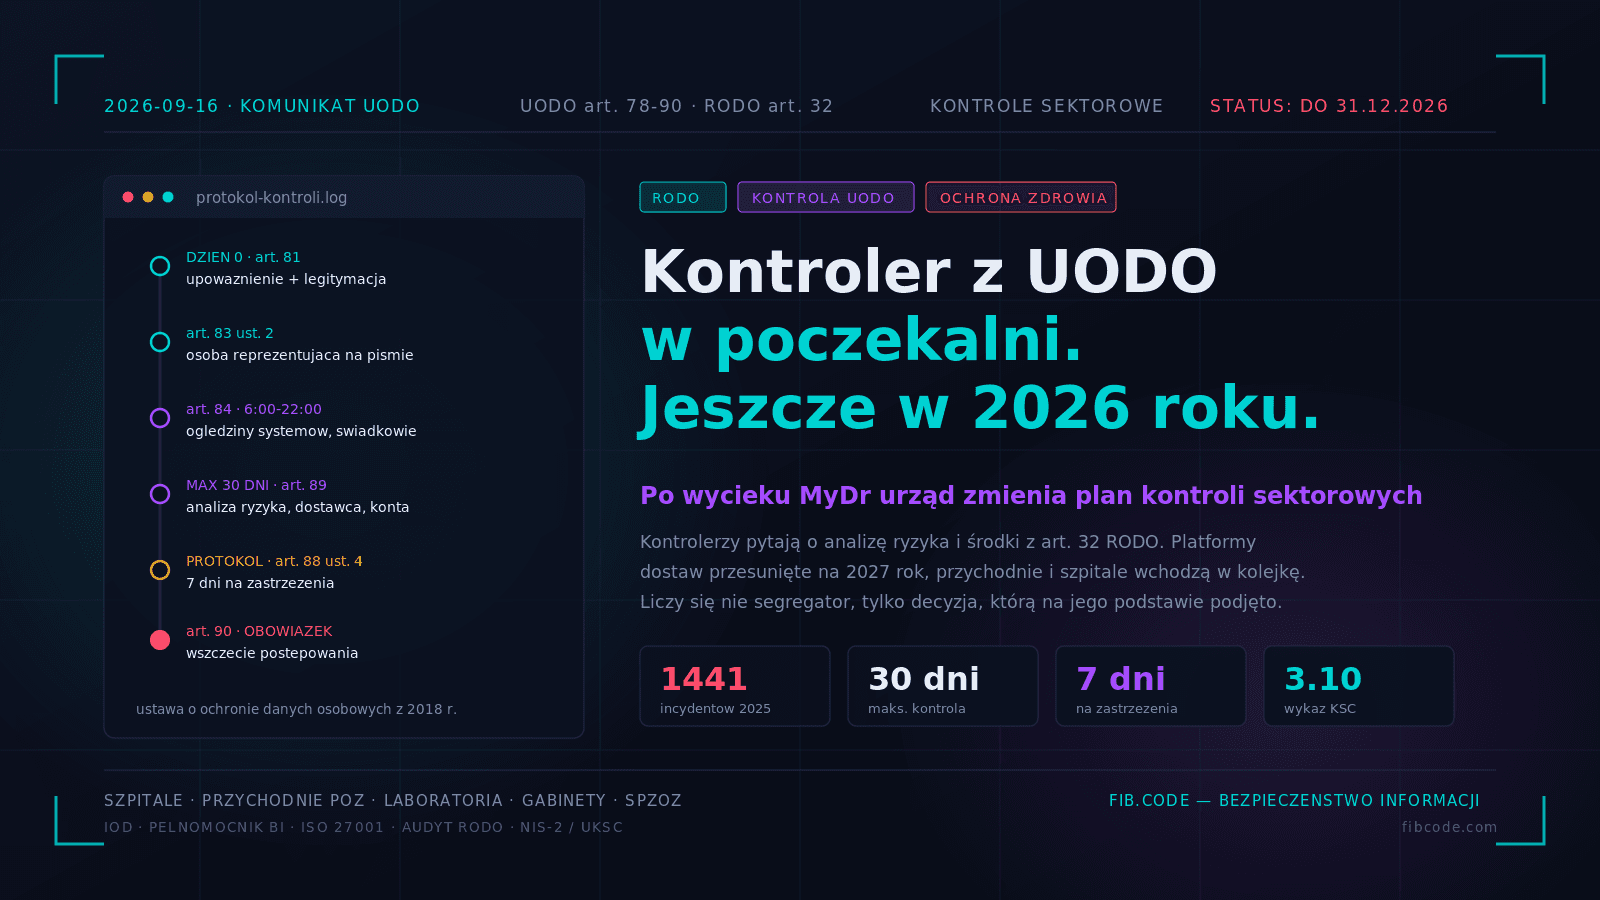
Tryb kontroli reguluje rozdział 9 uodo, art. 78–91. Warto go znać, bo w odróżnieniu od postępowania w sprawie naruszenia kontrola dzieje się w czasie rzeczywistym, na miejscu, z udziałem ludzi, którzy często nie wiedzą, co mogą, a czego nie muszą. Kontrolę przeprowadza pracownik urzędu upoważniony przez Prezesa UODO (art. 79). Zaczyna się od okazania imiennego upoważnienia wraz z legitymacją służbową (art. 81 ust. 1). Upoważnienie musi zawierać między innymi podstawę prawną, zakres przedmiotowy kontroli, datę rozpoczęcia i przewidywany termin zakończenia czynności oraz pouczenie o prawach i obowiązkach kontrolowanego.
Pierwsza praktyczna rada brzmi banalnie: przeczytać zakres przedmiotowy. To on wyznacza granice. Kontrolujący ma prawo wglądu do dokumentów i informacji „mających bezpośredni związek z zakresem przedmiotowym kontroli” (art. 84 ust. 1 pkt 2). Jeżeli zakres dotyczy bezpieczeństwa przetwarzania danych w systemie dokumentacji medycznej, to na nim należy się skupić, a nie otwierać kolejne szuflady z nadgorliwości. Nie chodzi o obstrukcję. Chodzi o to, żeby kontrola była tym, czym ma być, a nie przeglądem wszystkiego, co akurat wpadło pod rękę.
Druga rada: od razu wskazać na piśmie osobę upoważnioną do reprezentowania placówki w trakcie kontroli. Obowiązek ten wynika wprost z art. 83 ust. 2 uodo i jest pierwszym, o którym kierownictwo zapomina. Jeśli kontrolujący przyjdzie pod nieobecność dyrektora, upoważnienie może zostać okazane osobie czynnej w lokalu przedsiębiorstwa (art. 83 ust. 3). W praktyce bywa to pielęgniarka koordynująca albo rejestratorka — i od tej chwili biegnie trzydziestodniowy termin kontroli.
Kontrolujący ma szerokie uprawnienia. Może wejść na teren i do pomieszczeń w godzinach od 6:00 do 22:00, przeprowadzić oględziny urządzeń, nośników oraz systemów informatycznych służących do przetwarzania danych, żądać pisemnych lub ustnych wyjaśnień, przesłuchiwać świadków i zlecać ekspertyzy (art. 84 ust. 1). Kontrolowany zapewnia warunki do sprawnego przeprowadzenia kontroli, w szczególności sam sporządza kopie i wydruki dokumentów oraz danych z systemów i potwierdza je za zgodność z oryginałem (art. 84 ust. 2 i 3). To oznacza, że ktoś w placówce musi umieć w ciągu godziny wygenerować z systemu listę kont użytkowników z uprawnieniami albo raport z logów dostępu. Jeśli nikt nie umie, kontroler to odnotuje.
Całość nie może trwać dłużej niż 30 dni od okazania upoważnienia (art. 89 ust. 1). I wreszcie przepis, który warto mieć przed oczami przez cały czas: art. 90. Jeżeli na podstawie informacji zebranych w kontroli Prezes UODO uzna, że mogło dojść do naruszenia przepisów, jest obowiązany niezwłocznie wszcząć postępowanie. Nie „może”, lecz „jest obowiązany”. Kontrola nie kończy się więc zaleceniami na przyszłość, jeśli protokół opisuje stan niezgodny z prawem. Kończy się postępowaniem, a postępowanie — decyzją.
Analiza ryzyka, która niczego nie zmieniła
Skoro urząd sam napisał, że w MyDr bada analizę ryzyka, można bezpiecznie założyć, że w przychodni zapyta o to samo. I tu zaczyna się problem, bo w polskiej ochronie zdrowia analiza ryzyka ma zwykle jedną z dwóch postaci. Pierwsza to arkusz sporządzony w 2018 roku przez firmę wdrażającą RODO, od tamtej pory nieotwierany. Druga to dokument aktualny, ale oderwany od rzeczywistości: wymienia zagrożenia z katalogu, przypisuje im prawdopodobieństwo i skutek, po czym stwierdza, że ryzyko jest akceptowalne, bo stosowane są „odpowiednie środki techniczne i organizacyjne”, których nigdzie nie nazwano.
Art. 24 i art. 32 RODO wymagają czegoś innego. Administrator ma dobrać zabezpieczenia do ryzyka o różnym prawdopodobieństwie i wadze zagrożenia dla praw i wolności osób, uwzględniając stan wiedzy technicznej, koszt wdrożenia oraz charakter, zakres, kontekst i cele przetwarzania. W przypadku danych o zdrowiu, przetwarzanych na podstawie art. 9 ust. 2 lit. h RODO, waga zagrożenia jest z definicji wysoka. Kontroler nie będzie więc pytał, czy analiza istnieje. Zapyta, jaką decyzję podjęto na jej podstawie i kto ją podjął. Jeżeli analiza wskazuje ryzyko przejęcia konta w systemie gabinetowym, a placówka nadal loguje się do niego samym hasłem, to mamy gotowy opis stanu faktycznego do protokołu.
Drugie pytanie, które padnie z niemal całkowitą pewnością: kiedy analizę ostatnio aktualizowano i co było powodem. Art. 24 ust. 1 zdanie drugie RODO, nakazujący w razie potrzeby przeglądać i uaktualniać środki, oraz art. 32 ust. 1 lit. d sprawiają, że analiza ryzyka jest procesem, a nie jednorazowym dokumentem — i tak konsekwentnie czyta ją UODO w swoich decyzjach. Wyciek z MyDr był dla każdej placówki korzystającej z tego systemu zdarzeniem, które powinno uruchomić ponowną ocenę — nie tylko zgłoszenie naruszenia. Kontroler, który zobaczy datę ostatniej aktualizacji sprzed sierpnia 2026 roku u klienta MyDr, nie będzie potrzebował długich wyjaśnień.
Trzecia kwestia to test skuteczności. Art. 32 ust. 1 lit. d RODO mówi o regularnym testowaniu, mierzeniu i ocenianiu skuteczności środków. W placówce medycznej najprostszym dowodem jest udokumentowane odtworzenie danych z kopii zapasowej: kto, kiedy, jaki system, ile to trwało, czy się udało. Marcowe ataki na szpitale w Szczecinie i w Warszawie przypomniały, że o tym, czy placówka wróci do pracy w ciągu doby, czy tygodnia, decyduje kopia sprawdzona wcześniej, a nie kopia, która po prostu istnieje. Kopia, której nikt nigdy nie odtworzył, jest tylko obietnicą.
Dostawca oprogramowania jako pierwszy świadek
Placówka medyczna rzadko jest właścicielem systemu, w którym przetwarza dokumentację. Korzysta z oprogramowania dostawcy, często w modelu chmurowym, na podstawie licencji i umowy powierzenia. Po MyDr ten układ znajdzie się w centrum każdej kontroli, bo to właśnie on okazał się najsłabszym ogniwem. Art. 28 ust. 1 RODO pozwala korzystać wyłącznie z usług podmiotów przetwarzających, które zapewniają wystarczające gwarancje wdrożenia odpowiednich środków technicznych i organizacyjnych. Słowo „zapewniają” oznacza, że administrator musi te gwarancje sprawdzić, zanim podpisze umowę, i sprawdzać później.
Kontroler zapyta zatem nie tylko o treść umowy powierzenia, ale o to, jak placówka zweryfikowała dostawcę. Czy przed wyborem systemu poprosiła o opis zabezpieczeń, wynik testów penetracyjnych albo certyfikat ISO/IEC 27001? Czy korzystała z prawa do audytu z art. 28 ust. 3 lit. h? Czy wie, u kogo fizycznie leżą dane, kto jest dalszym podmiotem przetwarzającym i jak szybko dostawca ma obowiązek zawiadomić o naruszeniu? W sprawie MyDr między incydentem a komunikatem do klientów minęło kilka dni. Umowa, która nie określa tego terminu w godzinach, z perspektywy art. 33 RODO jest umową, która oddaje kontrolę nad zegarem komuś innemu.
Nie chodzi o to, by mała przychodnia przeprowadzała audyt dużej spółki technologicznej na miejscu. Chodzi o ślad decyzji: kwestionariusz bezpieczeństwa wysłany dostawcy, odpowiedź, notatka z oceny, data przeglądu. Taki ślad jest wart więcej niż najlepiej napisana umowa, bo pokazuje, że administrator traktował powierzenie jako relację wymagającą nadzoru, a nie jako zakup licencji. Warto też sprawdzić, czy umowa obejmuje wszystkie usługi, które faktycznie świadczy dostawca: e-rejestrację, przypomnienia SMS, integrację z P1, wsparcie zdalne. Każda z nich to osobny strumień danych.
Lekarz na kontrakcie też jest świadkiem
Ochrona zdrowia ma specyficzną strukturę zatrudnienia. W wielu placówkach większość lekarzy pracuje na podstawie umów cywilnoprawnych, część personelu przychodzi przez agencję, a informatyk bywa firmą zewnętrzną obsługującą kilkanaście gabinetów w powiecie. Art. 86 ust. 2 uodo przesądza, że za pracownika kontrolowanego, którego można przesłuchać w charakterze świadka, uznaje się także osobę wykonującą pracę na podstawie umowy cywilnoprawnej. Kontroler może więc zapytać lekarza kontraktowego, jak loguje się do systemu, czy ktoś go przeszkolił i czy zdarza mu się korzystać z konta kolegi.
Te odpowiedzi są zwykle bardziej wymowne niż dokumentacja. Z naszych audytów w placówkach medycznych wynika, że najpoważniejsze problemy rzadko dotyczą wyrafinowanych luk technicznych, a znacznie częściej codziennej praktyki: wspólnych kont na stanowisku zabiegowym, haseł zapisanych na monitorze w gabinecie, upoważnień do przetwarzania danych wystawionych w 2018 roku i nigdy niezaktualizowanych, kont osób, które odeszły z placówki przed rokiem, a nadal mają aktywny dostęp. Każda z tych rzeczy narusza zasadę integralności i poufności z art. 5 ust. 1 lit. f RODO, a razem składają się na obraz organizacji, która nie wie, kto ma dostęp do danych jej pacjentów.
Osobnym obszarem jest rejestracja. To tam dane pacjenta są najbardziej wyeksponowane: rozmowy telefoniczne prowadzone przy okienku, na którym czeka kolejka, wydruki skierowań leżące na blacie, ekran widoczny dla osoby stojącej przy ladzie. Kontroler, który przeprowadza oględziny, zobaczy to w pięć minut. Warto przejść przez rejestrację z perspektywy pacjenta, zanim zrobi to ktoś z legitymacją. Tak samo z kopiami dokumentacji wydawanymi na żądanie — kto sprawdza tożsamość osoby odbierającej i jak to dokumentuje.
Protokół i siedem dni, które decydują o wszystkim
Kontrola kończy się protokołem. Art. 88 uodo precyzyjnie określa jego treść, w tym opis stanu faktycznego ustalonego w toku kontroli oraz inne informacje mające istotne znaczenie dla oceny zgodności przetwarzania z przepisami. Kontrolujący podpisuje protokół i przekazuje go kontrolowanemu. Od tej chwili placówka ma siedem dni na podpisanie protokołu albo złożenie pisemnych zastrzeżeń do jego treści (art. 88 ust. 4). Brak reakcji w tym terminie uznaje się za odmowę podpisania (art. 88 ust. 7).
Te siedem dni to najważniejszy moment całej procedury, choć w praktyce najczęściej marnowany. Protokół jest podstawą, na której Prezes UODO oceni, czy „mogło dojść do naruszenia” w rozumieniu art. 90. Jeżeli opisuje stan faktyczny nieprecyzyjnie, na przykład stwierdza, że w placówce „brak jest procedury nadawania uprawnień”, podczas gdy procedura istnieje, tylko nie została okazana, to właśnie teraz jest czas, by to skorygować. Zastrzeżenia powinny być konkretne, poparte dokumentami i odnosić się do stanu z dnia kontroli, a nie do tego, co placówka zamierza zrobić.
Równie ważne jest to, czego w zastrzeżeniach nie robić. Nie należy polemizować z oceną prawną, bo protokół jej nie zawiera — opisuje fakty. Nie należy też dopisywać deklaracji naprawczych jako argumentu, że problemu nie ma. Działania naprawcze mają ogromne znaczenie, ale na późniejszym etapie: w postępowaniu, przy ocenie przesłanek z art. 83 ust. 2 RODO, wśród których są działania podjęte w celu zminimalizowania szkody i stopień współpracy z organem. Placówka, która między kontrolą a decyzją usunęła nieaktywne konta, wdrożyła drugi składnik uwierzytelniania i zaktualizowała analizę ryzyka, ma realnie mocniejszą pozycję. Pod warunkiem, że ma na to dowody z datami.
SPZOZ, spółka i gabinet: różne progi, ten sam obowiązek
Sektor ochrony zdrowia jest zróżnicowany prawnie, a to ma znaczenie dla skutków kontroli. Samodzielny publiczny zakład opieki zdrowotnej jest jednostką sektora finansów publicznych i na podstawie art. 102 ust. 1 pkt 1 uodo administracyjna kara pieniężna wobec niego nie może przekroczyć 100 tysięcy złotych. Szpital powiatowy przekształcony w spółkę z ograniczoną odpowiedzialnością takiego limitu już nie ma: wobec niego zastosowanie mają ogólne progi z art. 83 RODO, dla naruszeń art. 32 sięgające 10 milionów euro albo 2 procent rocznego światowego obrotu. Prywatna przychodnia, niepubliczny zakład czy indywidualna praktyka lekarska są w tej samej sytuacji co spółka.
Nie należy jednak z limitu dla SPZOZ wyciągać wniosku, że kontrola jest mniej groźna. Decyzja Prezesa UODO niesie za sobą nakazy dostosowania przetwarzania do przepisów, których niewykonanie jest odrębnym naruszeniem. Jest publikowana, a w sektorze, w którym zaufanie pacjenta stanowi podstawowy kapitał, publiczna informacja o niezabezpieczonej dokumentacji medycznej kosztuje więcej niż kara. Do tego dochodzi odpowiedzialność cywilna z art. 82 RODO: każdy pacjent, którego dane wyciekły, może dochodzić odszkodowania za szkodę majątkową lub niemajątkową, a ustalenia z protokołu kontroli bywają w takim procesie bardzo użytecznym materiałem dowodowym.
Mały gabinet nie powinien też zakładać, że jest poza zasięgiem. Kontrole sektorowe z definicji obejmują próbkę, a dobór próbki nie musi odzwierciedlać wielkości podmiotu. Jednoosobowa praktyka odpowiada na gruncie RODO dokładnie tak samo jak wielospecjalistyczny szpital, różni się tylko skalą. Proporcjonalność, o której mówi art. 24 RODO, pozwala dobrać środki do wielkości organizacji. Nie pozwala z nich zrezygnować.
Równolegle biegnie drugi zegar: 3 października
Kontrola UODO nie jest jedynym terminem, który w tej jesieni dotyczy podmiotów leczniczych. Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS-2, obowiązuje w zasadniczej części od 3 kwietnia 2026 roku. Ochrona zdrowia należy do sektorów objętych ustawą, a podmioty spełniające kryteria podmiotu kluczowego lub ważnego mają obowiązek złożyć wniosek o wpis do wykazu prowadzonego przez ministra właściwego do spraw informatyzacji. Termin upływa 3 października 2026 roku, czyli za jedenaście dni.
Oba reżimy się przenikają. Analiza ryzyka, której zażąda kontroler UODO, i szacowanie ryzyka wymagane przez przepisy o krajowym systemie cyberbezpieczeństwa to w praktyce ten sam proces, prowadzony z dwóch perspektyw: ochrony praw pacjentów i ciągłości świadczenia usługi. Procedura obsługi incydentu musi uwzględniać zarówno zgłoszenie naruszenia do Prezesa UODO w 72 godziny z art. 33 RODO, jak i wczesne ostrzeżenie do właściwego zespołu CSIRT w 24 godziny. Umowa z dostawcą oprogramowania musi odpowiadać wymaganiom art. 28 RODO i jednocześnie wpisywać się w zarządzanie ryzykiem łańcucha dostaw.
Placówka, która teraz porządkuje dokumentację pod kątem kontroli UODO, powinna robić to raz, a dobrze, z myślą o obu nadzorach. Budowanie dwóch równoległych analiz ryzyka i dwóch procedur incydentowych to przepis na sytuację, w której w dniu ataku nikt nie wie, którą z nich stosować. Dobrze zaprojektowany system zarządzania bezpieczeństwem informacji, oparty na ISO/IEC 27001, obsługuje oba reżimy jednym zestawem artefaktów.
Dlaczego z Fib.Code
Fib.Code łączy kompetencje, które w ochronie zdrowia zwykle są rozproszone między trzy różne firmy: pełnienie funkcji inspektora ochrony danych, wdrażanie systemów zarządzania bezpieczeństwem informacji zgodnych z ISO/IEC 27001 oraz dostosowanie do wymagań ustawy o krajowym systemie cyberbezpieczeństwa. Znamy specyfikę podmiotów leczniczych: model kontraktowego zatrudnienia, zależność od dostawców systemów gabinetowych, integracje z P1 i realia pracy rejestracji w poniedziałek o ósmej rano.
Pracujemy według trzech zasad. Po pierwsze, zaczynamy od tego, co kontroler zobaczy na miejscu, a nie od tego, co jest w segregatorze — oględziny stanowisk, przegląd kont i uprawnień, test odtworzenia kopii. Po drugie, każdy dokument, który przygotowujemy, musi odpowiadać na pytanie „jaką decyzję na jego podstawie podjęto”. Po trzecie, łączymy wymagania RODO i przepisów o krajowym systemie cyberbezpieczeństwa w jeden spójny system, zamiast mnożyć równoległe procedury.
Produktem końcowym jest placówka gotowa na kontrolę: zaktualizowana analiza ryzyka z planem postępowania zaakceptowanym przez kierownika, zweryfikowana dokumentacja powierzenia z oceną dostawców, uporządkowany rejestr upoważnień i kont, procedura obsługi incydentu uwzględniająca terminy z RODO i KSC oraz osoba przeszkolona do reprezentowania placówki w trakcie czynności kontrolnych. Jeżeli kontrola już trwa, pomagamy w przygotowaniu wyjaśnień i zastrzeżeń do protokołu w siedmiodniowym terminie.
Co zrobić w tym tygodniu
Jedno spotkanie, sześćdziesiąt minut, cztery osoby: kierownik placówki lub członek zarządu, inspektor ochrony danych, osoba odpowiedzialna za IT (także jeśli to firma zewnętrzna) i kierownik rejestracji. Na stole trzy dokumenty: aktualna analiza ryzyka z datą ostatniej zmiany, umowa powierzenia z dostawcą systemu dokumentacji medycznej i lista kont użytkowników wygenerowana z tego systemu tego samego dnia.
Pięć pytań do zamknięcia w tej godzinie. Pierwsze — kto imiennie reprezentuje placówkę, jeśli jutro rano przyjdzie kontroler UODO, i kto go zastępuje. Drugie — kiedy ostatnio zaktualizowaliśmy analizę ryzyka i jaką konkretną decyzję o zabezpieczeniach na jej podstawie podjęliśmy. Trzecie — jak sprawdziliśmy dostawcę oprogramowania i w ilu godzinach ma obowiązek zawiadomić nas o naruszeniu. Czwarte — ile kont na liście należy do osób, które już u nas nie pracują, i ile z aktywnych kont jest współdzielonych. Piąte — czy złożyliśmy wniosek o wpis do wykazu podmiotów kluczowych i ważnych albo czy mamy udokumentowaną ocenę, że nie podlegamy.
Termin realizacji: przed 3 października. Jeżeli przy trzech z pięciu pytań zapadnie cisza, placówka nie jest wyjątkiem — jest typowym przedstawicielem sektora, który UODO właśnie postanowił dokładniej obejrzeć. Różnica między wynikiem kontroli a wszczęciem postępowania leży dziś w tym, czy te trzy odpowiedzi pojawią się przed wizytą kontrolera, czy dopiero w zastrzeżeniach do protokołu.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: UODO kontroluje MyDr. Pacjentów zawiadamia 12 tysięcy przychodni, Monitoring wizyjny w podmiotach leczniczych pod kontrolą UODO, Umowa powierzenia i podwykonawcy — lekcja z kary dla DPD, Wykaz KSC — 80 tysięcy podmiotów i termin 3 października — cztery teksty o tym samym przesunięciu: organ nadzorczy przestaje pytać, czy dokumenty istnieją, i zaczyna sprawdzać, czy zabezpieczenia działają.