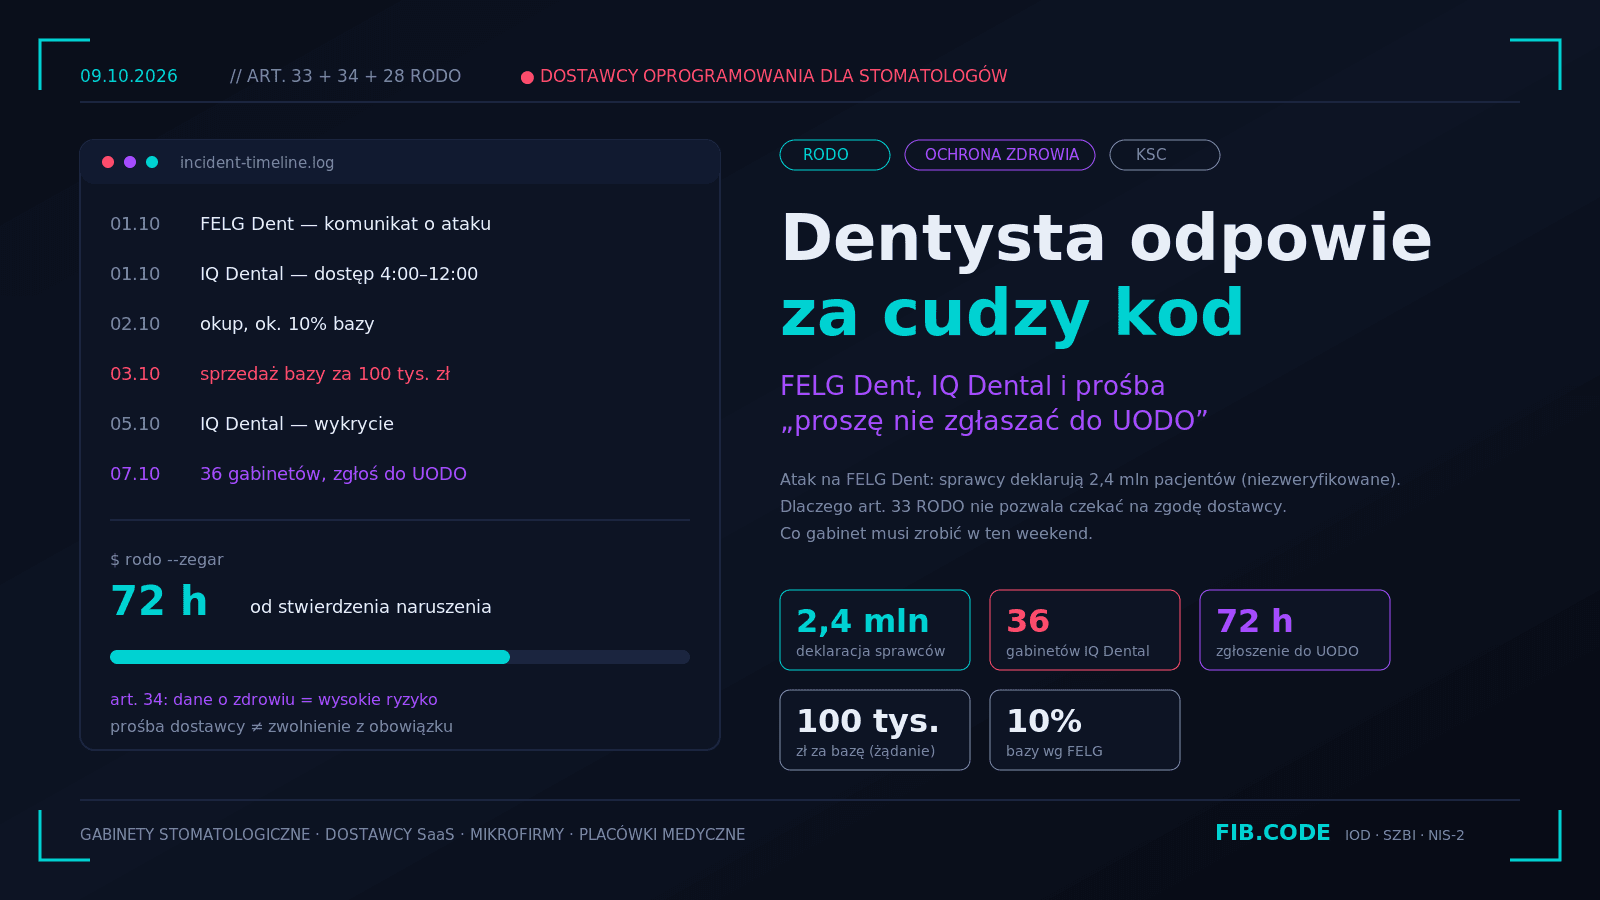
W czwartek 1 października 2026 roku, krótko po godzinie dwudziestej pierwszej, na portalach technologicznych pojawił się komunikat, którego żaden właściciel gabinetu stomatologicznego nie chce czytać przy kolacji. FELG Software, producent aplikacji FELG Dent, przyznał, że padł ofiarą cyberataku. Prezes spółki Grzegorz Stawarz poinformował, że osoba podająca się za sprawcę twierdzi, iż dotarła do około 10 proc. bazy, i żąda okupu. Spółka powiadomiła prokuraturę oraz Urząd Ochrony Danych Osobowych. Do swoich klientów, czyli do gabinetów, skierowała natomiast prośbę, która zasługuje na osobną analizę: aby do czasu formalnego potwierdzenia, że incydent dotyczy danego gabinetu, nie podejmowały żadnych kroków związanych ze zgłaszaniem naruszenia do Prezesa UODO.
Cztery dni później, w poniedziałek 5 października około południa, inny dostawca oprogramowania dla stomatologów, chmurowy system IQ Dental, zauważył ślad nieautoryzowanego dostępu. Ktoś w czwartek 1 października, w godzinach od około 4:00 do 12:00, wszedł na konto administracyjne i utworzył klucz API pozwalający pobierać dane wybranych gabinetów. Dotknęło to 36 placówek. Spółka zaleciła klientom zgłoszenie naruszenia do UODO. Dwa komunikaty, dwa dostawcy, dwie przeciwstawne rady, a po drugiej stronie ten sam adresat: dentysta, który nie napisał ani linijki kodu, a w świetle RODO jest administratorem danych swoich pacjentów.
Ten tekst nie jest kolejną relacją z ataku. Interesuje nas pytanie, które zadaje sobie teraz kilka tysięcy gabinetów: co mam zrobić, skoro to nie mój serwer, nie moja aplikacja i nie moja luka, a odpowiedzialność wedle ustawy i tak spadnie na mnie.
Co wiadomo, a co jest tylko deklaracją sprawców
Zacznijmy od oddzielenia faktów od domysłów, bo w tej sprawie granica jest cienka. Potwierdzone jest to, że FELG Software doświadczył ataku, że sprawca żąda okupu i że spółka zawiadomiła organy. Potwierdzone jest także, że według prezesa spółki chodzi o około 10 proc. zasobów bazy oraz że wstępnie szacuje się liczbę rekordów na około 2 mln, przy czym prezes zastrzegł, iż jedna osoba odwiedzająca gabinet wielokrotnie może występować w danych wielokrotnie.
Wszystko, co dotyczy skali i zawartości, pochodzi z kolei w dużej mierze od samych sprawców i nie zostało niezależnie zweryfikowane. Grupa przedstawiająca się jako Horus mówi o 2,4 mln pacjentów, 1,2 mln recept i dokumentacji medycznej, a jako zawartość wymienia numery PESEL, imiona i nazwiska, adresy, numery telefonów, dane gabinetów, a także informacje o e-receptach, e-zwolnieniach i weryfikacji uprawnień w eWUŚ. Po odmowie zapłaty sprawcy mieli zapowiedzieć sprzedaż bazy za 100 tys. zł. Zdaniem portalu Zaufana Trzecia Strona człowiek, który wcześniej podpisywał się nazwą „Fingerprint”, użył jej, by zrobić na ofierze większe wrażenie, a sama grupa Fingerprint zaprzecza udziałowi i ostrzega przed podszywaniem się. Ofiara wskazała więc w swoim komunikacie sprawcę, który nim nie jest.
IQ Dental przedstawia sytuację skromniej i, co ważne, precyzyjniej. Dostęp trwał osiem godzin, zakres obejmuje imiona i nazwiska, PESEL, adresy oraz zapisy wizyt, a w polach tekstowych mogły znaleźć się informacje o leczeniu. Analiza nie wykazała dostępu do recept i leków. Nie potwierdzono, że dane faktycznie pobrano, nie podano liczby pacjentów i nie stwierdzono związku z żadną grupą. Okupu nie żądano. Różnica w tonie obu komunikatów jest sama w sobie lekcją: jeden dostawca opisuje, czego nie wie, drugi tłumaczy, co robić.
Dlaczego stomatologia, i dlaczego teraz
Dla osoby spoza branży wybór celu może wyglądać na przypadkowy. Z perspektywy sprawcy jest bardzo logiczny. Gabinety stomatologiczne to w Polsce dziesiątki tysięcy małych podmiotów, najczęściej jednoosobowych działalności lub spółek partnerskich, które nie mają działu IT ani inspektora ochrony danych. Pracują na jednym, wspólnym systemie dostawcy, więc przełamanie jednego dostawcy otwiera dostęp do danych setek lub tysięcy placówek jednocześnie. Dane w takim systemie obejmują PESEL, adres, telefon i wiedzę o zdrowiu, a przy recepcie także o stosowanych lekach. To komplet, z którego buduje się wiarygodny phishing i wymuszenie.
Do tego dochodzi kontekst, w którym ta sprawa się dzieje. 10 sierpnia 2026 roku komunikat o incydencie opublikował MyDr, 24 września Enel-Med wykrył własny atak, a 25 września Urząd ogłosił kontrolę po kolejnym wycieku danych medycznych dotyczącym milionów osób. Pisaliśmy o tym cyklu przy okazji wycieku z MyDr i zawiadamiania pacjentów. Wicepremier Krzysztof Gawkowski mówi o rosnącej liczbie ataków na sektor medyczny i zapowiada przygotowywane regulacje, w tym obowiązkową certyfikację oraz ograniczenia dla prywatnych podmiotów przetwarzających dane medyczne. To na razie zapowiedzi, nie przepisy, ale kierunek jest czytelny: organ i ustawodawca coraz uważniej patrzą na dostawców, a gabinety będą pytane, kogo i na jakiej podstawie wybrały.
Technicznie rzecz biorąc, według relacji portalu Android.com.pl atak na FELG Dent miał wykorzystać podatność klasy IDOR, czyli brak sprawdzania uprawnień przy dostępie do obiektów danych. Brzmi to niewinnie, a działa prosto: system zwraca rekord po jego numerze, nie sprawdzając, czy proszący ma do niego prawo, więc wystarczy zmieniać numer. Nie trzeba łamać haseł ani instalować złośliwego oprogramowania. Gdyby ta relacja się potwierdziła, byłby to błąd projektowy, jeden z najstarszych w katalogu OWASP, a nie wyrafinowana operacja. Zwracamy na to uwagę, bo każde pytanie o „dobór środków” z art. 32 RODO zaczyna się właśnie w tym miejscu.
Kto tu jest administratorem, a kto podmiotem przetwarzającym
Gabinet, który korzysta z cudzej aplikacji do prowadzenia dokumentacji pacjentów, jest administratorem danych w rozumieniu art. 4 pkt 7 RODO, czyli podmiotem, który decyduje o celach i sposobach przetwarzania. Dostawca oprogramowania działa jako podmiot przetwarzający (art. 4 pkt 8), o ile przetwarza dane w imieniu gabinetu na podstawie umowy powierzenia z art. 28 RODO. Ta konstrukcja nie jest formalnością. Ma bardzo konkretny skutek: odpowiedzialność za wybór dostawcy, który zapewnia „wystarczające gwarancje” wdrożenia odpowiednich środków, spoczywa na administratorze. Art. 28 ust. 1 mówi to wprost.
Wynika z tego niewygodna prawda, którą dobrze widać na tle poprzednich spraw. W przypadku wycieku z MyDr i systemu Medyc pisaliśmy o tym, że dostawca jest tylko jednym z ogniw łańcucha, a po drugiej stronie stoją tysiące administratorów, z których każdy ma własny zegar i własne obowiązki. Opisywaliśmy też rozstrzygnięcie dotyczące umowy powierzenia i podwykonawców, z którego wynika, że organ pyta nie o to, czy umowa istnieje, lecz o to, czy ktokolwiek sprawdzał, co dostawca faktycznie robi. W sprawie stomatologów ta logika wraca w wersji czystej. Dentysta nie odpowiada za błąd w kodzie, ale odpowiada za to, że przez lata przechowywał dokumentację pacjentów u kogoś, czyjego poziomu zabezpieczeń nie umiał ocenić.
Dla sprawiedliwości trzeba dodać, że ta odpowiedzialność nie jest nieograniczona. Organ nadzorczy ocenia stopień winy, a art. 83 ust. 2 RODO każe brać pod uwagę charakter naruszenia, zawinienie, współpracę z organem i podjęte działania. Gabinet, który zrobił, co mógł, i potrafi to udokumentować, jest w innym położeniu niż gabinet, który dowiedział się o wycieku z mediów i przez tydzień nic nie zrobił.
Prośba „proszę nie zgłaszać” i dlaczego nie jest poleceniem
Wróćmy do zdania, od którego zaczęliśmy. Dostawca prosi klientów, aby nie zgłaszali naruszenia do UODO, dopóki nie potwierdzi, że dotyczy ono ich gabinetu. Intencja jest zrozumiała. Spółka chce uniknąć sytuacji, w której do organu wpływa kilka tysięcy zgłoszeń od podmiotów, które w ogóle nie zostały dotknięte, i chce uporządkować komunikację. Prawnie jest to jednak prośba, a nie polecenie, i żaden dostawca nie ma kompetencji, by zwolnić administratora z jego obowiązku.
Obowiązek zgłoszenia z art. 33 ust. 1 RODO spoczywa na administratorze. Podmiot przetwarzający ma z kolei obowiązek z art. 33 ust. 2: zawiadomić administratora bez zbędnej zwłoki po stwierdzeniu naruszenia. Wytyczne Europejskiej Rady Ochrony Danych 9/2022 przyjmują, że administrator staje się „świadomy” naruszenia z chwilą, gdy poinformuje go o tym podmiot przetwarzający. Od tej chwili biegną 72 godziny. Dopuszczalny jest krótki okres badania, czy podejrzenie jest zasadne, ale nie wolno go przedłużać do czasu, aż dostawca zakończy własną analizę kryminalistyczną. Jeśli więc gabinet dostał od FELG Software wiadomość, że jego system został zaatakowany i że kopia danych mogła wyciec, a jednocześnie nie ma żadnego powodu, by sądzić, że jego pacjenci akurat zostali oszczędzeni, trudno twierdzić, że jest jeszcze nieświadomy.
Nie oznacza to, że każdy gabinet musi w piątek rano wysyłać pełny formularz. Art. 33 ust. 4 dopuszcza przekazywanie informacji etapami, jeżeli nie można ich przekazać jednocześnie, a zgłoszenie wstępne z zaznaczeniem, że zakres jest w trakcie ustalania, jest rozwiązaniem uznanym i bezpiecznym. Zasada praktyczna brzmi: kto nie ma pewności, że jego dane są poza zasięgiem sprawców, powinien działać tak, jakby były w zasięgu, a decyzję o zgłoszeniu lub jego braku zapisać w rejestrze naruszeń wraz z uzasadnieniem. Zgłoszenie złożone na wyrost kosztuje kilkadziesiąt minut. Zgłoszenie spóźnione może kosztować znacznie więcej.
Dlatego rada IQ Dental, aby zgłosić naruszenie do UODO, jest bliższa literze RODO niż rada przeciwna. Nie dlatego, że FELG Software jest nieuczciwy, tylko dlatego, że przepis chroni pacjenta, a nie wygodę dostawcy. To dostawca ma obowiązek zebrać dla klientów wiedzę, której im brakuje, a nie obowiązek zwalniać ich z działania.
Wyobraźmy sobie dwa gabinety. Pierwszy korzysta z FELG Dent i wie od czwartku wieczorem, że jego dostawca został zaatakowany. Drugi to jeden z trzydziestu sześciu klientów IQ Dental i dowiaduje się o wszystkim w środę 7 października, kiedy dostaje od dostawcy informację o dostępie z 1 października. Zegary tych gabinetów startują w różnych punktach, choć sam incydent nastąpił w tym samym tygodniu. Pierwszy gabinet mógł być już w piątek 2 października w sytuacji, w której musi ocenić, czy ma powody podejrzewać dotknięcie. Drugi liczy od otrzymania komunikatu od podmiotu przetwarzającego, zatem jego termin mija w sobotę 10 października.
To pokazuje, dlaczego każdy gabinet powinien mieć w segregatorze, albo najlepiej w pliku w chmurze, jedną kartkę z datą i godziną każdej informacji od dostawcy. Datę i godzinę otrzymania komunikatu, nazwisko osoby, która go przeczytała, i kopię samego komunikatu. Bez tego nie sposób wykazać, od kiedy liczy się termin, a art. 5 ust. 2 RODO przerzuca ciężar dowodu na administratora. Zasada rozliczalności nie jest slogamem szkoleniowym. W postępowaniu przed Prezesem UODO bywa jedynym, co ma administrator na swoją obronę.
Warto też pamiętać, że obowiązek zgłoszenia ma próg ryzyka. Zgłasza się, chyba że jest mało prawdopodobne, by naruszenie skutkowało ryzykiem naruszenia praw lub wolności osób. Przy PESEL-u połączonym z wizytą u stomatologa, a tym bardziej z informacją o receptach, trudno ten wyjątek uzasadnić. Nasza rada jest prosta: jeśli gabinet rozważa, czy zgłaszać, powinien założyć, że tak, i wyjątek uzasadniać pisemnie, a nie odwrotnie.
Zawiadomienie pacjentów: art. 34 i problem 36 gabinetów
Drugi obowiązek jest dotkliwszy, bo wymaga rozmowy z pacjentem. Art. 34 ust. 1 RODO nakazuje zawiadomić osobę, której dane dotyczą, bez zbędnej zwłoki, jeżeli naruszenie może powodować wysokie ryzyko naruszenia jej praw lub wolności. Dane o zdrowiu są szczególną kategorią z art. 9, więc ryzyko ocenia się surowiej niż przy zwykłych danych kontaktowych. Wyciek PESEL-u, adresu i informacji, że ktoś leczył zęby u konkretnego dentysty, otwiera drogę do wyłudzeń kredytów, szantażu i wiarygodnych wiadomości phishingowych udających gabinet lub kasę chorych.
Kłopot praktyczny wygląda tak, że gabinet zwykle nie ma własnej, kompletnej listy pacjentów poza systemem, który właśnie został naruszony. Zawiadomienie wymaga adresów e-mail lub numerów telefonów, a te są w bazie dostawcy. FELG Software zapowiedział w tym zakresie bezpłatne narzędzie do informowania pacjentów, co jest rozsądnym kierunkiem, jeśli zostanie wdrożone szybko. Gabinet powinien jednak pamiętać, że treść zawiadomienia jest jego odpowiedzialnością, a nie dostawcy. Musi być napisana prostym językiem, opisywać charakter naruszenia, wskazywać osobę kontaktową, przedstawiać prawdopodobne skutki i podpowiadać konkretne działania, na przykład zastrzeżenie numeru PESEL w banku lub w aplikacji mObywatel, ostrożność wobec SMS-ów i wiadomości o rzekomych dopłatach oraz zgłoszenie próby wyłudzenia.
Wyjątki z art. 34 ust. 3 są wąskie. Szyfrowanie z niewyciekłym kluczem, następcze środki eliminujące wysokie ryzyko albo niewspółmiernie duży wysiłek, którego miejsce zajmuje publiczny komunikat. W przypadku sprawców, którzy twierdzą, że mają dane w postaci jawnej i grożą ich sprzedażą, trudno o pierwsze dwa. Pozostaje trzeci, ale przy gabinecie z kilkuset lub kilkoma tysiącami pacjentów wysiłek nie jest niewspółmierny. Gabinet, który tego nie rozumie, ma w praktyce dwa wyjścia: zawiadomić albo przygotować bardzo dobre uzasadnienie, dlaczego tego nie zrobił.
Samotny dentysta czy podmiot gospodarczy: co z jednoosobową działalnością
Spora część dotkniętych podmiotów to jednoosobowe działalności gospodarcze. Pojawia się pytanie, czy RODO i jego rygory stosują się do nich w ten sam sposób co do spółek. Odpowiedź brzmi: tak. Przepisy nie mają progów wielkości dla podstawowych obowiązków administratora, a 15 września 2026 roku Naczelny Sąd Administracyjny przyznał rację Prezesowi UODO w sprawie dotyczącej przedsiębiorców prowadzących jednoosobową działalność. Omówiliśmy to szerzej w tekście o bazach kontrahentów jednoosobowych firm. Nawet jeśli samo orzeczenie dotyczy innego stanu faktycznego, sygnał dla mikroprzedsiębiorców jest wyraźny: wielkość firmy nie jest okolicznością wyłączającą.
Równocześnie art. 83 RODO daje organowi szerokie możliwości doboru środków. Wytyczne EROD 04/2026, które analizowaliśmy w tekście o upomnieniu zamiast kary dla samorządu i MŚP, pokazują, że przy mniejszych podmiotach i przy dobrej współpracy z urzędem upomnienie bywa realną opcją. Nie wolno jednak planować własnej strategii na założeniu łagodności. Kary za naruszenie obowiązków administratora z art. 25 do 39, w tym z art. 32, 33 i 34, mogą sięgać 10 mln euro lub 2 proc. rocznego obrotu, a za naruszenie zasad z art. 5 i 9 do 20 mln euro lub 4 proc. Wysokość kary dla gabinetu będzie dużo niższa, ale granica ustawowa nie zależy od liczby foteli.
Co UODO prawdopodobnie zapyta gabinety
Z zapowiedzi kontrolnych Urzędu, które opisywaliśmy w tekście o kontrolach w ochronie zdrowia do końca 2026 roku, da się wyprowadzić całkiem konkretną listę pytań, jakie padną w rozmowie z gabinetem po takim incydencie. Pierwsze dotyczy wyboru dostawcy: na jakiej podstawie uznano, że zapewnia on wystarczające gwarancje, czy sprawdzono certyfikaty, raporty z testów, politykę bezpieczeństwa, czy po prostu wzięto system, który polecił kolega. Drugie dotyczy umowy powierzenia: czy zawiera elementy z art. 28 ust. 3, czy określa obowiązek zgłaszania naruszeń i w jakim czasie, czy przewiduje audyty, czy wskazuje listę podwykonawców, w tym dostawcę chmury.
Trzecie pytanie dotyczy minimalizacji. Czy system przechowuje dane wszystkich pacjentów od początku działalności gabinetu, czy istnieje procedura archiwizacji i usuwania, czy w polach tekstowych zapisuje się informacje, które powinny być w dokumentacji medycznej, a nie w notatkach dostępnych dla recepcji. IQ Dental sam przyznaje, że w polach opisu wizyt mogły znaleźć się dane o leczeniu, co dobrze ilustruje zjawisko: system buduje się dla wygody, a dane zdrowotne trafiają do miejsc, które nie były do tego projektowane. Czwarte dotyczy uprawnień wewnętrznych: kto w gabinecie ma konto administracyjne, czy włączono uwierzytelnianie dwuskładnikowe, czy hasła są unikalne, czy kiedykolwiek przeglądano uprawnienia byłych pracowników. Do tego ostatniego wątku wrócimy w sekcji praktycznej, bo w przypadku IQ Dental to właśnie konto administracyjne okazało się punktem wejścia.
Piąte pytanie, najczęściej pomijane, brzmi: jak gabinet dowiedział się o incydencie i co zrobił w ciągu pierwszych godzin. Organ nie ocenia wyłącznie samego zabezpieczenia, ale też reakcję. Notatka z datą, listą wykonanych kroków i decyzją o zgłoszeniu jest dokumentem, którego wartość rośnie z każdym dniem, w którym nikt jej nie napisał.
Ocena dostawcy po fakcie, czyli co zmienić w umowie
Gdy pierwszy kurz opadnie, każdy gabinet stanie przed pytaniem, czy zostać u dotychczasowego dostawcy. Odpowiedź nie powinna wynikać z emocji. Atak na dostawcę, który zachowuje się odpowiedzialnie po fakcie, nie dowodzi automatycznie, że jest on gorszy od konkurencji, która po prostu jeszcze nie została zaatakowana. Warto natomiast poprosić o konkretne rzeczy. Pisemny raport z incydentu, w tym przyczynę źródłową i zastosowane poprawki. Wyniki niezależnych testów penetracyjnych aplikacji, ze szczególnym uwzględnieniem kontroli dostępu do obiektów. Informację, czy dane są szyfrowane w spoczynku i kto ma dostęp do kluczy. Zapewnienie, że klucze API i konta administracyjne są chronione uwierzytelnianiem wieloskładnikowym i objęte monitoringiem.
W umowie powierzenia warto doprecyzować termin informowania o naruszeniu, który powinien być liczbą godzin, a nie sformułowaniem „bez zbędnej zwłoki”, na przykład 24 godziny od stwierdzenia. Trzeba także zapisać obowiązek dostarczenia informacji potrzebnych do zgłoszenia z art. 33 ust. 3, czyli kategorii i liczby osób, prawdopodobnych skutków i zastosowanych środków. Dobrze też uregulować, kto i na czyj koszt przygotowuje zawiadomienia dla pacjentów. W sprawie FELG Dent widać, że tę lukę dostawca próbuje dopiero łatać, obiecując bezpłatne narzędzie, a gabinety czekają. Zapis w umowie byłby tańszy i szybszy.
Podobne wnioski wyciągaliśmy przy okazji wycieku z Fakturowni, gdzie dostawca przez kilka dni informował klientów jedynie o unieważnieniu kluczy API „ze względów bezpieczeństwa”, bez słowa o naruszeniu. Wzorzec jest powtarzalny: ofiara kontaktuje się z klientami w sposób, który ma zminimalizować niepokój, a nie przekazać informację potrzebną do spełnienia obowiązków prawnych. Klient powinien umieć rozpoznać taki komunikat i zareagować, zamiast czekać na wyjaśnienie.
Gdzie kończy się odpowiedzialność gabinetu, a zaczyna dostawcy
Ostatni wątek prawny dotyczy odpowiedzialności cywilnej. Art. 82 RODO daje osobie, której dane wyciekły, prawo do odszkodowania za szkodę majątkową lub niemajątkową, a art. 82 ust. 4 przewiduje solidarną odpowiedzialność administratora i podmiotu przetwarzającego zaangażowanych w to samo przetwarzanie. Pacjent nie musi więc ustalać, kto zawinił. Może pozwać gabinet, a ten ma roszczenie regresowe wobec dostawcy. W praktyce rozmowa o regresie zależy od tego, co napisano w umowie o limitach odpowiedzialności, a w standardowych umowach SaaS limit sięga często wysokości kilku miesięcznych opłat abonamentowych.
Dla mikroprzedsiębiorcy to ważna informacja ostrzegawcza. Ubezpieczenie od ryzyk cybernetycznych, które wiele gabinetów uważa za zbędne, może okazać się tańsze niż jedna sprawa sądowa. Nie rekomendujemy tu konkretnego produktu, bo każdy wymaga czytania wyłączeń, ale przy rozmowie o ryzyku z właścicielem placówki warto zadać to pytanie wprost, zanim zrobi to pierwszy pacjent.
Jeżeli chodzi o ustawę o krajowym systemie cyberbezpieczeństwa, odpowiedź zależy od wielkości podmiotu i jego roli. Małe gabinety zasadniczo nie wchodzą do kategorii podmiotów kluczowych i ważnych, ale sektor ochrony zdrowia jest w dyrektywie NIS2 wymieniony wśród sektorów o wysokiej krytyczności, a status dostawcy oprogramowania wymaga osobnej analizy. Dla gabinetu praktyczny wniosek jest taki, że nawet jeśli ustawa go nie obejmuje, standardy, których będzie wymagać od dostawców, prędzej czy później zejdą do poziomu umów.
Dlaczego z Fib.Code
Od lat prowadzimy zespoły ochrony danych w podmiotach, które nie mają działów IT: w placówkach leczniczych, urzędach, spółkach komunalnych i firmach usługowych. Znamy z praktyki oba końce tej sprawy. Wiemy, jak wygląda umowa powierzenia, którą ktoś podpisał kilka lat temu, bo tak podsunął dostawca, i wiemy, jak wygląda rozmowa z Urzędem, w której trzeba pokazać nie tylko politykę, ale i ślad, że ktoś ją stosował. Łączymy kompetencje inspektora ochrony danych, audytora bezpieczeństwa informacji i praktyka, który widział, co dzieje się z gabinetem w dniu, gdy dostawca ogłasza incydent.
Pracujemy według trzech zasad. Po pierwsze, zaczynamy od pytań, na które można odpowiedzieć dokumentem: kto jest administratorem, kto procesorem, jakie dane i gdzie. Po drugie, nie sprzedajemy zabezpieczeń, których klient nie umie obsłużyć. Gabinet z trzema fotelami potrzebuje trzech dobrze skonfigurowanych kont i procedury, a nie platformy klasy korporacyjnej. Po trzecie, każdy nasz dokument jest napisany tak, by przeczytał go pracownik recepcji, a nie wyłącznie prawnik.
Efektem naszej pracy jest komplet materiałów, który gabinet może pokazać w kontroli bez poczucia, że pokazuje coś przygotowanego tydzień wcześniej: rejestr czynności przetwarzania, rejestr naruszeń, zweryfikowane umowy powierzenia, procedura zgłoszeniowa z gotowymi wzorami zgłoszenia do UODO i zawiadomienia pacjentów, a także ocena dostawcy systemu, którą da się powtórzyć za rok.
Co zrobić w ten weekend
Sobota i niedziela to dobry czas na to, czego w tygodniu nie ma kiedy zrobić. Proponujemy jedno spotkanie trwające półtorej godziny, na które właściciel gabinetu zaprasza osobę prowadzącą recepcję i, jeśli jest, osobę odpowiedzialną za informatykę. Celem jest odpowiedź na sześć pytań. Pierwsze: jakiego systemu używamy do dokumentacji pacjentów i kto jest jego dostawcą. Drugie: czy dostaliśmy od dostawcy jakikolwiek komunikat o incydencie i kiedy dokładnie, a jeśli tak, czy jest zapisany w rejestrze naruszeń z datą i godziną. Trzecie: czy mamy aktualną umowę powierzenia i co w niej stoi o terminie zgłaszania naruszeń. Czwarte: kto w gabinecie ma konto administracyjne w systemie i czy jest ono chronione drugim składnikiem uwierzytelniania. Piąte: czy potrafimy w ciągu doby przygotować listę pacjentów z danymi kontaktowymi, gdyby trzeba było ich zawiadomić. Szóste: kto w gabinecie podejmuje decyzję o zgłoszeniu do UODO i kogo pytamy, jeśli sami nie jesteśmy pewni.
Jeżeli odpowiedzi na drugie pytanie brzmią „tak, dostaliśmy komunikat w czwartek”, a decyzji o zgłoszeniu jeszcze nie podjęto, to jest to jedyna sprawa, która nie może poczekać do poniedziałku. Wystarczy zgłoszenie wstępne złożone przez elektroniczny formularz UODO z zaznaczeniem, że zakres jest ustalany, oraz notatka w rejestrze naruszeń. Reszta, czyli przegląd umowy, rozmowa z dostawcą i przygotowanie zawiadomienia dla pacjentów, może zostać rozłożona na kolejne dni.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: Enel-Med i koniec wymówki „to wina dostawcy”, wyciek z Fakturowni i obowiązki wobec dostawcy SaaS, umowa powierzenia i podwykonawcy w świetle kary UODO. Jeśli Państwa gabinet lub placówka korzysta z któregoś z dotkniętych systemów, przygotujemy zgłoszenie do UODO i zawiadomienie pacjentów w jeden dzień roboczy.