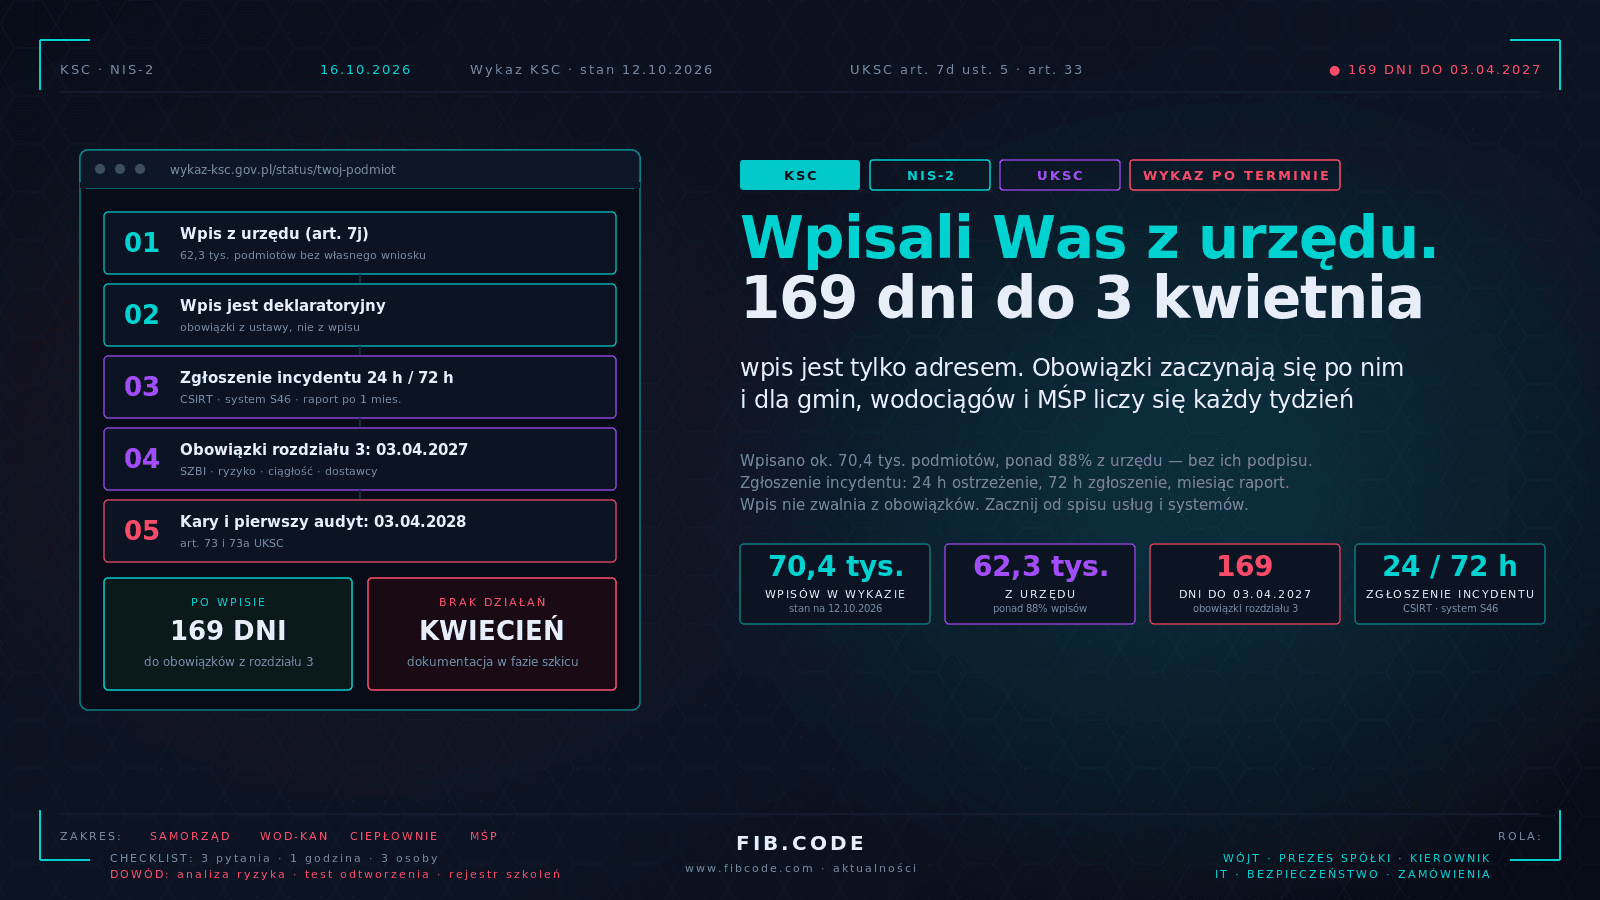
W poniedziałek 12 października 2026 roku, dziewięć dni po upływie terminu samoidentyfikacji, publiczny wykaz podmiotów kluczowych i ważnych w krajowym systemie cyberbezpieczeństwa liczył według relacji branżowych około 70,4 tys. wpisów. To liczba, która robi wrażenie, dopóki nie przeczyta się drugiej: z tych mniej więcej siedemdziesięciu tysięcy około 62,3 tys. podmiotów, czyli ponad 88 procent, trafiło do wykazu z urzędu. Nikt tam nie złożył wniosku. Nikt nie podpisał oświadczenia. Organ po prostu uznał, że dany podmiot spełnia kryteria, i wpisał go sam.
Znamy ten moment z praktyki. Sekretarz gminy albo prezes spółki wodociągowej dostaje od kogoś z branży wiadomość: „Sprawdziłem, jesteście w wykazie”. Reakcja bywa dwojaka. Jedni odczuwają ulgę, bo termin, który spędzał sen z powiek, jakby przestał ich dotyczyć. Drudzy pytają, co to właściwie znaczy, skoro niczego nie składali. Ta druga grupa ma rację, a pierwsza popełnia błąd, który w kwietniu przyszłego roku będzie kosztował czas, pieniądze i nerwy. Ten tekst jest o tym, co zaczyna się po wpisie.
Liczba z poniedziałku i liczba z września
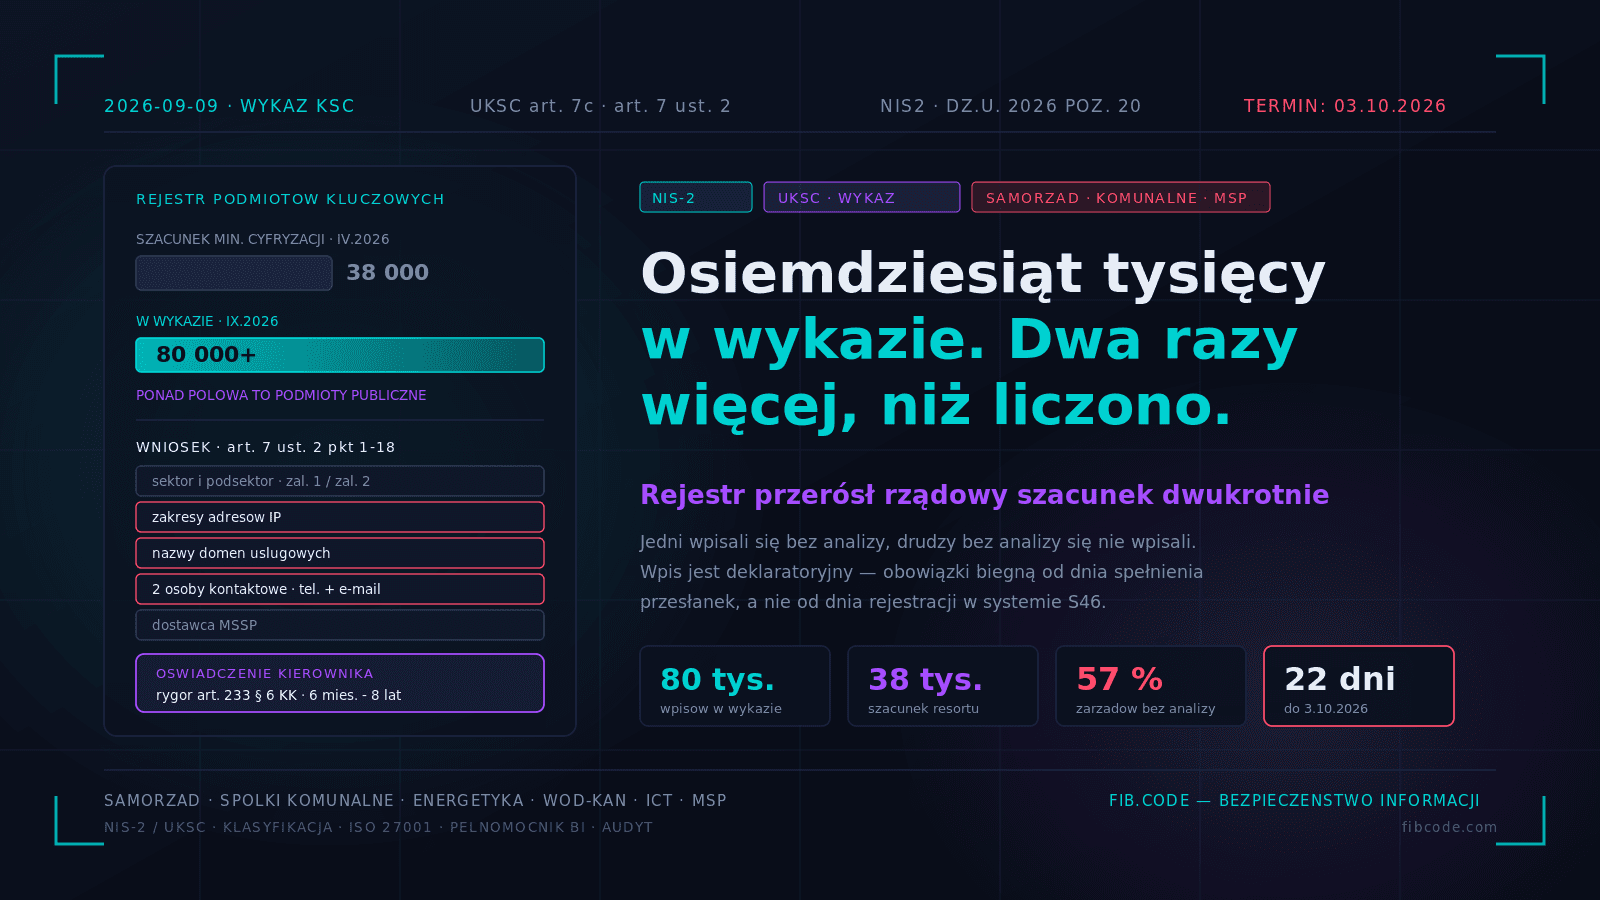
Zacznijmy od uczciwego zastrzeżenia, bo dotyczy także nas. We wrześniowym artykule o wykazie pisaliśmy, za CRN z 9 września, o ponad osiemdziesięciu tysiącach podmiotów. W połowie października źródła podają już 70,4 tys. (relacja z 12 października) i prawie 70,5 tys. (CEO Magazyn Polska z 13 października). Dwie liczby różnią się o dziesięć tysięcy, a wykaz rośnie, nie maleje. Nie znamy wyjaśnienia: może chodzić o odmienną metodę liczenia, o wpisy zdublowane albo o porządkowanie rejestru. Nie będziemy zgadywać. Jeżeli ktoś w tej sprawie wypowiada się z pewnością, której nie mają nawet autorzy zestawień, to jest to powód do ostrożności.
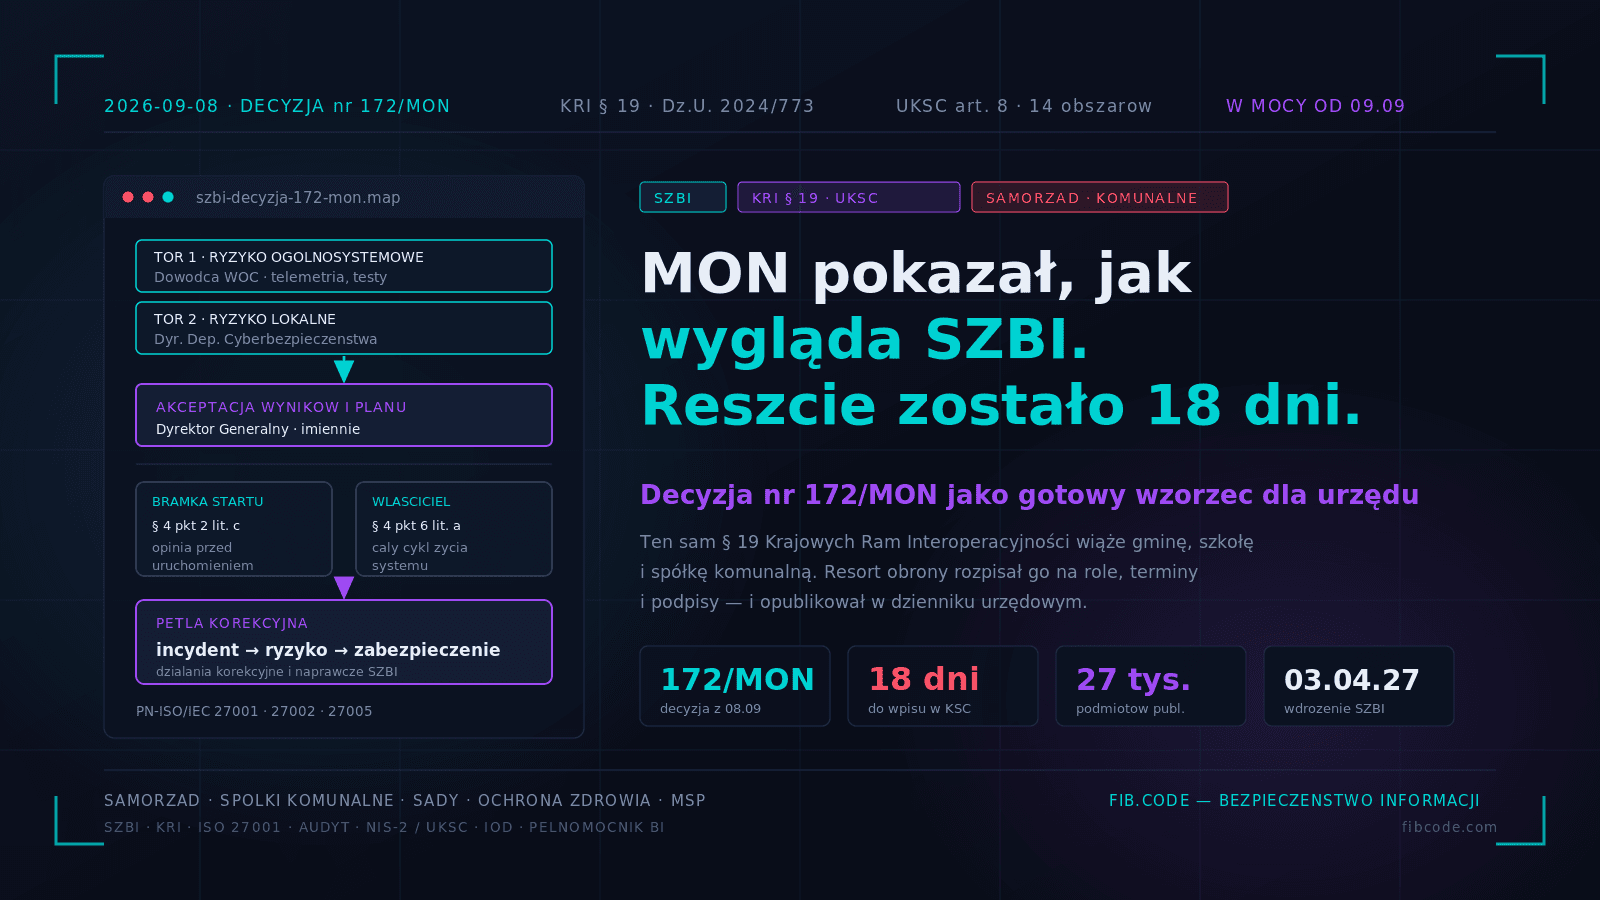
Jedno jest jednak niezmienne, niezależnie od tego, której liczbie wierzyć. Rządowe oszacowanie z oceny skutków regulacji mówiło o grupie 35–38 tys. podmiotów. Wykaz po terminie jest od niej większy mniej więcej dwukrotnie. Ministerstwo Cyfryzacji szacowało po wejściu w życie nowelizacji z 3 kwietnia 2026 roku (Dz.U. 2026 poz. 252), że ustawa dotknie około trzydziestu ośmiu tysięcy podmiotów, w tym około dwudziestu siedmiu tysięcy publicznych. Rzeczywistość okazała się większa, a to oznacza, że wiele organizacji, które uznawały się za „za małe” albo „nie z tej branży”, znalazło się w systemie. Z urzędu albo z własnego wyboru.
Struktura wykazu też jest pouczająca. Według wyliczeń z przywołanej relacji około 13 procent wpisów to podmioty kluczowe, a około 87 procent to podmioty ważne. Samorejestracji dokonało około 8,1 tys. podmiotów. Przez ostatnie dni terminu przybyło około 2,7 tys. wniosków, co potwierdza, że typowy polski zarząd działa według zasady „na ostatnią chwilę”. Badanie Blackpartners z sierpnia 2026 roku, w którym uczestniczyło 1356 członków zarządów, wykazało zresztą, że 57 procent nie potwierdziło analizą prawną, czy ich firma w ogóle podlega przepisom, a tylko 38 procent znało termin.
Sześćdziesiąt dwa tysiące podmiotów, które niczego nie podpisały
Wpis z urzędu przewiduje art. 7j ustawy o krajowym systemie cyberbezpieczeństwa (UKSC). Organ może wpisać podmiot sam, a następnie wezwać go do uzupełnienia danych pod rygorem kary. Na sam wpis przysługuje skarga. W praktyce oznacza to, że ponad sześćdziesiąt tysięcy podmiotów jest dziś w rejestrze z danymi, które wzięto skądinąd, najpewniej z innych rejestrów publicznych, i z kategorią, którą przypisał im urzędnik, a nie ich zarząd. Nikt nie sprawdził, czy adresy IP są aktualne, czy domeny są kompletne, czy dane kontaktowe prowadzą do osoby, która jeszcze pracuje w organizacji.
To nie jest drobiazg formalny. Wniosek o wpis zawiera, zgodnie z art. 7 ust. 2 pkt 1–18, szereg danych operacyjnych: zakresy adresów IP, domeny, dane kontaktowe, państwa Unii, w których świadczy się usługi. Kierownik podmiotu składający wniosek składa na nim oświadczenie pod rygorem odpowiedzialności karnej (art. 7c ust. 5, według komentarzy). Podmiot wpisany z urzędu tego ćwiczenia nie przeszedł, a więc nie dowiedział się, że musi sprawdzić, czego właściwie nie wie o własnej infrastrukturze. Wykaz zawiera zatem miejsca, w których wiedza o organizacji istnieje tylko po stronie urzędu.
Jest też konsekwencja zmiany roli. Wpis z urzędu bywa odbierany jako „załatwione”. Tymczasem to dopiero adres, pod który CSIRT i organ właściwy będą kierować korespondencję, alerty i wezwania. Zmiany danych podmiot ma zgłaszać w ciągu czternastu dni (art. 7c ust. 3). Wpisany z urzędu, który nie zalogował się do systemu, nie wie nawet, że ten czternastodniowy zegar dla niego tyka. Pierwszy konkret na poniedziałek: ktoś w organizacji powinien zalogować się do wykazu przez Węzeł Krajowy i przeczytać, co o nas zapisano.
Wpis jest deklaratoryjny, a obowiązki nie
Najważniejsze zdanie tego tekstu brzmi: wpis do wykazu ma charakter deklaratoryjny (art. 7d ust. 5 UKSC), a obowiązki wynikają z ustawy, nie z wpisu. Jeżeli spełniasz kryteria, jesteś podmiotem kluczowym albo ważnym od 3 kwietnia 2026 roku, bez względu na to, czy ktoś Cię wpisał, czy nie. Jeżeli wpisano Cię mimo że kryteriów nie spełniasz, możesz złożyć skargę, ale musisz najpierw rzetelnie ustalić, czy faktycznie nie podlegasz przepisom. Przypomina o tym komentarz cytowany przez CRN: przy samoidentyfikacji nie wystarczy sprawdzić głównego kodu PKD. Trzeba przejrzeć całość działalności, także usługi pomocnicze i wewnątrzgrupowe.
W drugą stronę działa ta sama zasada. Brak wpisu nie zwalnia z obowiązków, a ich spełnianie nie wymaga wpisu. Dopiero zestawienie dat pokazuje skalę: termin na wniosek o wpis dla podmiotów spełniających kryteria w dniu wejścia ustawy upłynął 3 października 2026 roku, ale wniosek można nadal złożyć, tyle że spóźniony wniosek jest naruszeniem. Dla podmiotów, które kryteria spełnią później, termin wynosi sześć miesięcy od dnia ich spełnienia. Ministerstwo, według stanu na 9 października, nie ogłosiło żadnego przedłużenia, a ostateczna data obowiązków merytorycznych dla zdecydowanej większości wpisanych pozostaje niezmienna.
Ta niezmienność jest ważniejsza niż sama liczba wpisów. Zarządy, które odetchnęły po 3 października, patrzą na niewłaściwą datę. Ta październikowa dotyczyła formularza. Prawdziwy test zaczyna się wiosną.
Sto sześćdziesiąt dziewięć dni
Do 3 kwietnia 2027 roku, według art. 33 ust. 1 ustawy nowelizującej, podmioty, które spełniały kryteria w dniu wejścia przepisów w życie, mają wdrożyć obowiązki z rozdziału 3 ustawy. Obejmują one między innymi zarządzanie ryzykiem, obsługę incydentów, ciągłość działania, bezpieczeństwo łańcucha dostaw, szkolenia kierownictwa, weryfikację niekaralności personelu oraz podłączenie do systemu zgłoszeń S46. Dzisiaj, w piątek 16 października 2026 roku, do tej daty zostało dokładnie 169 dni. Sama data wypada w sobotę, więc praktyczny termin to piątek 2 kwietnia.
Sto sześćdziesiąt dziewięć dni brzmi jak dużo, ale rozłożone na realia organizacji publicznej i spółki komunalnej wygląda inaczej. Do tego okresu wlicza się cykl budżetowy, który w jednostkach samorządu zamyka się przed końcem roku, okres świąteczno-noworoczny z naturalnie rozrzedzoną obsadą, postępowania zamówieniowe, które na usługę audytową czy wdrożenie SZBI trwają tygodniami, oraz przygotowanie dokumentacji, która wymaga zatwierdzenia przez kierownika. Jeżeli do końca listopada nie zapadnie decyzja o zakresie prac i wykonawcy, kwiecień nastąpi z dokumentacją w fazie szkicu.
Dwa obowiązki z tej listy zaskakują organizacje najczęściej, bo wykraczają poza informatykę. Pierwszy to weryfikacja niekaralności personelu, która wymaga decyzji, kogo dokładnie obejmie, w jakim trybie i na jakiej podstawie, a także uzgodnienia z działem kadr i prawnikiem, bo dotyka prawa pracy i ochrony danych osobowych. Drugi to bezpieczeństwo łańcucha dostaw. Gmina, która korzysta z dziesięciu systemów dziedzinowych od dziesięciu dostawców, powinna wiedzieć, których z nich awaria lub włamanie sparaliżuje urząd, i mieć w umowach zapisy o zgłaszaniu incydentów, dostępie do logów i prawie do audytu. Przerabianie umów to praca na tygodnie, nie na dni, a dostawca ma własny kalendarz i własne priorytety.
Dopowiedzmy dla porządku, że część obowiązków ma dłuższą perspektywę. Pierwszy obowiązkowy audyt dla podmiotów kluczowych, które wcześniej nie były operatorami usług kluczowych, przypada na 3 kwietnia 2028 roku, a kolejne audyty co najmniej raz na trzy lata. Nie należy z tego wnioskować, że rok 2027 jest „na zapas”. Audyt ocenia stan faktyczny, który trzeba najpierw zbudować, a budowanie systemu bezpieczeństwa informacji, którego dowody sięgają co najmniej kilku miesięcy wstecz, trzeba zacząć wcześniej, niż się wydaje.
Dwadzieścia cztery godziny, siedemdziesiąt dwie i miesiąc
Najbardziej namacalną zmianą dla zespołu informatycznego będzie reżim zgłaszania incydentów. Model oparto na art. 23 dyrektywy NIS 2. W przypadku incydentu poważnego podmiot ma w ciągu 24 godzin przekazać wczesne ostrzeżenie, w ciągu 72 godzin zgłoszenie z wstępną oceną, a w ciągu miesiąca sprawozdanie końcowe. Zgłoszenia trafiają do właściwego CSIRT, czyli NASK, GOV, MON albo zespołu sektorowego, i to przez system S46. Według komentarzy podmioty ważne będące podmiotami publicznymi mają reżim łagodniejszy, ale zależy to od szczegółów, które trzeba sprawdzić w tekście ustawy, a nie w streszczeniu.
Tę regułę zna każdy, kto prowadził zgłoszenie naruszenia danych osobowych do Prezesa UODO w ciągu 72 godzin (art. 33 RODO). Różnica jest jednak taka, że tutaj zegar dotyczy incydentu poważnego, a nie wycieku, i że pierwsza faza trwa dobę. Dla organizacji, w której nikt nie dyżuruje po godzinie 16.00, to kwestia organizacyjna, nie techniczna. Pytanie brzmi: kto o 23.40 w sobotę zdecyduje, że to, co dzieje się w sieci, jest incydentem poważnym, kto ma uprawnienie, żeby to zgłosić, i czy ma w ogóle dostęp do systemu S46?
Warto też od razu rozstrzygnąć rzecz prozaiczną, która w kwietniu bywa źródłem paniki: kto w organizacji ma konto w systemie zgłoszeń i uprawnienia do działania w imieniu podmiotu. W jednostce publicznej, gdzie zmiana na stanowisku następuje po wyborach, urlopie albo wypowiedzeniu, taki dostęp musi być przypisany do funkcji, a nie do osoby, i potwierdzony pisemnym upoważnieniem. Procedura, która zakłada, że zgłoszenia dokona „ten pan z informatyki”, przestaje działać w dniu, w którym ten pan bierze zwolnienie. Dobra procedura wskazuje zastępstwo na każdy dzień roku, łącznie ze świętami, i ma wydrukowaną, aktualną listę telefonów.
W praktyce widzimy, że problem rzadko leży w braku narzędzi. Leży w braku kryteriów klasyfikacji i braku upoważnień. Raport CSIRT GOV za 2025 rok mówił o trzynastu poważnych incydentach w samorządzie, a CERT Polska, według przywoływanych danych, odnotował około 273 tys. incydentów w kraju w 2025 roku. Kiedy statystyka jest taka, kwestia nie brzmi „czy”, lecz „kiedy i w jakiej kolejności”. Procedura, która istnieje tylko w głowie administratora, nie przetrwa pierwszej nocy.
Kierownik, szkolenie i dwie osoby do kontaktu
Ustawa adresuje obowiązki nie tylko do działu IT, ale także do kierownika podmiotu. Według zestawień komentatorskich art. 8e UKSC przewiduje coroczne szkolenie kierownika, art. 10 wymaga analizy ryzyka i dokumentacji bezpieczeństwa, a art. 9 ust. 1 pkt 1 nakazuje wyznaczyć co najmniej dwie osoby do kontaktów z podmiotami krajowego systemu cyberbezpieczeństwa. W mikro- i małych firmach, jak twierdzą komentarze, wystarczy jedna. Przytaczamy to ostrożnie, bo numery artykułów w źródłach wtórnych bywają przestawiane, i prosimy o weryfikację w tekście jednolitym przed wpisaniem do jakiegokolwiek dokumentu.
Najciekawsza jest osobista odpowiedzialność kierownika. Art. 73a przewiduje karę dla osoby zarządzającej, między innymi za niezłożenie wniosku o wpis lub niezgłoszenie zmian w terminie. Źródła wtórne podają różne pułapy: jedne mówią o trzystu procentach miesięcznego wynagrodzenia, inny komentarz o sześciuset. Ta rozbieżność sama w sobie jest sygnałem, żeby nie opierać decyzji na streszczeniach. Niezależnie od liczby mnożnika mechanizm jest jasny: ustawa chce, żeby ktoś konkretny z imienia i nazwiska odpowiadał za wynik, a nie „instytucja”.
Dla wójta, burmistrza, prezesa spółki komunalnej czy dyrektora jednostki oznacza to jedno: bezpieczeństwo informacji przestaje być tematem delegowanym w całości do informatyka. Kierownik musi rozumieć, co podpisuje, wiedzieć, jakie ryzyka zaakceptował, i potrafić to udokumentować. Szkolenie, o którym mowa w ustawie, nie jest przeszkodą. To pierwsza pozycja w teczce dowodów, którą kontroler otworzy.
Norma ISO 27001 nie jest wymogiem, ale jest najkrótszą drogą
Krąży przekonanie, że ustawa wymaga certyfikatu ISO/IEC 27001. Nie wymaga. Art. 45 ust. 3 UKSC zawiera zestawienie norm wspierających system zarządzania bezpieczeństwem informacji, ale ma ono charakter pomocniczy i nie stanowi źródła powszechnie obowiązującego prawa. Można spełnić wymagania bez certyfikacji, a certyfikat nie zastępuje dowodu, że wymagania spełniono.
Mimo to w naszych projektach norma 27001 okazuje się najkrótszą drogą, z prostego powodu: daje gotowy szkielet. Zakres systemu, polityka, analiza ryzyka, deklaracja stosowania, plan postępowania z ryzykiem, audyty wewnętrzne i przegląd zarządzania odpowiadają niemal jeden do jednego temu, o co pyta ustawa w rozdziale 3. Kto buduje własną strukturę od zera, po trzech miesiącach odkrywa, że wynalazł normę, tylko gorzej. Kto zaczyna od normy, ma po trzech miesiącach działający system i może go bez przeróbek pokazać organowi, audytorowi albo klientowi.
Dodajmy rzecz, która łatwo ginie w dyskusji o formalnościach: ciągłość działania. Plan odtworzenia, który nie był testowany, to deklaracja, nie plan. Ustawa wymienia ciągłość działania wprost, a norma ISO 22301 pomaga ją uporządkować, bo wymusza analizę wpływu na działalność i ustalenie realnych czasów odtworzenia. W jednostce, w której system obsługi podatków albo rozliczeń za wodę nie może stać dłużej niż dobę, to jest pytanie, które zadaje się przed atakiem, a nie w jego trakcie.
Samorząd i spółki komunalne: sektor, który nie ma gdzie się schować
Ponad połowa wpisanych do wykazu to, według CRN, podmioty publiczne. To nie jest przypadek. Samorząd terytorialny, jednostki organizacyjne gmin, szpitale powiatowe, wodociągi, ciepłownie i spółki gospodarki odpadami to właśnie te organizacje, które miały nadzieję, że przepisy o cyberbezpieczeństwie dotyczą „dużych firm energetycznych”. Dotyczą także ich, a miniony sezon pokazał, dlaczego. Zarzuty dla Rosjan za ataki na polskie wodociągi, wcześniejsze incydenty w ciepłowniach i fala ransomware wiosną nie pozostawiają złudzeń co do tego, kto jest w zasięgu.
Jest tu specyfika, którą w Fib.Code widzimy codziennie. Gmina ma jedną osobę od informatyki, często na umowie z zewnętrznym wykonawcą, i kilkanaście aplikacji dziedzinowych od różnych dostawców. Spółka wodociągowa ma sieć biurową i sieć technologiczną, połączone w sposób, który pamięta dawne czasy, bo ktoś kiedyś potrzebował zdalnego podglądu pompowni. Szpital powiatowy ma sprzęt medyczny, którego nie można zaktualizować bez zgody producenta. W każdej z tych organizacji pierwszym krokiem jest nie zakup narzędzia, tylko spis: co mamy, kto za to odpowiada i co się stanie, gdy to przestanie działać.
Podmioty publiczne mają jeszcze jedną cechę: ich zdolność do szybkiego zamówienia usługi jest ograniczona prawem zamówień publicznych. To powód, żeby ustalić zakres i tryb zamówienia teraz, a nie w lutym. Dla jednostek, które planują skorzystać z preferencyjnych pożyczek na cyberbezpieczeństwo, dochodzi jeszcze harmonogram wniosków i rozliczeń. O źródłach finansowania pisaliśmy osobno, tutaj zaznaczamy tylko, że finansowanie bez gotowego zakresu prac się nie uruchomi.
Jeszcze jedna uwaga dla jednostek, które liczą na to, że zrobi się „jakoś” po sąsiedzku. Wspólna obsługa informatyczna kilku gmin albo centrum usług wspólnych nie zdejmuje obowiązków z żadnej z nich. Każdy podmiot ma własnego kierownika, własną analizę ryzyka i własne zgłoszenie incydentu, nawet jeśli serwery stoją w jednym miejscu. Umowa z dostawcą usług wspólnych powinna zatem jasno rozdzielać, kto co zgłasza, w jakim czasie i na czyim koncie, bo w nocy z soboty na niedzielę nie będzie czasu na interpretację.
Kary dopiero od 2028, ale dowód zbiera się od dziś
Według zestawień kary z art. 73 i 73a można nałożyć najwcześniej od 3 kwietnia 2028 roku (art. 35 ustawy nowelizującej). Pułap dla podmiotu kluczowego to 10 mln euro albo 2 procent rocznego obrotu, dla podmiotu ważnego 7 mln euro albo 1,4 procent, w obu przypadkach według kwoty wyższej. Dolne granice, jak podaje jedno ze źródeł, to 20 tys. zł dla podmiotu kluczowego i 15 tys. zł dla ważnego. Przepisy o karach są też objęte wnioskiem do Trybunału Konstytucyjnego w trybie kontroli następczej, ale wyroku w źródłach, które sprawdziliśmy, nie znaleźliśmy. Nie traktowalibyśmy tego jako argumentu, żeby czekać.
Powód jest prosty i nie ma nic wspólnego z lękiem przed sankcją. Kiedy kontrola się pojawi, a pojawi się, organ nie zapyta o intencje, tylko o dokumenty z datami. Analiza ryzyka z 2027 roku, zatwierdzona przez kierownika. Protokół z testu odtworzenia. Rejestr szkoleń. Lista dostawców krytycznych z umowami zawierającymi wymagania bezpieczeństwa. Procedura klasyfikacji incydentów z rozpisanymi rolami. Wszystko to ma jedną wspólną cechę: nie da się tego zrobić wstecz. Dokument, który powstał dzień przed kontrolą, widać od razu, bo nie ma za sobą historii zmian, notatek ze spotkań ani śladów prawdziwej pracy.
Sprawdziliśmy też, jak sytuację opisują komentatorzy rynkowi, i zgadzają się w jednym. Zgodność zaczyna się dopiero po wpisie, a wpis z urzędu nie zwalnia z obowiązków merytorycznych. Moment, w którym najłatwiej tę prawdę zapomnieć, to właśnie teraz: gdy wykaz wygląda jak lista wykonanych zadań, a nie lista zobowiązań.
Dlaczego z Fib.Code
Fib.Code łączy trzy kompetencje, które w projekcie zgodności z KSC rzadko występują razem: pracę jako zewnętrzny inspektor ochrony danych i pełnomocnik ds. bezpieczeństwa informacji, wdrożenia systemów zarządzania bezpieczeństwem informacji według ISO/IEC 27001 i ciągłości działania według ISO 22301 oraz doświadczenie z sektorem publicznym i komunalnym: gminami, spółkami wodociągowymi, ciepłowniczymi i jednostkami ochrony zdrowia. Nie uczymy się zatem struktury samorządu ani specyfiki sieci technologicznych na Państwa projekcie.
Pracujemy według trzech zasad. Po pierwsze, zaczynamy od faktów, a nie od szablonów: spisu usług, systemów i zależności, bo z niego wynika, co naprawdę podlega ustawie. Po drugie, każdy dokument ma właściciela i datę, bo ustawa i kontroler pytają o odpowiedzialność, nie o objętość. Po trzecie, projekt kończy się dowodem działania, a nie samą dokumentacją: przeprowadzonym ćwiczeniem zgłoszenia incydentu, testem odtworzenia, przeszkolonym kierownikiem.
Efektem współpracy jest komplet materiałów gotowych do pokazania organowi, audytorowi albo zarządowi: zatwierdzona analiza ryzyka, deklaracja stosowania, procedury zgłaszania incydentów zgodne z reżimem 24 i 72 godzin, plan ciągłości działania z wynikami testu oraz harmonogram audytów wewnętrznych. A przede wszystkim jasna odpowiedź na pytanie, które w kwietniu usłyszy każdy kierownik: co zrobiliście od października?
Co zrobić w poniedziałek
W poniedziałek 19 października 2026 roku warto zwołać jedno spotkanie, godzinne, z kierownikiem podmiotu, osobą odpowiedzialną za IT i osobą od zamówień. Trzy pytania wystarczą na start. Pierwsze: czy ktoś zalogował się do wykazu i sprawdził, co tam o nas zapisano, w tym dane kontaktowe i zakresy adresów IP. Drugie: kto jest naszym zgłaszającym incydenty, kto go zastępuje i czy ma dostęp do systemu S46. Trzecie: kiedy najpóźniej musimy rozstrzygnąć zakres prac i wykonawcę, żeby dokumentacja była zatwierdzona do końca marca.
Z tego spotkania powinny wyjść trzy ustalenia z nazwiskami i datami: kto sprawdza wykaz do piątku, kto spisuje usługi i systemy do końca października oraz kto przygotowuje zakres zamówienia do połowy listopada. Wystarczy to, żeby 169 dni zamieniło się w harmonogram, a nie w odliczanie.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: Osiemdziesiąt tysięcy w wykazie o samym terminie i jego pułapkach, Samoidentyfikacja NIS-2 i wpis do wykazu o kryteriach, oraz Wodociągi wobec NIS-2 o specyfice sektora wodno-kanalizacyjnego.