Czwartek 29 października, Stawki 2 — spotkanie, które ujawniło lukę
Do sali w siedzibie Urzędu Ochrony Danych Osobowych przy ulicy Stawki w Warszawie 29 października 2026 r. nie przyszli ani prawnicy dużych korporacji, ani eksperci od sztucznej inteligencji. Przyszli ludzie, którzy na co dzień odpowiadają za to, żeby mieszkaniec średniego miasta mógł zagłosować na remont skweru, a grupa sąsiadów mogła zgłosić radzie projekt uchwały: przedstawiciele Urzędu Marszałkowskiego Województwa Mazowieckiego, Związku Województw RP, Związku Powiatów Polskich oraz Narodowego Instytutu Samorządu Terytorialnego. Po stronie UODO rozmowę prowadziła Monika Krasińska, dyrektor Departamentu Prawa i Nowych Technologii. Komunikat o spotkaniu urząd opublikował 4 listopada 2026 r.
Lista problemów, które omawiano, brzmi jak wyciąg z codziennej korespondencji każdego biura rady: kto w ogóle jest administratorem danych w budżecie obywatelskim, jakie informacje wolno zbierać od mieszkańców, jak sprawdzić, czy ktoś jest uprawniony do głosowania albo do poparcia projektu uchwały, i jak zabezpieczyć dane, które po drodze trafiają do formularzy, platform internetowych, arkuszy kalkulacyjnych i szaf z teczkami. Żadne z tych pytań nie jest nowe. Nowe jest to, że Prezes UODO przestał na nie odpowiadać pojedynczymi pismami do pojedynczych gmin i uznał, że problem ma charakter systemowy.
Wniosek z tego spotkania jest dla samorządów niewygodny, ale uczciwy: gminy od lat przetwarzają dane setek i tysięcy mieszkańców w procedurach, które ustawa przewiduje, lecz których nie opisuje pod względem ochrony danych. Każdy urząd radzi sobie po swojemu. Jeden żąda numeru PESEL, drugi adresu e-mail i telefonu, trzeci prosi o zeskanowany dowód osobisty, czwarty wystarczy mu imię, nazwisko i ulica. Wszystkie cztery gminy powołują się na tę samą ustawę, a Prezes UODO uważa, że co najmniej część z nich robi to niezgodnie z RODO. Poniżej rozkładamy tę sprawę na części: co dokładnie napisał do ministra, co od lat mówią sądy, gdzie pękają procedury i co samorząd może zrobić bez czekania na nowelizację.
Dwa pisma do MSWiA — co dokładnie zrobił Prezes UODO
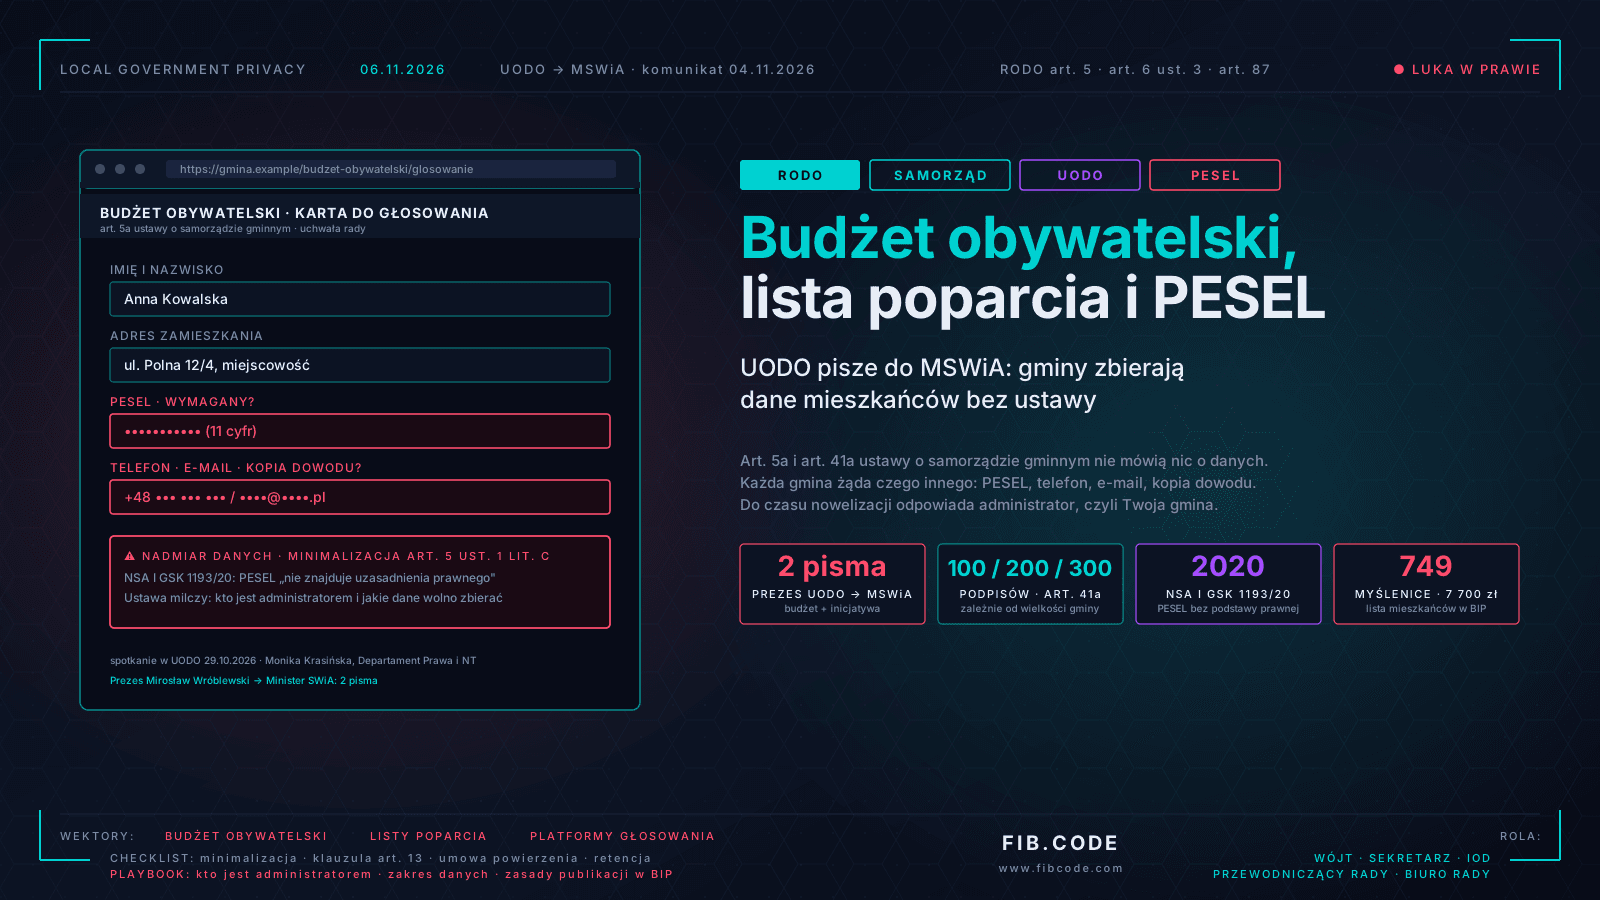
Mirosław Wróblewski skierował do Ministra Spraw Wewnętrznych i Administracji dwa odrębne wystąpienia, i ta odrębność jest znacząca. Pierwsze dotyczy obywatelskich inicjatyw uchwałodawczych. Prezes prosi w nim o uregulowanie w ustawie z 8 marca 1990 r. o samorządzie gminnym zasad przetwarzania danych osób, które popierają projekt uchwały, a zwłaszcza zakresu tych danych i sposobu ich przetwarzania. Drugie pismo dotyczy budżetu obywatelskiego i zawiera trzy żądania: określenia, kto jest administratorem danych w tej procedurze, wskazania, jakich danych wolno używać do weryfikacji prawa do głosowania, oraz ustalenia reguł ich ochrony.
Warto zauważyć, czego w tych pismach nie ma. Nie ma w nich pretensji do konkretnych gmin ani zapowiedzi kontroli. Jest natomiast konstatacja, że luka leży w prawie, a nie w złej woli urzędników. To zmienia perspektywę. Przez lata, kiedy UODO odpowiadał rzecznikowi praw obywatelskich albo pojedynczym skarżącym, zwracał uwagę na „wątpliwości z punktu widzenia RODO". Teraz idzie z tym do ministra, który odpowiada za samorząd i za projekt ustawy. Innymi słowy: urząd nadzorczy uznał, że sam nie wystarczy mu narzędzi, by uporządkować praktykę, bo praktyka opiera się na przepisie, który o danych milczy.
Dla gminy ma to jednak konsekwencję doraźną. Dopóki ustawa nie zostanie zmieniona, a to potrwa miesiące, jeśli nie lata, odpowiedzialność za zgodność procedury z RODO spoczywa w całości na administratorze. Brak szczegółowego przepisu nie jest tarczą. Jest raczej przyznaniem, że to administrator, a nie ustawodawca, musi samodzielnie wykazać, że zakres zbieranych danych jest adekwatny, że ma podstawę prawną i że potrafi je zabezpieczyć. Zasada rozliczalności z art. 5 ust. 2 RODO nie przewiduje wyjątku dla procedur, które „ustawa tak wymyśliła".
Budżet obywatelski: art. 5a ustawy, który nie mówi nic o danych
Podstawą budżetów obywatelskich jest art. 5a ustawy o samorządzie gminnym. Ustawodawca stworzył w nim ramę: konsultacje z mieszkańcami mogą mieć formę głosowania nad wydatkowaniem części budżetu gminy, a szczegóły rada gminy określa w uchwale. I to właśnie tutaj zaczyna się problem. Rada wydaje uchwałę, w której zwykle zapisuje, kto może składać projekty, kto może głosować i w jaki sposób urząd ma to sprawdzić. Ponieważ ustawa nie wskazuje zakresu danych, uchwały w różnych gminach żądają zupełnie innych rzeczy.
Rzecznik Praw Obywatelskich Marcin Wiącek opisał tę sytuację już w czerwcu 2023 r. W piśmie z 11 czerwca 2023 r. (sygnatura VII.501.90.2023.KSZ) zwrócił się do Prezesa UODO o opinię w sprawie identyfikacji mieszkańców w głosowaniach nad budżetami obywatelskimi. Wskazał, że gminy stosują wymogi, które uznał za istotnie naruszające prawo: wpis do rejestru wyborców, zameldowanie, określony wiek, numer PESEL na karcie do głosowania albo przy zgłaszaniu projektu, a do tego numer telefonu lub adres e-mail. Według RPO identyfikacja mieszkańca może opierać się na imieniu, nazwisku i adresie zamieszkania, a przepisy lokalne powinny jedynie zapobiegać wielokrotnemu głosowaniu i udziałowi osób, które mieszkańcami nie są.
Odpowiedź UODO z 28 lipca 2023 r., podpisana przez wicedyrektor Departamentu Orzecznictwa i Legislacji Annę Korzecką, była ostrożna, ale jednoznaczna co do diagnozy. Urząd przyznał, że zakres danych zbieranych od osób zgłaszających projekty, sposób ich zbierania oraz zabezpieczenia budzą wątpliwości z punktu widzenia RODO, a przyczynę widzi w braku kompleksowych przepisów o przetwarzaniu danych w budżetach obywatelskich. Dodał, że otrzymuje sygnały zarówno od gmin, jak i od obywateli, i że sprawa jest analizowana. Mamy zatem rok 2026 i spotkanie na Stawkach, które jest efektem trzyletniej analizy. Przez ten czas setki gmin przeprowadziły kolejne edycje głosowań według własnych reguł.
PESEL na karcie do głosowania — sprawa, która trwa od 2015 roku
Jeśli ktoś szuka dowodu na to, że spór o PESEL w procedurach obywatelskich nie jest wymysłem urzędników ochrony danych, powinien sięgnąć do orzecznictwa. Wojewódzki Sąd Administracyjny w Olsztynie w wyroku z 16 grudnia 2015 r. (sygnatura I SA/Ol 683/15) zakwestionował żądanie numeru PESEL w procedurze konsultacyjnej. Naczelny Sąd Administracyjny poszedł tym tropem w wyroku z 11 grudnia 2020 r. (sygnatura I GSK 1193/20), uznając, że obowiązek podania numeru PESEL i telefonu przy głosowaniu elektronicznym ogranicza udział mieszkańców w konsultacjach, a samo żądanie numeru „nie znajduje uzasadnienia prawnego".
Prawna logika jest prosta i warto ją znać na pamięć. Status mieszkańca gminy wynika z miejsca stałego pobytu, a nie z numeru ewidencyjnego. Numer PESEL jest identyfikatorem krajowym, wobec którego art. 87 RODO pozwala państwom członkowskim określać szczególne warunki przetwarzania, a polskie prawo traktuje go z dużą ostrożnością, bo to klucz otwierający wiele drzwi: do rachunku bankowego, do zobowiązań zaciąganych na cudze dane, do kont w serwisach urzędowych. Jeśli do weryfikacji uprawnienia wystarczą imię, nazwisko i adres, żądanie PESEL-u narusza zasadę minimalizacji danych z art. 5 ust. 1 lit. c RODO. Jeśli nie wystarczą, gmina musi udowodnić, dlaczego, i wskazać przepis, który jej to pozwala, bo podstawa prawna przetwarzania w zadaniu publicznym z art. 6 ust. 1 lit. e RODO musi wynikać, zgodnie z art. 6 ust. 3, z prawa unijnego lub krajowego.
Tu leży sedno całego sporu. Gdyby ustawa o samorządzie gminnym mówiła, że do weryfikacji głosujących wolno przetwarzać imię, nazwisko, adres i ewentualnie numer PESEL, administrator miałby bezpieczny grunt. Ponieważ nie mówi, każda gmina przecina ten węzeł inaczej, a skarga jednego mieszkańca może zamienić się w postępowanie przed Prezesem UODO. Prawo mieszkańców do zaskarżenia takiej uchwały do sądu administracyjnego i do wojewody w ramach nadzoru pozostaje przy tym w mocy. Rozstrzygnięcia wojewodów, o których piszemy niżej, pokazują, że to nie jest teoria.
Inicjatywa uchwałodawcza: 100, 200 albo 300 podpisów i lista, której nikt nie chronił
Drugie pismo Prezesa UODO dotyczy mniej znanego, ale w praktyce równie kłopotliwego narzędzia. Art. 41a ustawy o samorządzie gminnym daje grupie mieszkańców posiadających czynne prawo wyborcze do rady gminy prawo wniesienia projektu uchwały. Ustawa przewiduje progi poparcia zależne od wielkości gminy: co najmniej 100 osób w gminie do 5 tysięcy mieszkańców, co najmniej 200 osób w gminie do 20 tysięcy i co najmniej 300 osób w gminie większej. Projekt trafia pod obrady rady na najbliższej sesji, najpóźniej po trzech miesiącach od złożenia, a szczegóły wnoszenia inicjatyw, tworzenia komitetów i wymogi formalne określa rada w uchwale.
Przepis ma jedną cechę, która z punktu widzenia ochrony danych jest wprost zaskakująca: nie zawiera żadnej normy o danych osób popierających projekt. Nie mówi, co ma się znaleźć na liście poparcia, kto ją przechowuje, jak długo, kto może ją zobaczyć, ani czy można ją opublikować. To wszystko zostaje rozstrzygnięte uchwałą rady, a rada ma prawo regulować tryb, nie ma jednak prawa rozszerzać zakresu przetwarzanych danych ponad to, na co pozwala RODO.
Dobrze ilustruje to rozstrzygnięcie nadzorcze Wojewody Lubelskiego z 3 października 2022 r. (sygnatura PN-II.4131.342.2022). Rada miejska jednej z gmin wymagała w uchwale wykazu podpisów co najmniej 200 mieszkańców, z imieniem, nazwiskiem, adresem i numerem PESEL. Te same wymogi dotyczyły zawiadomienia o utworzeniu komitetu inicjatywy. Wojewoda stwierdził, że żądanie PESEL-u wykracza poza kompetencje, jakie ustawa przyznaje radzie: o statusie mieszkańca decydują imię, nazwisko i adres pobytu z zamiarem stałego pobytu, a numer ewidencyjny nie jest ani warunkiem, ani przesłanką bycia mieszkańcem. Uchwała w tej części upadła. W innych gminach, w których nikt tego nie zaskarżył, podobne zapisy mogą obowiązywać do dziś.
Tu pojawia się wątek, który zwykle ginie w dyskusji o formularzach. Lista poparcia pod projektem uchwały to nie jest dokument z ostatniej strony biuletynu. To zbiór danych osobowych, z których wynika, że konkretna osoba opowiedziała się za określonym rozwiązaniem w sprawie lokalnej. Przy projekcie dotyczącym lokalizacji farmy wiatrowej, zamknięcia szkoły, zmiany planu miejscowego albo likwidacji targowiska jest to informacja potencjalnie wrażliwa w sensie towarzyskim i politycznym, choć niekoniecznie w sensie art. 9 RODO. Jeśli taka lista trafia do BIP w pełnym brzmieniu, sąsiedzi wiedzą, kto z kim stał po jednej stronie sporu. To dokładnie ten mechanizm, który zadziałał w Myślenicach.
Kto jest administratorem? Pytanie, na które gmina odpowiada różnie
Pierwsze żądanie z pisma o budżecie obywatelskim wygląda na formalność, ale jest w gruncie rzeczy najważniejsze: Prezes UODO prosi o ustawowe określenie administratora danych. Dlaczego to takie istotne? Bo administrator to osoba, która decyduje o celach i sposobach przetwarzania (art. 4 pkt 7 RODO) i która odpowiada za wszystko, co dalej. Jeżeli nie wiadomo, kto nim jest, nie wiadomo, kto ma obowiązek poinformować mieszkańców, kto zawrze umowę z dostawcą platformy do głosowania, kto zgłosi naruszenie i wobec kogo UODO wszczyna postępowanie.
W praktyce gmin istnieje co najmniej kilka wariantów. W jednej administratorem jest gmina reprezentowana przez wójta, burmistrza albo prezydenta. W innej za administratora uznaje się urząd gminy jako jednostkę organizacyjną. Jeszcze gdzie indziej listy poparcia trafiają do kancelarii rady i nikt nie rozstrzygnął, czy to przewodniczący rady, czy organ wykonawczy decyduje o ich przetwarzaniu. Do tego dochodzą firmy zewnętrzne: dostawcy platform do elektronicznego głosowania, operatorzy ankiet, hostingodawcy, agencje obsługujące kampanię informacyjną. Jeśli przetwarzają dane w imieniu gminy, potrzebna jest umowa powierzenia zgodna z art. 28 RODO, a sama platforma musi spełniać wymogi bezpieczeństwa z art. 32.
Z doświadczenia audytowego Fib.Code wiemy, że najczęstszy błąd polega na przyjęciu, iż „platformę dostarcza firma, więc firma odpowiada". Nie odpowiada. Administratorem pozostaje gmina, a dostawca jest co najwyżej podmiotem przetwarzającym. Jeśli platforma wycieknie, to gmina będzie tłumaczyć się przed UODO, że nie sprawdziła, gdzie fizycznie leżą dane, kto ma do nich dostęp, jak długo są przechowywane i czy po zakończeniu głosowania zostaną usunięte. Przypadek firmy Fakturownia, którą opisywaliśmy w październiku, pokazuje, jak szybko nieszczelny dostawca zamienia się w problem klientów: gminy nie są tu wyjątkiem.
Myślenice i Buda z Wosiem — dwa przypadki, jedna lekcja
Z pozoru nie mają ze sobą nic wspólnego. W pierwszej sprawie burmistrz Myślenic opublikował w BIP petycję, którą podpisało 749 osób, razem z imionami, nazwiskami, adresami i wzorami podpisów. Decyzja Prezesa UODO z 25 maja 2026 r. nałożyła karę 7 700 zł i stwierdziła, że administrator powinien zgłosić naruszenie, a tego nie zrobił. W drugiej sprawie, opublikowanej 6 listopada 2026 r., Prezes UODO upomniał dwóch parlamentarzystów, Waldemara Budę i Michała Wosia, za brak współpracy z organem nadzorczym w postępowaniach o sygnaturach DKE.561.10.2025 i DKE.561.11.2025. Chodziło o ujawnienie w mediach społecznościowych danych z jednej sprawy eksmisyjnej podczas kampanii prezydenckiej 2025 r. i o to, że obaj nie odpowiedzieli na wezwania do wyjaśnień. Kary pieniężnej nie nałożono, bo po wszczęciu postępowań w sprawie kary parlamentarzyści złożyli wyjaśnienia, a naruszenie uznano za zakończone.
Co łączy te sprawy z budżetem obywatelskim? Dwie rzeczy. Po pierwsze, pokazują, jak Prezes UODO traktuje dwa typowe zachowania administratora po incydencie: niezgłoszenie naruszenia i milczenie wobec organu. Obie reakcje są kosztowne. Zgłoszenie z art. 33 RODO w ciągu 72 godzin od stwierdzenia naruszenia i współpraca z organem na żądanie z art. 31 to nie są uprzejmości, tylko obowiązki, których złamanie kończy się decyzją. O tym, jak UODO podchodzi do braku odpowiedzi na wezwanie, pisaliśmy we wrześniu.
Po drugie, Myślenice pokazują, co dzieje się z listą mieszkańców, która trafia do niewłaściwych rąk. Wyobraźmy sobie, że ta sama pomyłka dotyczy nie petycji, lecz arkusza z głosami w budżecie obywatelskim albo listy 300 osób popierających projekt uchwały o zmianie przeznaczenia gruntu. Skala, ryzyko i wymiar kary byłyby podobne, a okoliczności obciążające te same: duża liczba osób, długi czas dostępności, brak procedury. Dlatego pisma do MSWiA należy czytać nie jako ciekawostkę legislacyjną, tylko jako zapowiedź zmiany klimatu kontroli w samorządzie.
Siedem pułapek, które widzimy w gminach najczęściej
Z audytów, które prowadzimy dla jednostek samorządu terytorialnego i spółek komunalnych, wyłania się dość powtarzalny katalog błędów. Wymieniamy je w prozie, ale każdy da się sprawdzić w jedno popołudnie.
Pułapka pierwsza to nadmiar danych w formularzu. Jeśli uchwała wymaga PESEL-u, telefonu i e-maila, a do zweryfikowania mieszkańca wystarczyłyby imię, nazwisko i adres, administrator nie obroni zasady minimalizacji. Pułapka druga to brak klauzuli informacyjnej z art. 13 RODO na formularzu zgłoszeniowym i na stronie głosowania; mieszkaniec ma wiedzieć, kto jest administratorem, w jakim celu zbiera się dane, na jakiej podstawie i jak długo będą przechowywane. Pułapka trzecia to publikacja list w BIP bez pseudonimizacji. Protokół z głosowania, wyniki, listy projektów i lista poparcia wymagają innej ochrony niż zwykły komunikat.
Pułapka czwarta to brak umowy powierzenia z dostawcą platformy. Często okazuje się, że umowa jest, ale dotyczy usługi „hostingu strony", a nie przetwarzania danych mieszkańców. Pułapka piąta to nieokreślony okres retencji. Dane z głosowania z 2022 r. leżą na dysku sieciowym w katalogu „budżet obywatelski — archiwum" i nikt nie pamięta, po co. Zasada ograniczenia przechowywania z art. 5 ust. 1 lit. e RODO wymaga określenia, kiedy dane są usuwane, na przykład po rozliczeniu projektów i upływie terminów kontrolnych.
Pułapka szósta to dostęp: arkusz z danymi głosujących dostępny dla całego wydziału, a nie dla dwóch osób odpowiedzialnych za weryfikację. Pułapka siódma to brak procedury naruszeń, który boli najbardziej. Pracownik odkrywa, że pomylił załączniki, a jego przełożony zajmuje się „poprawieniem sprawy" zamiast powiadomić inspektora ochrony danych, który ma 72 godziny na ocenę ryzyka. O tym, że nie każde naruszenie trzeba zgłaszać do UODO, ale każde trzeba udokumentować w rejestrze, pisaliśmy pod koniec października.
Jak zbudować procedurę, zanim zrobi to ustawodawca
Dobra wiadomość jest taka, że gmina nie musi czekać na nowelizację. Wystarczy potraktować budżet obywatelski i inicjatywę uchwałodawczą jak każdą inną czynność przetwarzania, czyli uporządkować ją według tego samego schematu, który stosuje się do rejestru czynności z art. 30 RODO. Zaczyna się od mapy: kto zbiera dane, od kogo, w jakim zakresie, do czego, gdzie je przechowuje, komu udostępnia i kiedy usuwa. Jeśli ta mapa mieści się na jednej stronie, procedura jest zdrowa. Jeśli wymaga trzech wydziałów i firmy zewnętrznej, trzeba ją odchudzić.
Drugi krok to ocena, czy zakres danych jest adekwatny. Dla głosowania w budżecie obywatelskim zazwyczaj wystarczy: imię, nazwisko, adres zamieszkania i oświadczenie mieszkańca o zamieszkaniu w gminie, ewentualnie weryfikowane wyrywkowo. PESEL powinien być wyjątkiem uzasadnionym na piśmie, a nie standardem. W przypadku inicjatywy uchwałodawczej lista poparcia w istocie wymaga imienia, nazwiska, adresu i podpisu; komitet inicjatywy powinien przekazać urzędowi dane osób reprezentujących, a nie wszystkich zbierających podpisy.
Trzeci krok to rozstrzygnięcie ról: wskazanie w zarządzeniu wójta, burmistrza albo prezydenta, kto jest administratorem, kto upoważnionym pracownikiem, a kto podmiotem przetwarzającym. Czwarty to polityka publikacji. Co trafia do BIP, w jakiej formie, kto anonimizuje, kto zatwierdza „w dwie pary oczu". W Myślenicach brakowało nie tyle narzędzia, ile właśnie takiej reguły. Piąty to okres przechowywania i sposób niszczenia, szósty zaś ćwiczenie scenariusza naruszenia: co robimy, jeśli arkusz z głosami trafił na stronę internetową.
Warto też przyjrzeć się uchwale rady. Jeśli zawiera wymóg PESEL-u, numeru telefonu albo obowiązek dołączenia kopii dowodu osobistego, istnieje ryzyko, że wojewoda uzna ją w tej części za nieważną, a skarżący mieszkaniec będzie miał mocne argumenty. Zmiana uchwały to czynność, którą rada może wykonać na jednej sesji, i jest to z pewnością tańsze niż postępowanie przed Prezesem UODO, z pismami wyjaśniającymi, wezwaniami i ewentualną karą.
Dlaczego z Fib.Code
Fib.Code od lat pracuje dla jednostek samorządu terytorialnego, spółek komunalnych i podmiotów sektora publicznego, więc procedury, o których piszemy, znamy z wnętrza urzędów, nie z komentarzy. Prowadzimy funkcję inspektora ochrony danych, budujemy systemy zarządzania bezpieczeństwem informacji według ISO 27001, przygotowujemy gminy do wymogów ustawy o krajowym systemie cyberbezpieczeństwa i bronimy ich dokumentacji w razie kontroli. Wiemy, jak wygląda biuro rady o czwartej po południu w dniu zamknięcia głosowania i dlaczego nikt wtedy nie myśli o minimalizacji danych.
Pracujemy według trzech zasad. Pierwsza: procedura ma być wykonalna przez urzędnika, nie tylko ładna dla audytora; jeśli instrukcja ma dwadzieścia stron, nikt jej nie przeczyta, więc piszemy ją tak, żeby zmieściła się na jednej. Druga: dane, których nie trzeba, nie istnieją; zamiast zabezpieczać PESEL, którego gmina nie potrzebuje, lepiej go nie zbierać. Trzecia: dowody są ważniejsze niż deklaracje; w razie kontroli liczy się wpis w rejestrze, umowa powierzenia, protokół z szkolenia i zapis decyzji o zakresie danych, a nie dobre intencje.
Efektem naszej pracy jest dokumentacja gotowa do pokazania Prezesowi UODO, wojewodzie albo mieszkańcowi, który złożył skargę: rejestr czynności z opisem procedury obywatelskiej, klauzule informacyjne dopasowane do formularzy, wzory umów powierzenia z dostawcami platform, zarządzenie o zasadach publikacji w BIP, procedura naruszeń z jednostronicową kartą decyzyjną oraz propozycja zmian w uchwale rady. Wszystko w języku, który rozumie sekretarz gminy, a nie tylko prawnik specjalizujący się w ochronie danych.
Co zrobić w ten weekend i w poniedziałek
W weekend wystarczy godzina i trzy dokumenty: uchwała rady o budżecie obywatelskim, uchwała o inicjatywie uchwałodawczej i formularz, którego mieszkańcy faktycznie używają. Sprawdźmy trzy rzeczy. Czy wymagany jest PESEL, numer telefonu albo kopia dowodu osobistego? Czy na formularzu jest klauzula informacyjna z art. 13 RODO? Czy lista poparcia lub wyniki głosowania mogą trafić do publicznej wiadomości w pełnym brzmieniu?
W poniedziałek rano warto zadzwonić do dwóch osób. Do inspektora ochrony danych: niech sprawdzi, czy te dwie procedury figurują w rejestrze czynności i czy ma umowy powierzenia z dostawcami. I do osoby prowadzącej BIP: niech powie, kto anonimizuje pliki i czy ktoś drugi je akceptuje. Jeśli którakolwiek z odpowiedzi brzmi „nie wiem", mamy lukę, którą da się zamknąć w tydzień, zanim zamieni się w skargę mieszkańca. Dobrym zwieńczeniem jest krótkie spotkanie z sekretarzem gminy: jedna kartka, jedna decyzja, nazwisko osoby odpowiedzialnej i termin.
Zapraszamy do kontaktu: l.grabowski@fibcode.com | fibcode.com/pl/kontakt. Bezpośrednio powiązane materiały: Burmistrz Myślenic, 749 podpisów i pierwsza kara UODO, Policja, stały dostęp do monitoringu gminnego i pismo UODO do MSWiA oraz Dane wnioskodawcy a informacja publiczna — upomnienie UODO — razem tworzą pełny obraz tego, jak Prezes UODO czyta dziś obowiązki samorządu wobec mieszkańców.